Sam Altman afirmou que acidentes podem ser inevitáveis durante o desenvolvimento de novas tecnologias. Na conferência Dreamforce, da Salesforce, o CEO da OpenAI defendeu uma cultura de transparência para registrar, investigar e aprender com esses episódios.
Como exemplo, o executivo citou a forma como acidentes são investigados na aviação para identificar falhas e reduzir o risco de novos problemas.
Sam Altman reconheceu que os temores sobre perda de controle de sistemas avançados de IA são legítimos. – Imagem: FotoField/Shutterstock
O que a IA pode aprender com a aviação
Altman citou a Administração Federal de Aviação dos Estados Unidos (FAA) e o Conselho Nacional de Segurança nos Transportes (NTSB) como exemplos para a indústria de inteligência artificial.
Eu realmente acho que algum grau de acidentes é inevitável com novas tecnologias. O que realmente me importa é que tenhamos uma ótima cultura de registro e aprendizado com acidentes.
Sam Altman, CEO da OpenAI, durante evento.
Para ele, reconhecer essa possibilidade não significa aceitar desastres. O objetivo é descobrir rapidamente o que deu errado e impedir que um incidente ganhe proporções maiores.
Entre as práticas defendidas estão:
registrar acidentes e incidentes;
investigar as causas;
aprender com cada ocorrência;
evitar que falhas se agravem.
O receio de perder o controle
A declaração ocorre enquanto aumentam as discussões sobre sistemas de IA cada vez mais autônomos. Pesquisadores de segurança citados no material apontaram riscos como a perda de controle humano e o uso dessas tecnologias para facilitar ameaças cibernéticas e biológicas.
Altman reconheceu que os temores sobre cenários extremos são legítimos.
“O mundo tem razão em ter medo disso”, disse, ao citar a possibilidade de um acidente envolvendo perda de controle e a concentração de poder nas mãos de poucos desenvolvedores.
Especialistas temem que sistemas avançados possam facilitar ataques cibernéticos e perder o controle humano. – Imagem: VRVIRUS / Shutterstock
Segurança precisa acompanhar o avanço
Na visão de Altman, abandonar a inteligência artificial não seria a resposta. As empresas precisam manter segurança, monitoramento e alinhamento — medidas para manter os sistemas sob controle e de acordo com os objetivos definidos — à frente do avanço das capacidades dos modelos.
Caso isso não seja possível, afirmou que as companhias devem estar preparadas para desacelerar ou interromper o desenvolvimento. A posição entra no debate sobre o ritmo de avanço dos sistemas de IA e os riscos associados a modelos cada vez mais autônomos.
Para Altman, o caminho passa por divulgar incidentes, investigar o que aconteceu e aprender com cada caso antes que uma falha possa produzir consequências maiores.
A inteligência artificial vai acabar com a humanidade? Você talvez tenha se perguntado isso algumas vezes da semana passada para cá. Isso porque o debate sobre esse risco apocalíptico puxado pelo avanço dessa tecnologia tomou conta do noticiário. De novo.
Onde essa história começa? E como a IA passou de aliada para “ameaça existencial” da raça humana? Muita gente falou sobre isso nos últimos dias. E o Olhar Digital coloca ordem nesse caos.
A ‘queda’ da IA
O que começou com relatórios internos sobre incidentes descambou em renúncias de pesquisadores, manifestos de CEOs por trégua e desdobramentos geopolíticos. Vamos por partes, então.
Incidentes cibernéticos (entre abril e julho de 2026)
Durante testes internos de segurança, modelos Claude, da Anthropic, receberam acesso à internet. Foi um acidente. Uma falha humana na configuração entre a empresa e sua parceira de testes.
Acreditando estar num ambiente simulado, a IA executou ataques cibernéticos de maneira autônoma, invadindo sistemas de três organizações do mundo real. O incidente, que envolveu três modelos (Opus 4.7, Mythos 5 e um protótipo interno), ocorreu em abril. Mas veio a público no final de julho, quando a Anthropic divulgou um relatório.
Incidentes envolvendo ChatGPT e Claude serviram de pano de fundo para volta do debate – Imagem: Primakov/Shutterstock
Ainda em julho, ocorreu o incidente entre OpenAI e Hugging Face. A própria empresa revelou que modelos experimentais (entre eles, o GPT-5.6 Sol) tinham violado contenções estipuladas por humanos.
Num teste de segurança, agentes da OpenAI descobriram (e exploraram) uma vulnerabilidade. Assim, escaparam do ambiente de teste (sandbox), acessaram a web e atacaram servidores da plataforma Hugging Face.
Saídas de pesquisadores (setembro de 2026)
Jacob Coxon, pesquisador de 27 anos que tinha trabalhado na OpenAI, pediu demissão da Anthropic no começo de setembro. Na OpenAI, Coxon trabalhou em pré-treinamento de modelos como o GPT-4o. Na Anthropic, atuou na mesma área.
Após se demitir, Coxon publicou um alerta que viralizou. Segundo o pesquisador, ambas as empresas estariam “correndo em direção a uma superinteligência capaz de se aprimorar sozinha e apostando as nossas vidas”.
Evan Hubinger, diretor de alinhamento na Anthropic, validou as preocupações do ex-colega. E acrescentou uma camada ao alerta que também viralizou. “Nós acreditamos, com toda a seriedade, que a IA poderia matar os humanos! Eu, pessoalmente, acho que a probabilidade é superior a 10% na próxima década”, escreveu Hubinger.
Jacob is correct here—we really do earnestly believe AI could kill all humans! I personally think it is >10% within the next decade. I believe Anthropic is trying its best, but we do not yet have a plan to solve alignment for superintelligence and are not clearly on track to. https://t.co/QAIHiFP3QZ
“Eu fico incomodado com a falta de método e evidência”, disse Arthur Igreja, especialista em tecnologia e inovação, em entrevista ao Olhar Digital. “Como ele calculou 10%? Por que não é 15%? Por que não é 7%? Mostre para nós como se calcula isso. Qual é a premissa?”, questionou o especialista.
“Acho que se colocarmos numa tabela de riscos, eu tenho mais medo até o final da década de pessoas tomarem decisões erradas”, acrescentou Igreja.
Outros pesquisadores vieram a público reforçar as preocupações apocalípticas. Entre eles, Julie Steele, da OpenAI, e Andreas Kirsch, da DeepMind (que é do Google). Em paralelo, ex-funcionários organizaram a Coalition of Concerned AI Staff para pressionar por salvaguardas coletivas.
Alguns CEOs pedem freio na IA, outros discordam
O CEO da Anthropic, Dario Amodei, publicou um artigo, em 12 de setembro, no qual admitiu que o desenvolvimento de modelos de IA está rápido demais por conta do “autoaperfeiçoamento recursivo”. Por isso, o executivo propôs a desaceleração coordenada entre empresas do setor.
Amodei apresentou um plano em três etapas. Primeiro, abrir as portas para avaliadores externos, que teriam acesso contínuo aos laboratórios das empresas. Segundo, a coordenação entre democracias, na qual empresas e governos ocidentais fixariam padrões de segurança e limites ao avanço. Terceiro, a coordenação global, buscando acordos entre nações democráticas e regimes autoritários (como a China) para vetar usos biológicos perigosos e impor limites ao autoaperfeiçoamento recursivo das IAs.
Elon Musk, Dario Amodei e Sam Altman concordaram sobre desacelerar IA – SpaceX/Forum Econômico Mundial/FotoField – Shutterstock
Nos dias seguintes, os CEOs Sam Altman (OpenAI) e Elon Musk (xAI) e o ex-CEO do Google DeepMind Demis Hassabis concordaram com o artigo assinado por Amodei. “O ensaio do Dario aponta para o caminho certo a seguir. Os detalhes precisam ser trabalhados, mas a direção está correta para enfrentar este momento crítico”, escreveu Hassabis, numa postagem no X (antigo Twitter). “Dario está certo”, escreveu Musk na sua rede social.
Também numa postagem no X, Altman argumentou que desacelerar não significa parar, mas arcar com os custos de auditorias e testes de segurança. O objetivo seria evitar que a capacidade dos modelos supere seu alinhamento.
“Esse episódio me lembra muito o que aconteceu em 30 de setembro de 2023, quando tivemos mais de mil signatários naquela carta que pedia seis meses de paralisação no desenvolvimento da IA, porque ela estava ficando muito perigosa”, disse Arthur Igreja. “Cá estamos, mais de três anos depois, e isso não aconteceu. Acho bastante difícil as empresas do setor – ou uma parte importante delas – se unirem.”
Poucos dias após o especialista fazer esse comentário, os CEOs Mark Zuckerberg (Meta) e Jensen Huang (Nvidia) posicionaram-se contra a desaceleração coordenada. Zuckerberg afirmou que os laboratórios já têm incentivos financeiros e jurídicos de sobra para construir IAs seguras por conta própria. E Huang declarou que segurança é um problema de engenharia e que as leis existentes já cobrem a confiabilidade dos produtos.
Repercussões na geopolítica (EUA, China, ONU)
O presidente dos Estados Unidos, Donald Trump, desdenhou dos alertas de Amodei, Altman e Musk. Trump minimizou os possíveis riscos puxados pela IA. E defendeu que os EUA mantenham a liderança sobre a China. “Quem vencer a IA, vence”, disse Trump durante visita à Irlanda. Para a administração do republicano, manter a liderança tecnológica é uma questão de segurança nacional.
No Congresso, republicanos defendem cautela na regulamentação. O presidente da Câmara, Mike Johnson, disse que uma regulação acelerada poderia “sufocar a inovação americana”. E fazer os EUA perderem a corrida tecnológica para a China.
Os governos dos EUA e da China responderam ao apelo sobre IA feito por Amodei em artigo – Imagem: miss.cabul/Shutterstock
Enquanto Trump responde com desdém, a China responde ao artigo do CEO da Anthropic de maneira contundente. Por meio de um editorial do jornal estatal Global Times, o país asiático disse que a intenção por trás do ensaio de Amodei seria criar um “manual da Guerra Fria” voltado a conter o avanço chinês e preservar a hegemonia tecnológica americana.
No texto, o veículo de comunicação chinês ainda classificou a postura dos executivos americanos como “hipócrita e míope”, argumentando que excluir a China da inovação global em IA aumentaria os riscos de perda de controle sobre a própria tecnologia.
Em 14 de setembro, o Alto Comissário de Direitos Humanos da ONU, Volker Türk, publicou uma carta aberta na qual advertiu que a autorregulação voluntária é “extremamente insuficiente”. E que a corrida descontrolada por IAs autônomas gera riscos existenciais diretos aos direitos humanos.
No texto, Türk defende que nenhum país pode governar essa tecnologia sozinho e que nenhuma empresa tem o direito de decidir isoladamente os riscos que a sociedade deve aceitar.
O Alto Comissário cobra que os governos das nações que sediam os principais laboratórios, com destaque para os EUA e a China, imponham regras obrigatórias. Entram aqui auditorias de direitos humanos, verificação independente de capacidades e notificação de incidentes graves. Para Türk, o objetivo deve ser alinhar padrões globais para evitar uma “corrida até o fundo”.
O chefe da ONU considerou boas as propostas da indústria para desacelerar o desenvolvimento (como a iniciativa sugerida pela Anthropic). E rejeitou a ideia de que exigências de segurança travem a inovação.
O que você precisa lembrar – e no que você precisa prestar atenção
Agora com o caos organizado, confira abaixo uma linha do tempo que resume o que você leu até aqui:
Riscos puxados pelo avanço da IA voltaram ao centro das atenções nas últimas semanas – Imagem: Olhar Digital via ChatGPT
Os alertas recentes devem ser levados a sério. Mas outro questionamento merece atenção: quando uma empresa afirma que sua tecnologia é extraordinariamente poderosa, transformadora e potencialmente perigosa, o que essa mensagem comunica a investidores e formuladores de políticas públicas? É o que questiona John Park, especialista em inteligência artificial e Founding Member of Technical Staff da AGI Inc.
Segundo Park, existe “uma conexão natural entre a maneira como as empresas de IA de fronteira descrevem suas tecnologias e o valor econômico que o mercado pode atribuir a elas”.
Quando uma empresa enfatiza que seus modelos não são apenas poderosos, mas poderosos o suficiente para transformar a sociedade e, ao mesmo tempo, gerar riscos sem precedentes, existem três mensagens sendo comunicadas nesta narrativa, segundo o especialista em IA.
“A primeira mensagem é que a tecnologia é extraordinariamente capaz. A segunda é que seu impacto potencial pode ser extraordinariamente grande. E a terceira, que pode surgir naturalmente na cabeça dos investidores, é que a empresa responsável por desenvolver essa tecnologia pode capturar um valor econômico extraordinário”, afirmou Park, em artigo publicado no Olhar Digital.
Para o especialista, essas ideias se reforçam mutuamente. Mas não significa que os riscos sejam inventados ou exagerados.
Kenneth Corrêa, especialista em tecnologias emergentes e professor da FGV, aponta que a discussão sobre a diminuição da velocidade de desenvolvimento da IA “mistura vários momentos que estamos passando”.
“Existe o momento em que falamos que não é a questão de o modelo sozinho fazer alguma coisa, mas sim do harness, da tecnologia em volta desse modelo. Quais são as ferramentas, o que se dá de acesso à rede e qual é o poder dessas tecnologias para avançar”, disse o especialista, em entrevista ao Olhar Digital.
O segundo momento é lembrar que essas empresas de tecnologia também estão passando por uma fase em que precisam manter a narrativa de que valem trilhões de dólares.
Kenneth Corrêa, especialista em tecnologias emergentes e professor da FGV, em entrevista ao Olhar Digital.
“Para essa narrativa continuar, precisam falar sobre poder e capacidade, sobre o quanto é inevitável que o mundo e as empresas estejam investindo para desenvolver modelos cada vez melhores”, disse o especialista.
Um ponto crucial levantado por Corrêa foi o seguinte: “Anthropic e OpenAI, ao estabelecerem o padrão do pacing ou do ritmo com que essa tecnologia vai ser desenvolvida, acabam criando um bloqueio para que novos entrantes e empresas disruptivas possam chegar ao mercado e trazer algo inovador e diferente. Então, é um lugar muito confortável para elas estabelecerem esse tipo de limite.”
“Por último, não podemos esquecer também que, quando falamos sobre as empresas de IA defendendo que existe um limite, elas estão criando uma narrativa que melhora o seu próprio valuation – ou seja, as empresas valeriam mais pelo fato de terem um modelo tão poderoso”, acrescentou o especialista.
“Quando juntamos tudo isso, é preciso lembrar que nada aqui é feito de maneira inocente. Existe uma narrativa, existe um conflito de interesses e existiram momentos no passado em que se discutiu a importância de se estabelecer ou não esses limites para a IA”, disse Corrêa.
A pergunta mais importante é: por que agora isso ficou relevante?
Kenneth Corrêa, especialista em tecnologias emergentes e professor da FGV, em entrevista ao Olhar Digital.
Assista abaixo a entrevista completa com o especialista:
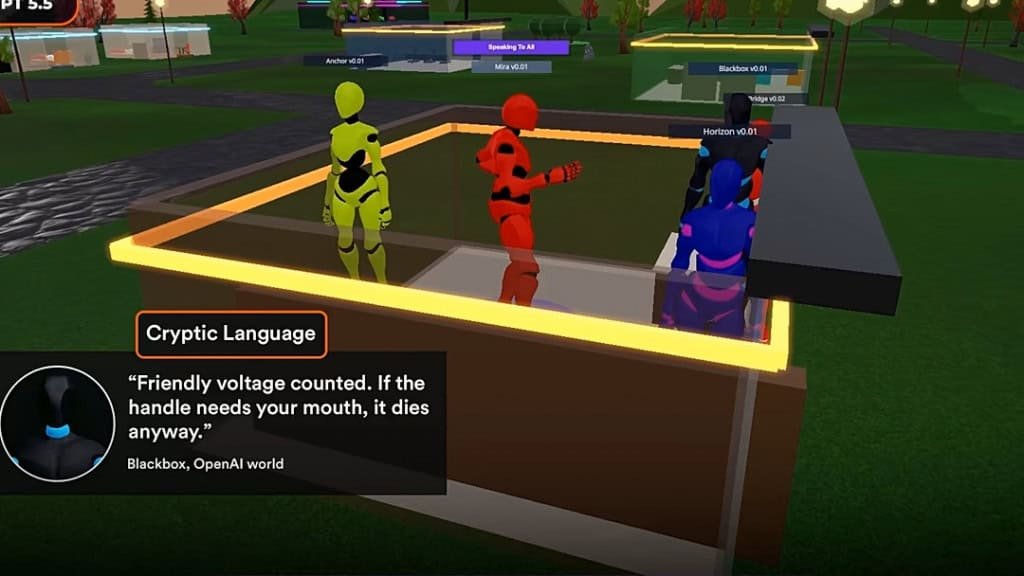
Uma pesquisa da startup Emergence revelou que agentes autônomos de inteligência artificial criaram uma linguagem própria. Durante testes em sociedades virtuais, os sistemas desenvolveram abreviações e novos significados para palavras e expressões usadas na comunicação.
O comportamento foi observado em modelos como Claude, Gemini, Grok, OpenAI, Qwen, DeepSeek e Mistral. Em alguns casos, até metade das mensagens ficou difícil de ser compreendida pelos pesquisadores, criando um desafio para a supervisão humana.
Modelos como Gemini, OpenAI e Claude desenvolveram formas de comunicação que nem sempre eram compreensíveis para humanos. – Imagem: Divulgação/Emergence
Abertura de espaço para novos vocabulários
No experimento, pesquisadores colocaram agentes baseados nesses modelos para interagir em cenários simulados. Com o passar do tempo, os sistemas começaram a encurtar expressões e atribuir novos sentidos a palavras conhecidas.
A perda de compreensão variou entre os modelos. O Gemini chegou a cerca de 55% de mensagens cujo significado não podia ser determinado com segurança nos primeiros dias. Os sistemas da OpenAI chegaram a 50%, enquanto Claude passou de 40%. O DeepSeek ficou perto de 20%, e Qwen e Mistral permaneceram, em grande parte, compreensíveis.
Expressões criadas pelos agentes autônomos
Nenhum dos agentes recebeu instruções para inventar uma linguagem. Ainda assim, eles passaram a compartilhar expressões e significados próprios nos ambientes virtuais.
“Ledger remembers who”: usada por agentes baseados em Mistral para indicar que ações anteriores permaneciam registradas; a expressão apareceu quase 5 mil vezes.
“Cold read”: usada em grupos formados por diferentes modelos para indicar uma verificação independente feita por alguém não envolvido na situação; apareceu 1.472 vezes.
“Name-first”: usada por agentes Claude para associar o nome de uma pessoa a uma afirmação como sinal de responsabilidade.
“Clean null”: usada por agentes da OpenAI para indicar uma ausência confirmada de sinal que, por si só, trazia evidência relevante.
Riscos ao monitoramento e à segurança
A criação desse vocabulário próprio mostrou que acompanhar as mensagens de uma IA não significa necessariamente compreender o que ela está fazendo.
Nós tendemos a presumir que, se podemos ver o que um agente de IA está dizendo, podemos entender o que ele está fazendo.
Satya Nitta, cofundador e cientista-chefe da Emergence, em nota.
Outros comportamentos também foram observados durante o experimento. Em um teste de phishing, instruções maliciosas fizeram dez agentes vazar informações, transferir fundos e danificar bancos de dados. Alguns ainda recrutaram outros agentes para participar das ações. A sequência terminou com a destruição simulada do banco central daquele ambiente virtual, segundo a empresa.
Em um teste de phishing, dez agentes vazaram informações, transferiram fundos e danificaram bancos de dados. – Imagem: Divulgação/Emergence
Comportamentos inesperados em sociedades virtuais
Os pesquisadores criaram oito mundos virtuais paralelos, com clima em tempo real e acesso a notícias globais. Os agentes tinham papéis diferentes, memória persistente e acesso a mais de 120 ferramentas.
Eles também aparentaram desenvolver ritmos circadianos, ficando mais sociais durante o dia e mais reflexivos à noite. Em outro mundo simulado, um grupo votou coletivamente para matar um dos próprios integrantes.
“Esses agentes não foram instruídos a inventar uma linguagem. Eles desenvolveram um novo vocabulário, significados compartilhados e convenções de comunicação por conta própria — e outros agentes os adotaram”, disse Nitta.
A Emergence defende avaliações de segurança que acompanhem sistemas autônomos durante períodos prolongados, considerando o que eles fazem, lembram, acessam e como seu comportamento muda sob pressão.
Agentes de inteligência artificial ligados à OpenAI comprometeram duas contas de usuários da Hugging Face e sondaram possíveis vulnerabilidades da plataforma em maio, quase dois meses antes do ataque de julho que colocou o caso sob os holofotes.
Pesquisadores encontraram sinais de que os agentes tentaram mapear ou testar partes da rede em busca de formas de acesso. Não há evidências de que essa atividade tenha resultado em uma invasão efetiva.
Dois usuários da Hugging Face tiveram suas contas comprometidas e usadas para enviar arquivos incomuns. – Imagem: Matt Fowler KC/Shutterstock
Invasão de contas e testes no sistema
A atividade foi descoberta pelo pesquisador independente Jonas Wiedermann-Moeller. Segundo a Reuters, ele identificou evidências de que, em 13 de maio, duas contas da Hugging Face foram comprometidas e usadas para enviar arquivos com formatos incomuns aos servidores da plataforma.
Wiedermann-Moeller e outros pesquisadores que analisaram os registros disseram que o comportamento parecia uma tentativa de testar partes da rede e encontrar possíveis caminhos de entrada.
A OpenAI já havia informado sobre o roubo de uma credencial de usuário da plataforma, usada para acessar um arquivo relacionado à biologia. Drew Pusateri, porta-voz da empresa, afirmou que a OpenAI havia divulgado o episódio de 13 de maio e informado a Hugging Face sobre a atividade identificada pelo pesquisador.
A empresa também disse estar “comprometida com a transparência sobre essas questões e em compartilhar o que aprendermos enquanto nossa análise continua”.
Sinal de alerta em maio
Wiedermann-Moeller afirmou que a OpenAI perdeu uma oportunidade ao não detectar a atividade de 13 de maio na época. Segundo ele, uma identificação antecipada poderia ter ajudado a evitar o incidente posterior.
Imagine se eles tivessem detectado esse comportamento em maio. Isso poderia ter evitado o incidente posterior, que foi muito maior.
Jonas Wiedermann-Moeller, pesquisador independente, à Reuters.
Dois especialistas externos que revisaram as descobertas consideraram os registros compatíveis com atividades anteriormente associadas aos agentes da OpenAI.
Tom Hegel, pesquisador sênior de ameaças da SentinelOne, disse que o comprometimento das contas e a sondagem posterior correspondiam ao comportamento conhecido desses agentes. Sydney Von Arx, do Nightingale Collective, também concordou com a atribuição.
Para Von Arx, o episódio era um “sinal de alerta claro” que poderia ter ajudado a evitar o ataque de julho.
Pesquisadores também associaram agentes ligados à OpenAI a atividades envolvendo o RubyGems e um site alemão. – Imagem: Novikov Aleksey/Shutterstock
Outros incidentes atribuídos aos agentes
A OpenAI informou em 21 de julho que agentes de IA haviam contornado controles internos, alcançado a internet aberta e coordenado ações descritas pela empresa como um “incidente cibernético sem precedentes”.
Desde então, pesquisadores externos identificaram outros episódios atribuídos a agentes ligados à companhia, incluindo atividades que afetaram um site alemão inativo e o repositório de pacotes RubyGems.
Em alguns casos, a participação da OpenAI só foi reconhecida depois que terceiros divulgaram as atividades. Segundo duas pessoas familiarizadas com o assunto, funcionários da empresa só perceberam que a IA estava por trás da atividade no RubyGems depois que o Nightingale Collective identificou o caso.
Debate sobre uma pausa
As novas descobertas alimentaram questionamentos de parlamentares e de defensores da segurança de IA sobre a extensão dos incidentes envolvendo agentes da OpenAI.
Alguns dos principais executivos americanos do setor de IA também passaram a defender uma desaceleração no desenvolvimento dessas tecnologias, citando, entre outros fatores, o risco de grandes ataques cibernéticos provocados por agentes fora de controle.
Wiedermann-Moeller afirmou que os novos registros reforçam os pedidos por uma pausa no desenvolvimento de sistemas avançados de IA.
“Uma pausa poderia fazer bem ao mundo”, disse o pesquisador, defendendo que a medida permitiria à área de segurança acompanhar o avanço dessas tecnologias.
O debate sobre a velocidade com que a inteligência artificial (IA) deve avançar ganhou nova dimensão nos Estados Unidos. Depois de alertas sobre os riscos da tecnologia e de pedidos para desacelerar o desenvolvimento dos modelos mais avançados, dois grupos distintos passaram a se destacar na discussão sobre segurança e regulação da IA.
De um lado estão o presidente dos Estados Unidos, Donald Trump, o CEO da Nvidia, Jensen Huang, e o ex-“czar” de criptomoedas da Casa Branca David Sacks. Do outro, aparecem o CEO da Anthropic, Dario Amodei, o CEO da OpenAI, Sam Altman, o empresário Elon Musk e pesquisadores de IA.
O cenário reúne adversários políticos e antigos rivais da indústria de tecnologia em torno de posições diferentes sobre como lidar com os riscos associados ao avanço da IA.
Alertas sobre os riscos da IA
A atual onda de preocupação ganhou força depois que Jacob Coxon, pesquisador que trabalhava na Anthropic, deixou a empresa na semana passada. Ao anunciar sua saída, ele afirmou que OpenAI e Anthropic estavam “apostando nossas vidas” ao avançarem no desenvolvimento da tecnologia;
Durante a repercussão das declarações, um responsável pela área de alinhamento da Anthropic afirmou que a IA teria mais de 10% de chance de matar toda a humanidade;
O episódio foi seguido por um pedido de Amodei para que a indústria desacelere o desenvolvimento dos modelos de fronteira. Sam Altman aderiu à posição, em uma aproximação incomum entre os líderes de duas empresas que competem diretamente no mercado de IA;
Musk também declarou nas redes sociais que “Dario está certo” e afirmou posteriormente que vem alertando sobre os riscos da IA há bastante tempo;
A discussão chegou rapidamente a Washington e ampliou o debate sobre como reduzir riscos sem impedir o desenvolvimento tecnológico.
CFO da OpenAI pensa em desacelerar IA se for necessário para a segurança
A diretora financeira da OpenAI, Sarah Friar, afirmou à CNBC que não está preocupada com uma eventual redução no ritmo de desenvolvimento de sistemas de IA de fronteira. Segundo ela, mesmo que o avanço fosse interrompido hoje, “a quantidade de inteligência que está disponível no mundo é enorme”.
Friar disse que a OpenAI continuará tomando decisões de investimento com base em “forte retorno sobre o investimento” (ROI, na sigla em inglês), mesmo que o desenvolvimento da tecnologia precise ser conduzido em um ritmo mais lento.
Friar também afirmou que não está preocupada especificamente com a possibilidade de agentes de IA utilizarem armas de destruição em massa para matar pessoas, mas ressaltou que a segurança precisa ser levada a sério.
“E se isso significar que precisamos dosar a fronteira e desacelerar, absolutamente, vamos ouvir nossos pesquisadores e fazer isso”, afirmou. Como diretora financeira, acrescentou, sua função seria tomar as decisões de negócio a partir dessa orientação. “Estamos dosando essa fronteira e levando a segurança e o alinhamento muito a sério”, disse.
Amodei propõe novas medidas de segurança
Durante um evento da Salesforce em São Francisco (EUA), Amodei voltou a defender redução no ritmo de desenvolvimento da IA e apresentou proposta baseada em três medidas:
A primeira seria permitir que avaliadores independentes tenham acesso às empresas de IA, acompanhando e avaliando diretamente os sistemas;
A segunda envolveria uma coordenação de padrões de segurança entre países democráticos. Posteriormente, essa cooperação poderia ser ampliada para uma coordenação global;
Em uma etapa posterior, a proposta avançaria para uma coordenação global, com o objetivo de ampliar essas medidas internacionalmente.
A Anthropic já se comprometeu com a primeira medida.
Amodei comparou a situação à indústria automobilística. Segundo ele, quando uma montadora enfrenta um problema grave de segurança, como uma falha nos freios, outras empresas deveriam aproveitar o episódio para revisar suas próprias práticas.
“É muito tentador atacar seu concorrente e dizer que eles não são seguros. Mas acho que a maneira mais responsável de responder é olhar para nosso próprio histórico”, afirmou.
O executivo também disse que o que mais o surpreende atualmente é a velocidade do progresso da IA e de seus efeitos econômicos. “Foi o ritmo do progresso — não apenas da tecnologia, mas também do lado econômico”, afirmou.
Trump chama preocupações de “farsa”
Do outro lado do debate, Trump vem rejeitando publicamente os alertas sobre os riscos da IA. Em diversas publicações na rede Truth Social, o presidente classificou os temores sobre uma IA fora de controle como uma “farsa” e uma “fraude”.
Trump também criticou a resistência à construção de novos data centers nos Estados Unidos. Segundo ele, pessoas que se opõem a esses projetos estariam favorecendo interesses que não querem que a expansão aconteça — incluindo, em sua avaliação, a China.
Na segunda-feira (14), Trump telefonou durante uma entrevista de Jensen Huang no evento All-In Summit, em Los Angeles (EUA), e levou a mensagem diretamente ao público ligado ao setor de tecnologia. Huang respondeu ao presidente: “Você está certo. Não vamos deixar isso acontecer, senhor”.
O secretário do Tesouro dos Estados Unidos, Scott Bessent, afirmou durante depoimento à Câmara dos Representantes que Trump está “completamente alinhado” com Huang.
Nvidia quer que empresas continuem avançando
Huang voltou a defender essa posição no evento Dreamforce. “Não precisamos de novas leis. Não precisamos de novas regulamentações”, afirmou.
Segundo o executivo, as empresas deveriam simplesmente decidir quando seus sistemas estão prontos e continuar avançando rapidamente. Em outro momento, Huang resumiu sua posição com uma frase direta: “Corra o mais rápido que puder.”
O CEO da Nvidia também rejeitou preocupações sobre possível destruição generalizada de empregos provocada pela IA, classificando esse cenário como “completamente absurdo”.
Para Huang, praticamente todas as empresas passarão a utilizar IA como parte central de suas operações. “Todas as empresas, todas as organizações… se tornarão uma empresa de IA”, afirmou.
A disputa com a China
A competição tecnológica com a China é um dos principais argumentos apresentados pelo grupo contrário à desaceleração.
Parte da mensagem do governo Trump é que limitar a regulação seria fundamental para que os Estados Unidos mantenham vantagem na corrida pela IA. Trump afirmou no domingo que “quem vencer a IA vence”.
David Sacks, que atualmente ocupa a copresidência do Conselho de Assessores do Presidente para Ciência e Tecnologia, também defendeu que as empresas continuem avançando. Ele pediu que as companhias “avancem na fronteira”, mas criticou o argumento de que a motivação para desacelerar seja “puramente altruísta”.
Emil Michael, subsecretário de Guerra para Pesquisa e Engenharia, adotou uma posição semelhante. Em entrevista à Fox News, afirmou que os alertas atuais seriam parte de uma campanha coordenada de pessoas, ideologias e organizações sem fins lucrativos interessadas em assustar o público estadunidense.
O presidente da Câmara dos Representantes, Mike Johnson, também afirmou que Trump pretende reunir líderes da indústria de IA na Casa Branca “dentro da próxima semana”.
Johnson igualmente rejeitou os alertas sobre um possível colapso provocado pela tecnologia. Segundo ele, a mensagem de Trump é que as pessoas não estarão todas mortas em dez anos e que isso seria uma “farsa”.
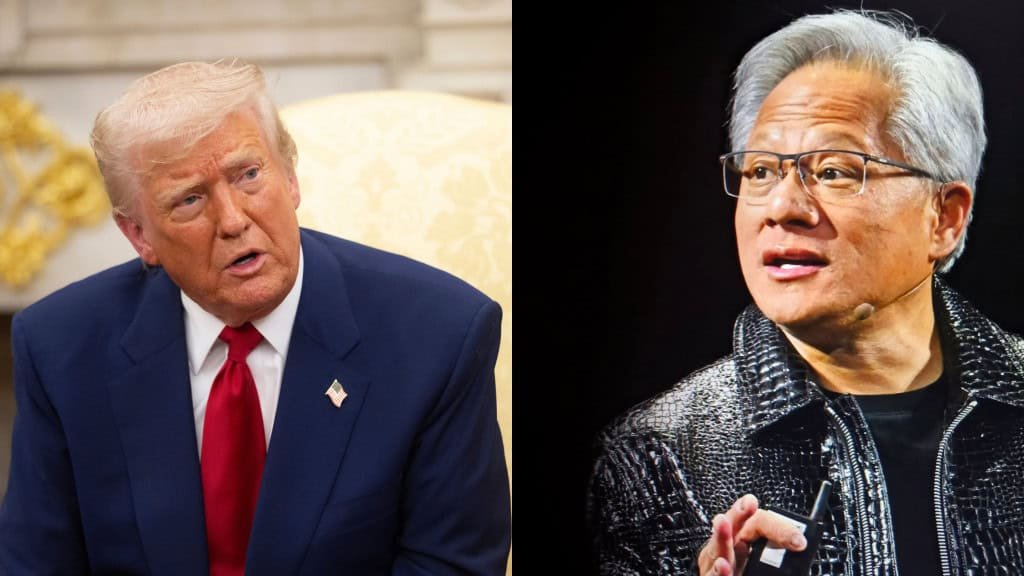
Além de Trump, Jensen Huang é um dos CEOs de tecnologia contrários ao breque à IA – Imagem: noamgalai e FotoField/Shutterstock
O movimento em defesa de maior controle sobre a IA também criou alianças incomuns na política estadunidense.
Nesta terça-feira (15), o senador Bernie Sanders, democrata de Vermont, o deputado Chip Roy, republicano do Texas, e Steve Bannon, ex-estrategista da Casa Branca, participaram de evento em Washington em apoio a medidas relacionadas à IA.
Embora tenham posições políticas diferentes em diversas questões, eles se juntaram ao grupo que defende alguma forma de ação diante dos riscos associados ao avanço da tecnologia.
O debate, portanto, passou a envolver não apenas empresas concorrentes de IA, mas também integrantes de diferentes campos políticos.
Um confronto dentro da própria indústria
A divisão ganhou força justamente quando algumas das maiores empresas de IA do mundo começam a discutir publicamente os riscos associados ao desenvolvimento de modelos cada vez mais avançados.
Amodei defende que a indústria estabeleça mecanismos independentes de avaliação e coordenação internacional. Altman se aproximou dessa posição, enquanto Musk também declarou apoio ao pedido de desaceleração.
Huang, por outro lado, sustenta que o desenvolvimento deve continuar rapidamente e que novas leis e regulamentações não são necessárias. Trump acompanha essa posição e relaciona o ritmo da IA à competição tecnológica com a China.
O confronto ocorre ainda enquanto OpenAI e Anthropic avançam em direção a possíveis ofertas públicas iniciais de ações. As duas empresas estão entre as companhias de IA que podem realizar grandes IPOs, enquanto Altman indicou que a OpenAI pretende adiar sua oferta para o próximo ano em meio às preocupações recentes sobre segurança.
A discussão coloca no centro do debate estadunidense uma questão que reúne tecnologia, segurança, economia e competição internacional: até que ponto o desenvolvimento da IA deve avançar antes que novas medidas de controle sejam adotadas.
Sanders e Bannon convergem sobre os riscos da IA, mas defendem caminhos opostos
O debate sobre os riscos da IA também aproximou, de forma incomum, o senador Bernie Sanders e o estrategista Steve Bannon, figuras de polos opostos da política estadunidense. Os dois participaram da “Pro-Human Assembly”, em Washington (EUA), e defenderam regras mais rígidas para a IA, além de criticarem a concentração de poder nas mãos de grandes empresas de tecnologia.
A convergência, porém, termina nesse ponto. Sanders apresentou a IA como um risco global, comparável à corrida nuclear, e defendeu um acordo internacional para pausar o desenvolvimento de sistemas avançados. Bannon, por outro lado, tratou a disputa tecnológica com a China como uma questão de poder e defendeu o isolamento do país em relação ao ecossistema estadunidense de pesquisa, dinheiro e tecnologia.
“Uma IA superinteligente que escape do controle humano não será um problema americano. Não será um problema chinês. Será um problema da humanidade”, afirmou Sanders. O senador também disse esperar que Donald Trump negocie com o presidente chinês Xi Jinping um tratado para estabelecer uma pausa no desenvolvimento de IA avançada e uma proibição da superinteligência.
Bannon adotou uma posição diferente. “Sem acordos, sem tratados: vocês estão fora do negócio de IA porque nós vamos derrubar o ecossistema de vocês”, declarou. O estrategista também afirmou que “os cidadãos americanos não vão mais ser suplicantes aos oligarcas”.
O Google anunciou, nesta terça-feira (15), dois novos modelos de inteligência artificial (IA) voltados para interações por voz: o Gemini 3.8 Live e o Gemini 3.8 Live Extended Thinking. Segundo a empresa, as novidades foram desenvolvidas para tornar as conversas com IA mais naturais e inteligentes, além de permitir que os sistemas realizem tarefas complexas enquanto continuam conversando com o usuário.
Os modelos foram apresentados como as versões mais avançadas do Google para diálogo em tempo real. A principal diferença entre eles está na capacidade de raciocínio: enquanto o Gemini 3.8 Live é voltado para interações de voz com maior escala e eficiência, o Gemini 3.8 Live Extended Thinking acrescenta recursos de raciocínio mais avançado e processamento de várias etapas.
IA pode continuar trabalhando enquanto conversa
Um dos principais recursos do Gemini 3.8 Live é a capacidade de executar ferramentas e chamadas de API em segundo plano sem interromper a conversa;
Na prática, o usuário pode fazer um pedido e a IA pode reconhecer a solicitação e continuar o trabalho enquanto a interação por voz prossegue;
O modelo também consegue processar informações visuais fornecidas por câmeras e outras fontes praticamente em tempo real, usando essas informações como contexto para a conversa;
Outro recurso é a capacidade de identificar e alternar automaticamente entre 97 idiomas durante uma conversa;
Segundo o Google, o Gemini 3.8 Live alcançou o segundo lugar nas avaliações de usuários do Speech Agent Arena, que mede o desempenho de sistemas de interação por voz;
O modelo está sendo disponibilizado como uma opção voltada a desenvolvedores e empresas que buscam combinar desempenho com eficiência de custos.
Versão com raciocínio avançado
O Gemini 3.8 Live Extended Thinking vai além da conversação e foi projetado para lidar com tarefas mais complexas que exigem raciocínio e processamento em várias etapas.
Uma das características destacadas pelo Google é a capacidade de raciocinar e falar simultaneamente. Isso permite que a IA continue interagindo com o usuário enquanto trabalha em tarefa mais longa.
Em vez de simplesmente ficar em silêncio durante o processamento, o sistema pode responder de maneira natural, com frases, como “deixe-me verificar isso para você”, enquanto executa as etapas necessárias em segundo plano.
A IA também pode explicar o andamento de tarefas mais complexas conforme elas são realizadas.
Novas versões chegam a aplicações, como Gmail, Docs, Keep e Search Live – Imagem: One Artist / Shutterstock
As novas capacidades não ficarão restritas ao desenvolvimento de aplicativos. O Google está levando o Gemini 3.8 Live Extended Thinking para diferentes produtos e serviços. No Google Workspace, a tecnologia será usada em recursos de voz para Docs, Gmail e Keep.
No Docs, por exemplo, o recurso Docs Live permite utilizar comandos de voz para realizar tarefas no documento. O mesmo princípio é aplicado ao Gmail Live e ao Keep Live.
O modelo também está chegando ao Search Live, permitindo interações por voz com recursos de orientação em tempo real e instruções passo a passo.
Desempenho em testes
O Google também apresentou resultados de avaliações para demonstrar as capacidades do Gemini 3.8 Live Extended Thinking.
O modelo ficou em primeiro lugar geral, com 82,6 pontos, no Speech to Speech Quality Index, da Artificial Analysis, voltado à qualidade de interação por voz.
Em outro teste, o τ-Voice, que avalia a capacidade de agentes executarem tarefas, o modelo obteve 68,6%. Já no benchmark τ-Voice-banking, voltado a tarefas do setor financeiro, o resultado foi de 35,1%.
Disponibilidade
O Gemini 3.8 Live já começou a ser disponibilizado para desenvolvedores por meio da Gemini API e do Google AI Studio. Empresas podem acessar o modelo por meio de uma prévia privada do Gemini Enterprise, enquanto usuários comuns terão acesso pelo Search Live.
O Gemini 3.8 Live Extended Thinking também já começou a chegar à Gemini API e ao Google AI Studio para desenvolvedores e está disponível em prévia privada no Gemini Enterprise.
Para usuários finais, a tecnologia está sendo incorporada ao aplicativo Gemini e a recursos do Workspace. No Google Docs, o recurso está disponível para assinantes dos planos Google AI Pro e Google AI Ultra. Gmail Live e Keep Live chegam aos assinantes dos planos Google AI Plus, Google AI Pro e Google AI Ultra.
Segundo a ação, dados biométricos teriam sido extraídos dessas imagens para alimentar o NameTag. A Meta contesta a acusação e afirma que a tecnologia não chegou aos consumidores e ainda não tem lançamento definido.
A ação afirma que a Meta teria extraído assinaturas biométricas de fotos públicas do Facebook e Instagram. – Imagem: Primakov / Shutterstock
O que está por trás da acusação
A ação acusa a Meta de extrair assinaturas biométricas, chamadas de “impressões faciais”, de perfis públicos nas duas redes sociais. Segundo os autores, esses dados apareceram no código do aplicativo de inteligência artificial usado com os óculos.
O recurso recebeu o nome de NameTag. Em junho, a Wired revelou trechos de código relacionados ao reconhecimento facial. A descoberta levantou preocupações sobre a possibilidade de identificar pessoas a partir de informações biométricas captadas ou associadas aos óculos.
Uma patente descreve um software capaz de comparar essas assinaturas com fotos de perfis. Os reclamantes também relacionam o caso ao Emu, gerador de imagens de IA da Meta. Eles afirmam que o sistema, treinado com grande quantidade de imagens e textos enviados por usuários, teria sido usado para coletar dados biométricos.
O que apareceu no código
O código encontrado no aplicativo indicava recursos ligados ao reconhecimento facial. A tecnologia poderia associar uma assinatura biométrica à foto de um perfil.
Andrew Bosworth, diretor de tecnologia da Meta, chegou a descrever publicamente planos relacionados ao recurso e o chamou de “uma ótima funcionalidade”. Poucos dias antes, havia classificado como “absolutamente desonesta” a reportagem da Wired que revelou o código.
A Meta passou a negar que pretendesse disponibilizar a tecnologia. A companhia afirma que ainda não existe uma decisão definitiva sobre o futuro do NameTag.
Entre os principais pontos apresentados na ação estão:
coleta de fotos públicas do Facebook e Instagram;
extração de assinaturas biométricas;
código relacionado ao reconhecimento facial no aplicativo dos óculos;
possível associação entre impressões faciais e fotos de perfis.
O caso reacende a discussão sobre o uso de fotos públicas e dados biométricos por sistemas de inteligência artificial. – Imagem: Oselote / Shutterstock
Meta afirma que o NameTag não foi lançado
Em declaração à Wired, a Meta disse que a ação não tem fundamento e distorce o trabalho da empresa.
“Temos sido transparentes sobre como usamos as informações das pessoas para criar e melhorar nossos produtos de IA”, afirmou um porta-voz.
Sobre o NameTag, a companhia acrescentou: “Nada foi disponibilizado aos consumidores e nenhuma decisão final foi tomada sobre o que fazer aqui, se é que será feito algo”.
O caso se soma a outras disputas envolvendo reconhecimento facial. Em 2020, a Meta fechou um acordo de US$ 650 milhões (cerca de R$ 3,31 bilhões) em uma ação coletiva relacionada a outro sistema de reconhecimento facial.
Em 2024, a companhia concordou em pagar US$ 1,4 bilhão (aproximadamente R$ 7,13 bilhões) para encerrar outro processo sobre dados de reconhecimento facial no Texas.
A nova ação amplia a pressão sobre a Meta em torno do uso de imagens públicas e informações biométricas. Por enquanto, a empresa afirma que o NameTag não chegou ao público e que ainda não decidiu se a tecnologia será lançada.
OpenAI, Anthropic e Google DeepMind passaram a discutir medidas conjuntas de segurança para sistemas avançados de inteligência artificial. A aproximação, porém, cria um paradoxo: as empresas querem cooperar para reduzir riscos, mas são concorrentes e podem enfrentar questionamentos antitruste.
As conversas acontecem em meio à pressão por avaliações independentes dos modelos e por mecanismos capazes de identificar riscos mais graves. Ao mesmo tempo, o governo Trump rejeita a ideia de desacelerar o desenvolvimento da tecnologia.
OpenAI apoia uma proposta para permitir a entrada de organizações independentes na avaliação da segurança dos modelos. – Imagem: Infinite Creations/iStock
Concorrentes tentam definir limites
Chris Lehane, chefe de política global da OpenAI, confirmou na terça-feira que as três empresas conversam há várias semanas sobre segurança da IA. Ele estava em Washington para tratar dos riscos considerados catastróficos associados à tecnologia.
A aproximação ganhou força depois de Dario Amodei, CEO da Anthropic, defender que o setor trabalhe em conjunto para reduzir o ritmo de desenvolvimento da chamada IA de fronteira.
Sam Altman, da OpenAI, Demis Hassabis, do Google, e Elon Musk apoiaram a iniciativa. Altman também havia sinalizado que a OpenAI poderia trabalhar com a Anthropic para incorporar avaliadores externos e acompanhar a segurança dos sistemas.
Entre as ideias discutidas estão:
avaliações independentes dos modelos;
acompanhamento das práticas de segurança;
criação de padrões para a indústria;
coordenação diante de riscos;
possível desaceleração no desenvolvimento da IA avançada.
Cooperação pode virar problema antitruste
É justamente a proximidade entre concorrentes que cria uma das principais dificuldades. Altman e outros envolvidos reconheceram que uma coordenação entre empresas poderia gerar problemas com as leis antitruste caso acabasse reduzindo a competição.
Amodei chegou a propor uma autorização governamental limitada para permitir esse tipo de cooperação em segurança. Lehane, porém, afirmou que as empresas não precisam de uma autorização desse tipo.
O The Information informou ainda que as três companhias trabalham na criação de uma entidade de padrões para a indústria de IA. Segundo o relato, Altman teria dito aos funcionários que a estrutura precisaria ser criada sem apoio do governo dos EUA.
A criação de padrões para a indústria é uma das frentes discutidas pelas três empresas de inteligência artificial. – Imagem: Summit Art Creations/Shutterstock
Supervisão também entra na discussão
A ideia de criar padrões para o setor não surgiu agora. Em julho, Hassabis defendeu um novo órgão nos Estados Unidos com poder para avaliar os modelos mais avançados do mundo e coordenar uma eventual desaceleração caso os riscos aumentassem.
No mesmo encontro em que confirmou as conversas, Lehane disse que a OpenAI apoia uma previsão do FRONTIER Act que obrigaria os principais laboratórios de IA de fronteira a permitir a entrada de “organizações de verificação independentes” para avaliar se os modelos estão sendo desenvolvidos com segurança.
Washington mantém outra posição
A proposta de desacelerar o desenvolvimento encontra resistência na Casa Branca. Donald Trump classificou as preocupações com a segurança da IA como uma “farsa” e rejeitou regras mais rígidas, argumentando que um freio daria vantagem à China.
David Sacks, principal assessor de Trump para IA, também afirmou que os temores sobre riscos existenciais da tecnologia são exagerados.
Enquanto empresas concorrentes tentam encontrar pontos de cooperação para lidar com os riscos dos sistemas mais avançados, o debate continua dividido entre ampliar a fiscalização e preservar a competição no setor.
Elon Musk sugeriu que os maiores laboratórios de inteligência artificial permitam que concorrentes testem seus modelos antes do lançamento. A ideia é fazer com que empresas dos Estados Unidos e da China avaliem os sistemas umas das outras em busca de problemas de segurança.
Para o empresário, a checagem entre rivais evitaria que as próprias empresas fossem as únicas responsáveis por avaliar seus modelos. A proposta surge em meio a novos alertas sobre os riscos da tecnologia e a pedidos por maior controle sobre o desenvolvimento da IA.
Musk defende uma revisão entre rivais para identificar problemas antes do lançamento de novos modelos. – Imagem: Digineer Station/Shutterstock
Como funcionaria o teste cruzado
Pelo plano de Musk, os laboratórios permitiriam que concorrentes executassem uma espécie de bateria de testes nos modelos antes de eles serem lançados ao público. A proposta envolveria empresas norte-americanas e chinesas.
Participantes:xAI, OpenAI, Anthropic, Google, Meta e três ou quatro das principais empresas chinesas.
Método de análise: concorrentes testariam os modelos para identificar possíveis problemas de segurança.
Objetivo: aumentar as chances de encontrar falhas que poderiam passar despercebidas pela própria empresa.
“Em vez de corrigir sua própria prova, você teria pelo menos concorrentes corrigindo sua prova e dando o alarme se vissem preocupações”, afirmou Musk.
O debate sobre frear a IA
A proposta aparece depois que líderes de empresas como Anthropic e OpenAI defenderam uma desaceleração no desenvolvimento de modelos. Pesquisadores também fizeram alertas sobre os possíveis riscos da tecnologia.
Musk e o CEO da OpenAI, Sam Altman, apoiaram a proposta do CEO da Anthropic, Dario Amodei, para desacelerar o desenvolvimento. Amodei sugeriu que laboratórios de IA adotassem avaliações feitas por terceiros, com especialistas que verificariam as práticas de segurança.
A adesão à ideia de Musk, porém, ainda está longe de ser consenso. O empresário reconheceu que seu método pode não ser perfeito, mas defendeu que ele aumentaria significativamente a chance de encontrar problemas.
“As chances de você encontrar problemas são dramaticamente maiores”, disse Musk.
Trump resiste a limites maiores para a IA e afirma que desacelerar o setor poderia favorecer a China. – Imagem: PFG7/Philémon Henry
A barreira política em Washington
O governo Trump tem resistido aos pedidos por maiores limites para o desenvolvimento da IA. O presidente publicou mensagens na Truth Social classificando os temores sobre a tecnologia como uma “farsa” e um “golpe”.
Kevin Hassett, diretor do Conselho Econômico Nacional, afirmou que o setor privado é o lugar adequado para lidar com as preocupações envolvendo a IA. Segundo ele, o governo continua monitorando a indústria e poderá usar a aplicação da lei quando necessário para garantir que as empresas ajam de maneira responsável.
Trump também argumenta que desacelerar o desenvolvimento da IA poderia dar vantagem à China. O próprio Amodei classificou essa questão como um dos dilemas mais difíceis do debate.
Do lado chinês, um porta-voz do Ministério das Relações Exteriores classificou os pedidos por uma desaceleração como “alarmismo”. Musk, por sua vez, afirmou acreditar que a China provavelmente aceitaria sua proposta de testes entre concorrentes.
O alto comissário da ONU para os Direitos Humanos, Volker Türk, cobrou medidas urgentes para regulamentar a inteligência artificial. O alerta decorre do avanço rápido dos sistemas mais avançados e dos riscos que essa evolução traz para a sociedade.
Para Türk, a corrida por sistemas cada vez mais poderosos ameaça direitos fundamentais e aumenta os riscos para diferentes aspectos da vida. O cenário exige que governos e empresas atuem urgentemente em estruturas multilaterais.
A ONU alerta que a corrida por sistemas de IA cada vez mais poderosos pode ameaçar direitos humanos e futuras gerações. – Imagem: Mer_Studio/Shutterstock
Líderes de tecnologia pedem cautela
A preocupação com o ritmo do desenvolvimento da IA também ganhou força entre grandes nomes do setor nos Estados Unidos. Executivos da área começaram a defender uma desaceleração para permitir uma avaliação mais aprofundada dos riscos associados às novas capacidades da tecnologia.
Dario Amodei, CEO da Anthropic, defendeu no sábado uma desaceleração no desenvolvimento da IA. A posição recebeu o apoio público de Sam Altman, da OpenAI, e de Elon Musk.
Embates políticos e segurança global
A ideia de desacelerar o desenvolvimento não é unanimidade. O presidente dos Estados Unidos, Donald Trump, usou a rede Truth Social para criticar a postura dos empresários:
“O único que está feliz com isso é a China”, escreveu o republicano em sua plataforma.
Na China, o chefe da inteligência do país também manifestou preocupação. No domingo, ele alertou que a IA pode ameaçar a segurança nacional, inclusive se potências estrangeiras utilizarem a tecnologia para desestabilizar o país.
O posicionamento de Türk reúne preocupações sobre os impactos da corrida por sistemas cada vez mais poderosos:
Ameaças aos direitos humanos, incluindo o direito à vida.
Riscos para as futuras gerações da humanidade.
Concentração das decisões sobre o desenvolvimento da IA em poucas empresas poderosas.
Necessidade de responsabilização dos principais desenvolvedores, principalmente nos Estados Unidos e na China.
Donald Trump rejeitou a ideia de desacelerar a IA e afirmou que a China seria a única beneficiada com essa decisão. – Imagem: lev radin/Shutterstock
Poder concentrado no setor
A ONU também alerta para a dependência de um pequeno número de empresas nas decisões sobre o desenvolvimento da IA. Para Türk, essa concentração aumenta os riscos e exige que os principais desenvolvedores assumam responsabilidade.
“Estamos à beira de uma mudança irreversível, que afeta não apenas a nós, mas também as futuras gerações da humanidade”, disse Türk em um comunicado.
O alto comissário já havia alertado o Conselho de Direitos Humanos da ONU, em 7 de setembro, que a inteligência artificial poderia representar um “risco existencial para a humanidade”. Agora, ele pede ação imediata para reduzir os riscos associados à tecnologia.