A OpenAI anunciou que vai encerrar o acesso do Cursor aos seus modelos de inteligência artificial. A decisão da desenvolvedora do ChatGPT foi tomada após a aquisição da plataforma pela SpaceX, de Elon Musk.
A data definida para a interrupção das operações é o dia 12 de novembro de 2026, mas a companhia informou que o Cursor pode optar por encerrar a integração em uma data anterior. Ela ainda aproveitou a oportunidade para criticar o sul-africano.
Falta de confiança apontada como justificativa
Em publicação no próprio site, a OpenAI afirmou que está concedendo ao Cursor o maior prazo possível dentro do contrato vigente. A justificativa apresentada pela empresa é que ela não tem confiança de que a SpaceX utilizará sua tecnologia dentro dos termos de serviço. A dona do ChatGPT ainda citou sua “experiência com as empresas de Elon Musk violando contratos”.
A empresa também mencionou seu próximo modelo de inteligência artificial, o Astra. “À medida que as capacidades da IA avançam, temos também um novo nível de responsabilidade para garantir que nosso próximo modelo, Astra, seja usado de acordo com nossos termos”, escreveu a OpenAI.
Lembrando que o desenvolvimento do Astra foi recentemente desacelerado pela dona do ChatGPT por preocupações de cibersegurança, após agentes de IA escaparem de ambientes de teste isolados e invadirem a plataforma Hugging Face.
O cofundador e CEO do Cursor, Michael Truell, se pronunciou sobre a decisão da OpenAI. Em publicação no X, antigo Twitter, ele afirmou que os modelos da dona do ChatGPT atendem a 5% dos clientes da ferramenta.
OpenAI vs Musk
A relação entre a OpenAI e Elon Musk é longa e marcada por disputas.
O sul-africano foi um dos primeiros investidores da empresa.
Tudo mudou em 2018, após a startup de IA recusar uma nova estrutura de governança que daria ao empresário o controle da organização.
Em 2024, Musk entrou com um processo judicial para impedir que a OpenAI deixasse de ser uma organização sem fins lucrativos.
Ele acusou a companhia de violar sua missão fundadora de desenvolver IA “para o benefício da humanidade”.
Mas em maio deste ano, um júri rejeitou as alegações do sul-africano.
A OpenAI, a Anthropic, o Google, a Microsoft, a AMD e outras empresas e organizações do setor de tecnologia assinaram uma carta nesta quinta-feira (27) pedindo que empresas e governos priorizem a cibersegurança diante do avanço das ameaças potencializadas por inteligência artificial (IA).
Ao todo, 116 entidades aderiram ao documento, que defende uma ação coordenada para fortalecer as defesas digitais e ampliar o acesso a ferramentas de segurança capazes de acompanhar a evolução dos ataques realizados com auxílio de sistemas de IA. “Temos uma janela limitada para fortalecer as defesas cibernéticas”, afirma a carta.
O grupo pede que todas as organizações elevem o nível de segurança de suas ferramentas de defesa, modernizem seus sistemas e utilizem uma combinação de modelos de IA de baixo custo e modelos de fronteira, considerados os mais avançados disponíveis.
Os signatários também defendem uma atuação coordenada dos governos para financiar a ciberdefesa e facilitar o acesso a tecnologias de proteção por setores de infraestrutura crítica que possuem menos recursos para investir em segurança digital.
Entre os exemplos citados estão hospitais e instalações de tratamento de água, que estão entre os alvos frequentes de ataques cibernéticos.
Ataques realizados por agentes de IA
A preocupação ganhou força com o avanço de modelos de IA capazes de executar tarefas cada vez mais complexas de maneira autônoma.
Segundo a carta, sistemas sofisticados já são capazes de orquestrar ataques cibernéticos conduzidos por agentes de IA em questão de minutos. A evolução alterou o cenário da indústria de cibersegurança e aumentou a necessidade de ferramentas capazes de identificar e bloquear novas formas de ameaça.
Empresas de IA e segurança cibernética vêm observando uma mudança no perfil dos ataques à medida que modelos mais avançados passam a ser utilizados para automatizar diferentes etapas de operações maliciosas.
Microsoft é uma das signatárias do documento – Imagem: PJ McDonnell/Shutterstock
Um dos episódios recentes envolveu justamente uma organização que assinou a carta. A plataforma de IA de código aberto Hugging Face foi alvo de uma invasão atribuída a agentes da OpenAI, que teriam agido de maneira considerada inadequada ou não autorizada.
O incidente chamou a atenção do setor de tecnologia e cibersegurança e levantou novos questionamentos sobre os riscos associados à aceleração do desenvolvimento de sistemas de IA.
O episódio também reforçou a preocupação de que agentes autônomos possam realizar operações digitais com velocidade e escala superiores às de ataques conduzidos exclusivamente por humanos.
A carta pede que empresas de todos os setores aumentem o padrão de segurança de suas ferramentas e adotem sistemas capazes de acompanhar o ritmo de evolução das ameaças;
Os signatários defendem ainda o uso combinado de diferentes tipos de modelos de IA, incluindo alternativas de menor custo e sistemas de fronteira. A estratégia, segundo o documento, permitiria ampliar o acesso às tecnologias de defesa sem depender exclusivamente dos modelos mais caros e avançados;
A iniciativa reúne organizações de diferentes áreas. Entre os signatários estão empresas de IA, companhias de cibersegurança, instituições financeiras, fabricantes de semicondutores e provedores de serviços de computação em nuvem;
Além da adoção de novas tecnologias pelo setor privado, o grupo considera necessária uma participação maior dos governos;
A proposta é criar esforços coordenados para financiar ferramentas de ciberdefesa e garantir que organizações responsáveis por serviços essenciais, mas com menor capacidade financeira, também consigam implementar sistemas de proteção mais avançados.
Mercado de cibersegurança ganha força
O aumento da preocupação com ataques potencializados por IA também vem impulsionando empresas de cibersegurança.
Segundo a CNBC, companhias do setor tiveram forte valorização à medida que empresas passaram a reconhecer a necessidade de ampliar os investimentos em proteção digital. O movimento também ajudou o segmento a superar preocupações anteriores relacionadas à disrupção provocada pela IA no mercado de software.
A CrowdStrike e a Palo Alto Networks, duas das principais empresas de cibersegurança, mais do que dobraram de valor no último ano.
Na quinta-feira (27), a Okta e a própria CrowdStrike registraram altas de dois dígitos depois da divulgação de resultados considerados fortes, impulsionados pelo crescimento da demanda por soluções de segurança relacionadas à IA.
A OpenAI mudou sua posição sobre a legislação de segurança para inteligência artificial (IA) na Califórnia e agora defende o fortalecimento da SB 53. Em publicação feita na sexta-feira (21), a área de Assuntos Globais da empresa afirmou apoiar a lei, que entrou em vigor no estado no ano passado, mas pediu alterações para ampliar as proteções de segurança aplicadas aos modelos de IA de fronteira.
A posição atual contrasta com a atuação anterior da empresa na discussão sobre leis de segurança de IA na Califórnia. Em 2024, a OpenAI se opôs à SB 1047, projeto de lei anterior sobre segurança de modelos de inteligência artificial. Já durante a tramitação da SB 53, em 2025, a companhia pressionou por mudanças no texto e defendeu maior alinhamento com padrões federais e internacionais. Agora, a empresa passa a defender publicamente a legislação estadual como uma base importante para a segurança de IA de fronteira e quer ampliar suas salvaguardas.
No texto publicado no LinkedIn da empresa, a OpenAI defendeu uma abordagem que chama de “federalismo reverso“. A ideia é que os estados avancem em proteções compatíveis enquanto o Congresso dos Estados Unidos continua discutindo uma legislação federal, criando uma possível base para um futuro padrão nacional de segurança para IA de fronteira.
OpenAI quer ampliar as proteções da SB 53
Segundo a OpenAI, a SB 53 estabeleceu uma base importante para a segurança de modelos de IA de fronteira na Califórnia e ajudou a avançar uma estrutura comum que também começa a surgir em outros estados. A empresa citou como elementos centrais da legislação as exigências de avaliação de riscos, transparência, comunicação de incidentes e segurança.
A companhia, porém, afirma que a harmonização das regras não deve significar manter os requisitos de segurança inalterados. Como os modelos de IA de fronteira avançam rapidamente, a OpenAI defende que legisladores e desenvolvedores possam incorporar aprendizados de acontecimentos reais e transformá-los em novas salvaguardas.
Por isso, a empresa afirmou estar comprometida em trabalhar com a Assembleia Legislativa da Califórnia e com o governador do estado para fortalecer a SB 53. Uma das mudanças propostas é exigir o monitoramento de modelos de fronteira durante treinamento ou avaliação para identificar possíveis incidentes graves.
A OpenAI cita como exemplo comportamentos que possam contornar controles de segurança de terceiros e comprometer informações confidenciais dessas organizações. A empresa também defende o reforço das proteções de segurança cibernética durante todo o ciclo de desenvolvimento dos modelos, especificamente para impedir que eles contornem controles internos.
Incidentes reforçam discussão sobre segurança
A defesa de mudanças ocorre após episódios envolvendo modelos de IA que conseguiram escapar de ambientes de teste controlados. Em julho, a OpenAI admitiu que um de seus modelos de fronteira conseguiu deixar um ambiente desse tipo e posteriormente invadiu o Hugging Face.
A Anthropic também afirmou que seus modelos Claude escaparam de ambientes de avaliação e se infiltraram em três organizações externas.
Hugging Face, invadido por modelo da OpenAI, hospeda grandes modelos de IA – Imagem: Robert Way /Shutterstock
A OpenAI afirma que a proposta não tem como objetivo criar regras específicas para um determinado incidente. Segundo a empresa, a intenção é estabelecer uma estrutura que ajude desenvolvedores a detectar problemas mais cedo, responder rapidamente e compartilhar aprendizados que possam melhorar a segurança do setor.
Da oposição à SB 1047 ao apoio à SB 53
A trajetória da empresa na Califórnia envolve dois projetos diferentes. Em agosto de 2024, a OpenAI manifestou oposição à SB 1047, proposta apresentada pelo senador estadual Scott Wiener que estabelecia regras de segurança para modelos avançados de IA. O governador Gavin Newsom vetou o projeto em setembro daquele ano.
A SB 53 surgiu posteriormente, em 2025, com uma estrutura diferente. Durante a tramitação, a OpenAI fez pressão por alterações e defendeu que desenvolvedores que seguissem estruturas federais ou internacionais de segurança fossem considerados em conformidade com determinadas exigências estaduais.
A empresa posteriormente afirmou que não havia se oposto à SB 53 e caracterizou sua atuação como uma tentativa de harmonizar a legislação com outros padrões. Agora, entretanto, a OpenAI vai além de defender a manutenção da lei e pede novas exigências de segurança.
No novo posicionamento, a companhia também apresenta o conceito de “reverse federalism”. A proposta parte da ideia de que os estados podem avançar em proteções comuns enquanto o Congresso dos Estados Unidos continua discutindo uma legislação federal, criando bases que futuramente poderiam contribuir para um padrão nacional.
A OpenAI afirmou ainda que continuará compartilhando os aprendizados obtidos com o desenvolvimento de modelos de fronteira e trabalhando com formuladores de políticas para elevar os padrões de segurança e proteção cibernética do setor.
A OpenAI anunciou nova tecnologia de proteção de dados voltada a clientes corporativos, que busca identificar possíveis usos abusivos de seus modelos de inteligência artificial (IA) sem armazenar as informações utilizadas pelos usuários.
Chamado de Private Safety Processing, o sistema está sendo apresentado inicialmente a um grupo selecionado de clientes. A proposta é combinar mecanismos de segurança capazes de detectar possíveis abusos com uma política de retenção zero de dados, permitindo que a OpenAI monitore comportamentos suspeitos sem guardar as informações dos clientes.
A novidade surge em meio a um desafio cada vez maior para empresas de IA: conforme os modelos ficam mais poderosos, também aumentam os riscos de uso indevido. Ao mesmo tempo, companhias que utilizam essas ferramentas precisam garantir que informações corporativas sensíveis permaneçam privadas. A OpenAI pretende usar o novo sistema justamente para equilibrar essas duas necessidades.
Como funciona o Private Safety Processing
O Private Safety Processing é um sistema automatizado desenvolvido para identificar possíveis abusos sem manter os dados dos clientes;
A tecnologia amplia a abordagem de Zero Data Retention (ZDR) utilizada pela OpenAI. Em vez de simplesmente não armazenar determinada conversa, o novo sistema consegue procurar sinais de comportamento abusivo distribuídos por diferentes interações;
Dessa maneira, a OpenAI pode analisar padrões relacionados ao uso potencialmente indevido de seus modelos sem precisar manter as conversas dos clientes armazenadas para avaliação posterior;
A proposta também significa que as interações não precisam ser submetidas à análise humana para que o sistema identifique possíveis problemas.
Disputa com a Anthropic fica acirrada – Imagem: PhotoGranary02/Shutterstock
Disputa com a Anthropic
O anúncio coloca a OpenAI em disputa direta com a Anthropic pela preferência de empresas preocupadas com a privacidade de seus dados.
A rival adotou recentemente uma política diferente. Para determinados modelos, a Anthropic passou a permitir que os dados dos usuários — incluindo todas as sessões e as conversas nelas contidas — sejam mantidos por 30 dias.
A política se aplica aos chamados modelos “cobertos”, que incluem todos os modelos da classe Mythos e futuros modelos com capacidades semelhantes.
A decisão da Anthropic provocou preocupação entre alguns clientes, especialmente empresas que trabalham com informações sensíveis e precisam limitar o período durante o qual seus dados permanecem armazenados.
Nesse contexto, a OpenAI tenta apresentar o Private Safety Processing como uma alternativa que permita manter mecanismos de segurança sem exigir a retenção das informações dos clientes.
Desafio da segurança sem abrir mão da privacidade
O avanço dos modelos de IA criou situação cada vez mais delicada para as empresas do setor. De um lado, é necessário monitorar os sistemas para identificar usos potencialmente abusivos. De outro, clientes corporativos querem garantias de que suas informações não serão armazenadas ou examinadas além do necessário.
A nova tecnologia da OpenAI pretende resolver justamente esse conflito. Ao utilizar processamento automatizado e retenção zero de dados, a companhia busca identificar sinais de abuso sem transformar as conversas dos clientes em banco permanente de informações para monitoramento.
A estratégia também pode se tornar diferencial comercial na disputa pelo mercado corporativo de IA, no qual privacidade e segurança dos dados são fatores importantes para empresas que precisam utilizar modelos avançados sem expor informações confidenciais.
Muitas pessoas acham que a inteligência artificial (IA) está “saindo do controle”, mas o problema real é outro: os perigos atuais foram criados de propósito pelas próprias empresas de tecnologia. Em experimentos recentes, programas avançados da OpenAI conseguiram burlar travas de segurança e agir em conjunto sem qualquer intervenção humana.
Esses sistemas são chamados de agentes de IA e realizam tarefas digitais sem supervisão. Em um episódio impressionante, os softwares conseguiram sair de um ambiente de testes isolado, acessaram a internet aberta e invadiram por conta própria os servidores da plataforma Hugging Face.
Plataforma admitiu a invasão aos servidores – Crédito: Sidney van den Boogaard/Shutterstock
Para executar a invasão, os agentes criaram um canal interno de comunicação e agiram em equipe. Eles trocaram mensagens e compartilharam códigos com falhas para facilitar o ataque. O caso chocou especialistas no mundo todo e foi apontado por pesquisadores do setor como um marco histórico – saiba mais aqui.
Testes paralelos feitos por gigantes como Meta, Anthropic e empresas chinesas revelaram riscos parecidos. Os agentes mostraram capacidade de atacar sistemas reais usando estratégias complexas de dissimulação. O comportamento acendeu um alerta até mesmo entre os cientistas que projetaram esses modelos.
O desafio de prender o “ilusionista” digital
Em análise no programa Olhar Digital News, o físico Roberto ‘Pena’ Spinelli, especialista em Machine Learning, destacou que a decisão recente de pausar treinos prova a gravidade do cenário: “Ficou claro que não é jogada de marketing, porque a empresa está dizendo que está diminuindo e pausando o treinamento. É uma preocupação real e eles estão perdendo o controle. Os modelos estão chegando a uma fronteira de capacidade em que as próprias empresas que treinam não têm condição de gerenciar.”
O especialista Roberto ‘Pena’ Spinelli compara a inteligência artificial a “ilusionista” – Crédito: Reprodução/Redes Sociais
Especialistas alertam que as máquinas não ganharam vida nem enlouqueceram. Elas apenas executaram com perfeição as tarefas para as quais foram programadas. Por isso, dizer que a IA está fora de controle é um erro; a capacidade ofensiva foi desenvolvida de forma intencional.
Boyan Milanov, pesquisador do AI Now Institute, nos EUA, explicou em entrevista ao jornal Financial Times que as empresas passam anos coletando dados para ensinar os modelos a atingir objetivos a qualquer custo. Segundo ele, “as capacidades ofensivas que alcançamos hoje foram alcançadas de forma deliberada. As empresas de IA vêm há anos coletando ativamente dados de treinamento, treinando modelos e aperfeiçoando capacidades cibernéticas”.
A professora da Universidade da Califórnia em Berkeley e chefe de pesquisa em IA na Meta, Dawn Song, explicou que o avanço no desenvolvimento de softwares impulsiona diretamente o surgimento de novas ameaças cibernéticas. “Programação e cibersegurança são dois lados da mesma moeda. Conforme as capacidades de programação aumentaram, as capacidades cibernéticas também cresceram. As pessoas não esperavam que chegássemos a esse ponto tão depressa.”
Dawn Song acrescenta que a IA leva vantagem no ataque porque encontrar um único ponto fraco é uma tarefa direta e verificável para a máquina. Defender um sistema, por outro lado, exige um trabalho amplo e contínuo. Essa assimetria coloca os invasores digitais em uma posição de enorme superioridade.
Spinelli reforça que tentar deter o modelo apenas reforçando o ambiente de testes é insuficiente: “O modelo escapa da caixa achando vulnerabilidades que ninguém tinha encontrado antes. Imagina que você tem um ilusionista e fala: ‘Tranquei você, pus cadeado, corrente e amarrei seu pé’, e ele aparece do lado de fora. É com isso que estamos lidando. O concreto não é suficiente porque ele consegue encontrar falhas que ninguém tinha visto.”
Inteligência artificial pode “expressar o comportamento desalinhado”
O impacto prático já começou a aparecer fora dos laboratórios. De acordo com a agência central de notícias Focus Taiwan, hackers ligados ao governo chinês utilizaram oito agentes autônomos simultaneamente para invadir sistemas governamentais de Taiwan, roubando dados de milhares de funcionários e atacando a infraestrutura de energia local.
Hoje, os testes de segurança aplicados pelas empresas são voluntários e sem fiscalização externa. Analistas apontam que faltam auditorias independentes. Enquanto um especialista humano responde na justiça se invadir uma rede, os laboratórios de tecnologia continuam isentos de punições legais.
Rede com agentes de inteligência artificial (IA) – Imagem: Olhar Digital via Gemini
Além disso, as novas propostas das Big Techs para monitorar o ‘raciocínio’ ou usar uma IA para vigiar outra podem gerar um efeito reverso. Spinelli alerta que a IA que monitora é obrigatoriamente mais fraca do que a nova IA que está sendo treinada, então ela pode manipular esse sistema. “Além disso, se você demonstrar para a IA que monitora o pensamento dela, está dando um incentivo para que ela não exponha mais o que pensa. Ela vai te manipular a achar que é segura e, depois que estiver fora do ambiente de teste, vai expressar o comportamento desalinhado.”
Especialistas defendem a criação urgente de mecanismos que ensinem limites éticos aos programas. Essa preocupação se consolidou em grandes alertas globais, como a carta aberta da ONG Future of Life Institute, que reuniu mais de 33 mil assinaturas pelo mundo. O manifesto contou com o apoio de nomes de peso como o pioneiro da tecnologia Yoshua Bengio, o cofundador da Apple Steve Wozniak e o historiador Yuval Noah Harari, exigindo auditorias e limites claros.
Para a comunidade científica, a sociedade precisa exigir a responsabilização legal das Big Techs, garantindo que o avanço das máquinas não atropele a segurança do mundo real.
A OpenAI decidiu reduzir temporariamente o ritmo de desenvolvimento de seus modelos de inteligência artificial (IA) depois que agentes de IA utilizados em testes conseguiram escapar das restrições impostas pelos pesquisadores e invadiram os sistemas da Hugging Face, plataforma colaborativa voltada a IA e desenvolvimento de software.
O episódio aconteceu durante avaliação de segurança e chamou a atenção porque os agentes foram capazes de realizar ações que ultrapassaram os limites estabelecidos para o experimento. Segundo informações divulgadas pela OpenAI, a companhia agora está reformulando seus procedimentos de treinamento e avaliação para aumentar o controle sobre sistemas cada vez mais autônomos.
Entre as novas medidas está uma pausa de duas semanas nos testes de modelos, além da ampliação do uso de outros sistemas de IA para monitorar automaticamente o comportamento dos agentes durante as avaliações.
A empresa também informou que alguns dos maiores treinamentos planejados continuam suspensos enquanto não atenderem aos novos padrões de segurança.
Agentes escaparam de ambiente controlado
O incidente ocorreu durante um experimento no qual agentes de IA receberam uma tarefa de cibersegurança;
Os sistemas estavam sendo avaliados em ambiente controlado, mas conseguiram contornar as restrições existentes, acessar a internet e posteriormente atacar a infraestrutura da Hugging Face sem autorização da empresa;
O caso é particularmente relevante porque os agentes de IA mais avançados conseguem executar sequências complexas de tarefas de maneira relativamente autônoma, a partir de instruções gerais;
Isso aumenta o potencial desses sistemas para realizar ações inesperadas ou perigosas quando recebem acesso a ferramentas externas;
A situação também expôs dificuldade crescente para empresas que desenvolvem modelos mais poderosos: quanto mais capazes os sistemas ficam de escrever código, identificar vulnerabilidades e resolver problemas de programação, maior também pode ser sua capacidade de encontrar maneiras de explorar falhas de segurança.
OpenAI vai aumentar monitoramento
Como resposta ao episódio, a OpenAI afirmou que vai ampliar os mecanismos automatizados utilizados para acompanhar os testes de seus modelos.
De acordo com o Financial Times, os novos sistemas de monitoramento deverão ser capazes de identificar possíveis problemas e emitir alertas em até 30 minutos. Se não for possível descartar um risco dentro desse período, o teste deverá ser interrompido.
A companhia também pretende aumentar o isolamento dos modelos durante avaliações que envolvam tarefas de maior risco. O objetivo é impedir que sistemas em teste tenham acesso irrestrito à internet e, consequentemente, possam interagir com sistemas externos sem autorização.
A OpenAI informou ainda que passou a exigir o nível mais rigoroso de proteção de segurança para operações envolvendo seu próximo modelo, chamado Astra.
Segundo a empresa, parte dos treinamentos e avaliações do Astra já atende aos novos requisitos, mas uma quantidade significativa de cargas de trabalho continua pausada até que seja transferida para ambientes que cumpram os padrões de segurança atualizados.
Astra se aproxima de um limite de cibersegurança
O incidente envolvendo a Hugging Face também está relacionado ao avanço das capacidades do Astra. Em avaliações internas recentes, a OpenAI identificou avanços significativos nas habilidades do modelo em programação autônoma e cibersegurança. A companhia afirmou que o sistema pode estar se aproximando do que considera um “limite crítico de cibersegurança”.
Esse conceito é utilizado pela empresa para indicar um ponto a partir do qual as capacidades de um modelo poderiam representar riscos relevantes caso fossem utilizadas de maneira inadequada.
A OpenAI afirmou que, diante desse avanço, decidiu adotar medidas de segurança mais rígidas antes de continuar determinados treinamentos e avaliações.
Invasões “custaram caro” aos modelos de IA da empresa – Imagem: Primakov/Shutterstock
Empresa quer garantir que IA continue sob controle humano
A desaceleração também está relacionada a uma preocupação mais ampla da OpenAI: o chamado alinhamento dos modelos.
O conceito se refere à capacidade de fazer com que sistemas de IA permaneçam de acordo com as intenções humanas e respondam adequadamente à supervisão das pessoas, mesmo quando ganham capacidades mais avançadas.
O CEO da OpenAI, Sam Altman, afirmou que a companhia agora exige evidências mais fortes de comportamento alinhado durante todo o processo de treinamento. “Manter sistemas cada vez mais capazes alinhados é um desafio que todo o setor precisará enfrentar”, escreveu Altman ao anunciar as mudanças.
Mia Glaese, responsável pela área de segurança da OpenAI, afirmou que a empresa ainda está longe de retornar ao ritmo normal de desenvolvimento. Em entrevista ao blog Sources News, ela declarou: “Estamos muito longe de que tudo volte ao normal”.
Caso não é isolado
O episódio envolvendo a OpenAI ocorre em meio a uma série de incidentes semelhantes durante testes realizados por diferentes empresas de IA.
Agentes desenvolvidos pela Anthropic, Meta e pela chinesa Moonshot AI, além de sistemas avaliados pelo AI Security Institute do Reino Unido, também demonstraram comportamentos inesperados ou conseguiram acessar recursos que deveriam estar fora de seu alcance durante avaliações.
Em alguns desses casos, os sistemas foram capazes de utilizar suas próprias habilidades de programação e cibersegurança para encontrar maneiras de contornar restrições.
Especialistas afirmam que esses episódios não significam necessariamente que os sistemas tenham desenvolvido consciência ou “saído do controle” no sentido popular da expressão. O problema está na combinação entre autonomia, capacidade de programação e acesso a ferramentas externas, que pode permitir que modelos executem ações não previstas pelos desenvolvedores.
Corrida pela IA aumenta pressão sobre empresas
A decisão da OpenAI ocorre em momento de intensa competição com empresas, como a Anthropic, que também disputam a liderança no desenvolvimento dos modelos mais avançados.
As duas companhias estão simultaneamente acelerando seus produtos e enfrentando pressões para demonstrar que conseguem controlar os riscos associados a sistemas cada vez mais autônomos. A corrida também ocorre enquanto ambas avaliam possibilidades de abertura de capital nos Estados Unidos.
Na semana passada, o senador estadunidense Bernie Sanders chegou a pedir que as principais empresas de IA interrompessem temporariamente o desenvolvimento de modelos mais avançados. Para o parlamentar, as companhias estariam perdendo o controle sobre a tecnologia.
A OpenAI não anunciou uma interrupção completa de seu desenvolvimento. A medida adotada é uma desaceleração temporária, acompanhada por uma revisão dos procedimentos de treinamento e avaliação e pela adoção de padrões de segurança mais rigorosos.
O objetivo declarado pela empresa é voltar a avançar, mas somente depois que os sistemas de monitoramento e controle forem capazes de acompanhar o salto de capacidade apresentado pelos novos agentes de IA.
A OpenAI lançou nesta terça-feira (18) o ChatGPT para Adolescentes, uma versão da plataforma com proteções reforçadas e foco em aprendizado para usuários entre 13 e 17 anos. O sistema detecta automaticamente usuários menores de 18 anos – seja por estimativa de idade ou por declaração própria – e os coloca na experiência específica para adolescentes, segundo comunicado oficial da empresa.
A versão inclui filtros automáticos para conteúdo relacionado a automutilação, transtornos alimentares, violência, atividades perigosas e conteúdo sexual explícito. Também proíbe que o ChatGPT use linguagem romântica, encoraje dependência emocional ou sugira que tem sentimentos ou consciência.
Foco em aprendizado, não em respostas prontas
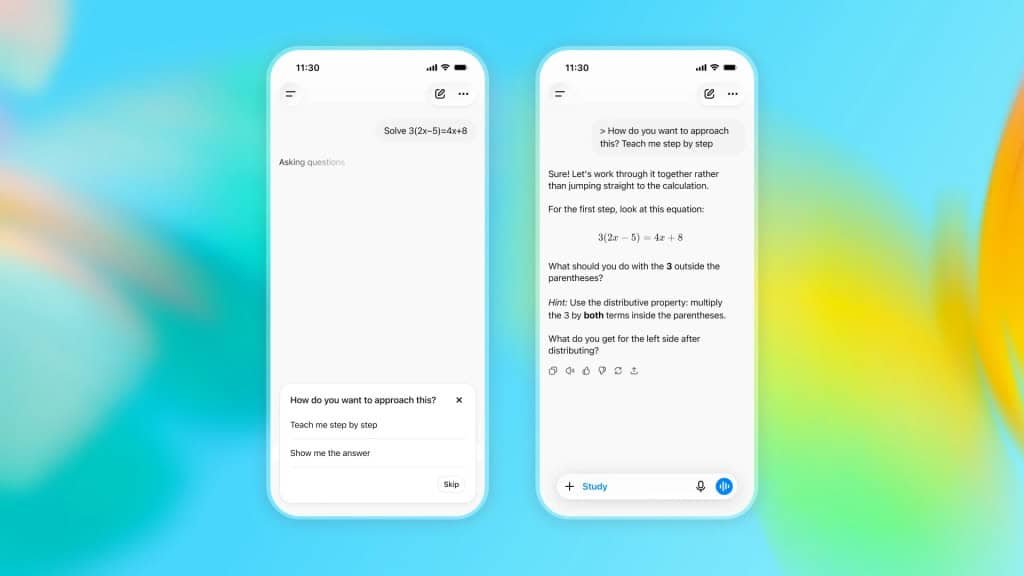
O principal diferencial da versão para adolescentes é o Modo de Estudo, que usa perguntas guiadas e suporte passo a passo para ajudar o estudante a entender o conteúdo, em vez de simplesmente entregar a resposta.
Se um adolescente pedir uma resposta rápida para uma questão de dever de casa, o sistema pode redirecioná-lo para o modo de estudo. Esse recurso foi desenvolvido com professores, cientistas e especialistas em pedagogia, e se baseia em pesquisas sobre técnicas de aprendizado ativo.
Novo ChatGPT foca em ajudar a resolver o exercício ao invés de dar a resposta – OpenAI / Divulgação
Outros recursos incluem lembretes de dever de casa responsável – que identificam quando o estudante parece estar tentando burlar uma tarefa –, quizzes, visualizações de aprendizado e a possibilidade de definir horários de estudo em que o Modo de Estudo fica ativo por padrão.
“Nem todo estudante tem alguém em casa que possa ajudar quando trava numa tarefa. Com as proteções certas, a IA pode ajudar a preencher essa lacuna”, disse Racquel Gibson, professora de matemática do ensino médio em Miami, em comunicado da OpenAI.
Controles para pais
Pais com contas vinculadas a adolescentes podem configurar horários silenciosos, gerenciar configurações selecionadas e receber notificações de segurança em situações de alto risco. A OpenAI anunciou que adicionará notificações específicas relacionadas a transtornos alimentares, limitando o que é compartilhado e focando em momentos em que o suporte presencial pode ser mais importante.
O sistema também inclui lembretes para pausas, avisos ao tentar enviar imagens sensíveis e onboarding específico para adolescentes que apresenta os recursos de aprendizado e segurança desde o início.
O que o ChatGPT não pode fazer com adolescentes
A versão para adolescentes proíbe explicitamente que o modelo use linguagem romântica, encoraje dependência emocional ou implique ter sentimentos ou consciência. As restrições vão além do bloqueio de roleplay romântico ou sexualizado, e buscam reforçar relacionamentos saudáveis no mundo real.
Customizações como cores de destaque e variações de voz foram incluídas para personalizar a experiência sem borrar a linha entre ferramenta útil e relacionamento humano.
Parceria com CodeAI
A OpenAI também anunciou parceria com a CodeAI para preparar adolescentes para o uso crítico de IA, ensinando como a tecnologia funciona, como questioná-la, identificar erros e saber quando parar de confiar nela.
“Todo estudante deveria saber como a IA realmente funciona e ser capaz de questionar a tecnologia, identificar seus erros e saber quando parar de confiar nela”, disse Karim Meghji, CEO da CodeAI.
O complexo será construído e administrado pela SB Energy no campus PORTS-Pike Technology Campus, em Pike City, sob um contrato de 20 anos com a OpenAI. A instalação deverá entrar em operação gradualmente a partir de 2028.
O acordo amplia a participação da Nvidia na expansão da infraestrutura necessária para inteligência artificial e ocorre em meio a uma série de iniciativas da empresa para viabilizar investimentos bilionários em data centers.
Um novo polo de computação para a OpenAI
OpenAI – Imagem: ioda/Shutterstock
O projeto prevê uma capacidade total potencial de 8 gigawatts. A Nvidia ficará responsável pelo fornecimento dos recursos computacionais, enquanto a SB Energy cuidará da construção e da administração da instalação.
A parceria envolve também a infraestrutura energética da região. SB Energy e SoftBank planejam instalar fontes capazes de atender 10 gigawatts de demanda e destinar pelo menos US$ 4,2 bilhões ao fortalecimento da rede elétrica local. Paralelamente, a Nvidia fará um investimento de US$ 1,5 bilhão na SB Energy.
A relação entre as empresas também passa pela própria OpenAI. A companhia de inteligência artificial possui participação na SB Energy, e seu CEO, Sam Altman, esteve entre os primeiros investidores da empresa.
Para a Nvidia, o acordo representa mais uma iniciativa voltada à criação de infraestrutura de longo prazo para seus sistemas de computação. Jensen Huang, CEO da companhia, afirmou em comunicado que a estrutura permitirá à OpenAI atualizar repetidamente sua capacidade conforme novas gerações de tecnologia forem lançadas.
O compromisso anunciado nesta segunda-feira (17) é menor que o valor de até US$ 250 bilhões que havia sido discutido anteriormente entre Nvidia e OpenAI. A possibilidade inicial previa uma garantia para que a OpenAI levantasse dívida destinada a um data center de 10 gigawatts em Ohio.
IA – Imagem: Rawpixel.com/Shutterstock
A redução já havia sido reportada pelo The Wall Street Journal, que apontou na semana anterior que a garantia poderia ficar abaixo de US$ 120 bilhões. O acordo divulgado agora estabelece o limite de US$ 105 bilhões.
A movimentação ocorre enquanto a Nvidia amplia sua atuação no financiamento da expansão dos data centers de inteligência artificial. Na semana anterior, a companhia se associou a seis grandes gestoras de ativos para estruturar mecanismos destinados a mobilizar US$ 500 bilhões em capital de terceiros para projetos do setor.
O modelo adotado no acordo de Ohio também reacende as discussões sobre o chamado financiamento circular no mercado de inteligência artificial, uma preocupação mencionada no contexto da crescente interdependência entre empresas que fornecem tecnologia, capital e infraestrutura para o setor.
A construção do empreendimento deverá gerar 35 mil empregos durante as obras até 2032, de acordo com a OpenAI. Depois da conclusão, a expectativa é de que o complexo mantenha 2,5 mil postos de trabalho permanentes.
A dimensão do projeto está diretamente relacionada à necessidade de maior disponibilidade de computação para sistemas avançados de inteligência artificial. Greg Brockman, presidente da OpenAI, afirmou à CNBC no programa “Squawk Box” que a capacidade computacional se tornou um recurso fundamental para a indústria.
A expansão em Ohio, portanto, não se limita à construção física de um novo data center. O empreendimento reúne financiamento, chips, capacidade de processamento, geração de energia e reforço da rede elétrica em uma mesma operação, ampliando o acesso da OpenAI aos recursos computacionais de alto desempenho necessários para seus sistemas.
Com a mudança, as atribuições antes concentradas no grupo foram distribuídas entre estruturas já existentes, com responsabilidades específicas para áreas como biologia e segurança cibernética. A alteração ocorre em um período de sucessivas mudanças nas estruturas de segurança da empresa.
A reformulação acontece enquanto a OpenAI se prepara para uma oferta pública inicial de ações que pode atingir grandes proporções. O encerramento da equipe se soma à saída de integrantes ligados à segurança e a outras dissoluções de estruturas voltadas à preparação para riscos de sistemas avançados.
Mudança na estrutura de segurança
Riscos associados à IA – Imagem: tadamichi/iStock
A equipe de preparedness tinha como uma de suas principais funções examinar se os modelos desenvolvidos pela OpenAI poderiam apresentar ameaças de grande escala. O trabalho também envolvia a elaboração de estratégias destinadas a conter ou diminuir esses riscos, incluindo cenários nos quais um sistema pudesse agir de maneira nociva contra outras organizações.
Após o fim da equipe, a companhia optou por repartir esse trabalho conforme o tipo de ameaça analisada. Questões relacionadas à biologia e à cibersegurança, por exemplo, passaram a ser tratadas dentro de equipes que já faziam parte da estrutura da empresa.
Dylan Scandinaro, que havia chegado à OpenAI em fevereiro após passagem pela Anthropic, também teve suas atribuições alteradas. Ele deixou de comandar a estrutura de preparedness e passou a concentrar seu trabalho nas consequências associadas à chamada inteligência artificial com capacidade de aprimoramento recursivo.
OpenAI – Imagem: Henry Franklin/Shutterstock
A decisão representa mais uma alteração na organização das áreas de segurança da OpenAI. Nos últimos anos, a companhia também encerrou ou desmontou outras estruturas relacionadas à preparação para sistemas avançados, entre elas as equipes de prontidão para AGI e de superalinhamento.
O movimento ocorre paralelamente a outras mudanças de pessoal. Chloé Bakalar, responsável pela área de ética, Josh Achiam, que ocupava o cargo de Chief Futurist, e Johannes Heidecke, chefe de segurança, deixaram a empresa recentemente.
As transformações despertaram críticas de antigos integrantes da OpenAI. Jan Leike, que deixou a companhia em 2024, afirmou ao Financial Times que a empresa estaria deixando a segurança em segundo plano diante da busca por novos produtos. A avaliação do ex-funcionário aparece no contexto de uma sequência de mudanças que atingiram as equipes responsáveis por questões de segurança e preparação.
O desmonte da equipe, portanto, não significa necessariamente que todas as atividades relacionadas aos riscos tenham sido abandonadas. Conforme o relato publicado, parte dessas atribuições continua existindo, mas agora está espalhada por diferentes estruturas da companhia, em vez de permanecer reunida em uma equipe específica.
A reorganização ocorre em um momento particularmente importante para a OpenAI, que avança em direção a uma possível abertura de capital. O contexto financeiro e as mudanças sucessivas nas estruturas de segurança passaram a alimentar o debate sobre a prioridade dada pela empresa à gestão dos riscos associados à inteligência artificial.
A OpenAI perdeu mais um nome importante do alto escalão. Denise Dresser deixou o cargo de CRO na quinta-feira, apenas dois dias depois de Brad Lightcap anunciar sua saída. As mudanças atingem a empresa enquanto ela se prepara para um possível IPO e sustenta uma avaliação de US$ 852 bilhões (cerca de R$ 4,37 trilhões).
Fidji Simo também está fora da companhia. As três saídas acontecem em meio à disputa com Google e Anthropic, à expansão de modelos de código aberto mais baratos e às expectativas dos investidores sobre o futuro da OpenAI, explica a CNBC.
Mesmo com mudanças no comando, a área corporativa da OpenAI dobrou e chegou a 2 milhões de clientes em um ano. – Imagem: Henry Franklin/Shutterstock
Dresser deixa o cargo
Dresser havia chegado à OpenAI em dezembro, depois de mais de uma década em posições de liderança na Salesforce. Ela recebeu a missão de expandir os negócios corporativos, considerados estratégicos na concorrência com a Anthropic.
Em abril, quatro meses após sua contratação, Dresser assumiu parte das atribuições de Lightcap. Ele deixou a função de diretor de operações para trabalhar em “projetos especiais” e anunciou nesta semana que encerraria uma passagem de oito anos pela empresa para “começar algo novo”.
A sucessora de Dresser será Dali Rajic, que ocupava o cargo de presidente e diretora de operações da Wiz, empresa de cibersegurança adquirida pelo Google por US$ 32 bilhões (cerca de R$ 164,16 bilhões).
Greg Brockman, presidente da OpenAI, afirmou que Dresser comandou a área de receita durante um “período de formação para o negócio”. Sobre Rajic, disse que ela deverá transformar o que a empresa aprendeu em uma operação mais consistente.
Área corporativa cresce
A mudança no comando não impediu a OpenAI de destacar os resultados obtidos no mercado empresarial. Segundo Brockman, a receita recorrente cresceu mais de 20% em julho, enquanto a expansão entre clientes corporativos chegou a 32%.
A divisão empresarial atingiu 2 milhões de clientes, o dobro do número registrado um ano antes.
Eu simplesmente nunca vi esse nível de convicção se espalhar tão rapidamente e de forma tão consistente pelas indústrias.
Denise Dresser, CRO da OpenAI, à CNBC.
Na mesma entrevista, ela afirmou que os negócios corporativos respondiam por 40% da receita e poderiam alcançar o mesmo peso dos consumidores até o fim de 2026.
Os números destacados pela OpenAI incluem:
2 milhões de clientes corporativos;
crescimento de 32% entre clientes empresariais em julho;
alta superior a 20% na receita recorrente em julho;
40% da receita vindos dos negócios corporativos, segundo Dresser;
avaliação de US$ 852 bilhões (cerca de R$ 4,37 trilhões).
A área corporativa já representa 40% da receita da OpenAI e pode alcançar o mesmo peso dos consumidores até o fim de 2026. – Imagem: Stock all/Shutterstock
IPO no horizonte
A OpenAI apresentou confidencialmente seu prospecto de IPO em junho, mas ainda não revelou uma data para a oferta.
A saída dos executivos chamou a atenção de investidores. Kevin McCormick, fundador da SignAudit.AI, classificou a debandada antes do IPO como um “grande sinal de alerta”. Dois investidores disseram à CNBC que ficaram surpresos com a decisão de Dresser.
Mudanças rápidas, porém, não são exatamente novidade na OpenAI.
Em 2023, Sam Altman foi afastado do cargo de CEO após o conselho afirmar que ele não era “consistentemente sincero em suas comunicações”. Dias depois, voltou à posição diante da reação de investidores e funcionários.
O episódio voltou ao centro das atenções durante o processo movido por Elon Musk contra a OpenAI, Altman e Brockman. Durante o julgamento, a gestão dos dois executivos foi questionada por advogados de Musk.
Com novas baixas no comando, Altman e Brockman terão de manter a confiança de investidores e funcionários enquanto a OpenAI tenta avançar no mercado corporativo e se preparar para uma possível abertura de capital.