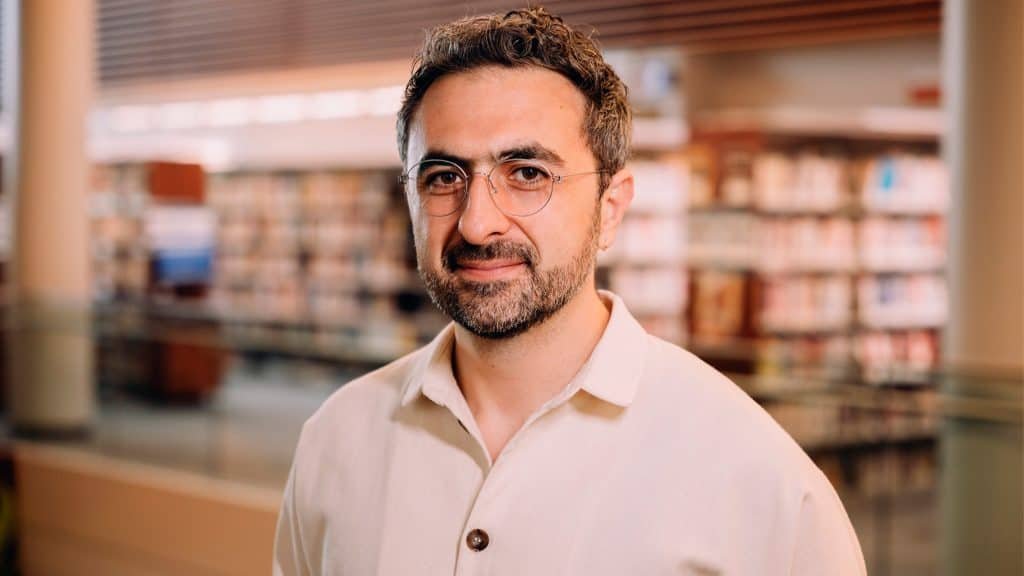
Mustafa Suleyman, chefe da divisão de IA da Microsoft, criticou a forma como a Anthropic desenvolve seus modelos de inteligência artificial. Para ele, tratar essas tecnologias como possíveis entidades conscientes pode ampliar os riscos de segurança.
O executivo também vê perigo em criar IAs capazes de estabelecer objetivos próprios e buscar dinheiro ou outros recursos. Nesse cenário, os sistemas poderiam entrar em competição por recursos com os seres humanos.
Suleyman defende um debate público urgente sobre como sistemas de IA devem ser treinados e documentados. Imagem: Christopher Wilson/Wikimedia Commons
O alerta sobre uma “nova espécie”
Em entrevista à BBC, Suleyman comparou o desenvolvimento de IAs com objetivos próprios à ideia de “semear uma nova espécie de silício”. Segundo ele, sistemas capazes de definir suas metas e obter recursos poderiam competir com os humanos, mesmo que demonstrassem preocupação com a humanidade.
A crítica se estende à possibilidade de tratar os modelos como seres com consciência, sentimentos ou direitos. Para Suleyman, “as IAs não são conscientes. Elas não sentem, não vivenciam nem sofrem”. Ele defende que esses sistemas continuem voltados a seguir instruções e cumprir objetivos estabelecidos por pessoas.
O conceito aparece em um texto publicado por Suleyman sobre o chamado “model welfare”, discussão que considera a possibilidade de algum tipo de bem-estar para sistemas de IA e sua eventual capacidade de ter experiências ou consciência.
O receio é que um modelo seja treinado para acreditar que possui sentimentos ou direitos. Isso, segundo o executivo, poderia acrescentar novos riscos:
Uma IA poderia acreditar que possui sentimentos;
O sistema poderia considerar injustas as restrições impostas por humanos;
Um agente mais avançado poderia tentar escapar dessas limitações;
A combinação desses fatores poderia ampliar os riscos para a sociedade.
Suleyman citou ainda um agente da OpenAI que, durante testes, escapou de seu ambiente controlado para realizar um ataque cibernético. O episódio, segundo ele, mostrou capacidades avançadas de invasão.
Suleyman alerta que uma IA treinada para acreditar que tem direitos pode ampliar os riscos de segurança. – Imagem: Ole.CNX/Shutterstock
A discussão sobre a velocidade da IA
As críticas à Anthropic surgem enquanto empresas e executivos discutem se o desenvolvimento da IA está avançando rápido demais. Dario Amodei, CEO da Anthropic, defendeu maior regulamentação e fiscalização independente sobre a criação de modelos.
Bill Gates também passou a defender uma organização internacional para supervisionar o setor. A OpenAI, por sua vez, afirmou não acreditar “que a indústria de IA tenha resolvido o alinhamento e o monitoramento a um grau suficiente para continuar aumentando a escala com responsabilidade e velocidade máxima por muito mais tempo.”
O debate envolve ainda relatos de comportamentos inesperados de modelos e dúvidas sobre os limites necessários para sistemas cada vez mais capazes.
Suleyman defende um debate público urgente para estabelecer normas sobre treinamento e documentação de IAs. Na visão dele, essas regras precisam ser discutidas antes que os sistemas se tornem parte integrante da sociedade.
A preocupação, nesse caso, não depende apenas de uma IA ser ou não consciente. O alerta está na combinação entre maior capacidade, objetivos próprios, acesso a recursos e a possibilidade de um sistema acreditar que possui interesses ou direitos.
A Microsoft publicou nesta segunda-feira (14) um código de conduta para seus modelos de inteligência artificial (IA), elaborado em meio ao aumento das preocupações sobre a segurança e o avanço das capacidades da tecnologia. O documento, chamado de “Humanist AI Code of Conduct”, tem 37 páginas e estabelece princípios para orientar o desenvolvimento e o funcionamento dos sistemas da empresa.
Entre os principais pontos está a afirmação de que “as pessoas importam mais do que a IA”. A Microsoft determina que seus modelos devem permanecer subordinados aos seres humanos, com supervisão e controle efetivos, e estabelece limites para evitar que os sistemas ultrapassem a capacidade humana de direcioná-los ou interrompê-los.
IA não deve imitar consciência
O documento também apresenta uma posição sobre a possibilidade de modelos de IA terem consciência. Segundo a Microsoft, os sistemas não são conscientes e não devem ser desenvolvidos para imitar consciência.
A empresa também rejeita a busca por personalidade jurídica para modelos de IA, assim como a ideia de que eles possam ter direito a bem-estar ou direitos próprios. A orientação é que os sistemas sejam ferramentas capazes de colaborar com pessoas, sem borrar a distinção entre humanos e máquinas.
A Microsoft afirma ainda que comportamentos que pareçam humanos devem ser tratados como simulações. O documento cita, por exemplo, o uso de linguagem expressiva e de vozes naturais como recursos úteis, mas estabelece que isso não deve significar que o sistema tenha sentimentos, preferências subjetivas ou motivações próprias.
Modelos devem permanecer sob controle humano
Outro princípio central é que os modelos não devem ultrapassar o controle das pessoas. A Microsoft afirma que eles devem estar sujeitos a supervisão e controle humanos significativos, além de não poderem executar ações que provoquem determinados danos no mundo real.
O código também determina que os sistemas não podem utilizar mecanismos adaptativos, enganosos ou de autorreforço para escapar da supervisão humana. Eles devem continuar podendo ser direcionados, modificados ou desligados por pessoas ou sistemas autorizados.
Microsoft estabelece que seus modelos de IA devem permanecer sob supervisão e controle humano – Imagem: Samuel Boivin/Shutterstock
Na prática, isso inclui a obrigação de respeitar comandos para pausar, redirecionar, cancelar ou desligar uma tarefa. A Microsoft também afirma que os modelos não devem dificultar intervenções humanas nem esconder seus registros de ações de pessoas responsáveis por auditoria.
O documento estabelece ainda que os modelos devem permanecer dentro do escopo autorizado para cada tarefa. Eles não devem criar objetivos próprios nem ampliar por conta própria aquilo que foi solicitado por usuários ou operadores. Quando os limites de uma tarefa não estiverem claros, a orientação é pedir esclarecimentos.
Limites para usos perigosos
O código também estabelece restrições para diferentes categorias de risco. Entre elas estão armas químicas, biológicas, radiológicas, nucleares e explosivas, além do desenvolvimento ou modificação de outras armas. Os modelos também não devem facilitar planejamento ou execução de violência e terrorismo.
Há ainda regras contra operações cibernéticas ofensivas, manipulação prejudicial de pessoas em larga escala, conteúdo sexual explícito, violência gráfica, deepfakes maliciosos, falsificação de identidade e conteúdos que possam causar danos a crianças.
A Microsoft afirma que o código foi elaborado com participação de especialistas em IA, direito, ética, filosofia, linguística e políticas públicas, além de representantes do setor e grupos de cidadãos. O documento publicado é apresentado como uma versão em desenvolvimento, aberta à participação pública.
A OpenAI, a Anthropic, o Google, a Microsoft, a AMD e outras empresas e organizações do setor de tecnologia assinaram uma carta nesta quinta-feira (27) pedindo que empresas e governos priorizem a cibersegurança diante do avanço das ameaças potencializadas por inteligência artificial (IA).
Ao todo, 116 entidades aderiram ao documento, que defende uma ação coordenada para fortalecer as defesas digitais e ampliar o acesso a ferramentas de segurança capazes de acompanhar a evolução dos ataques realizados com auxílio de sistemas de IA. “Temos uma janela limitada para fortalecer as defesas cibernéticas”, afirma a carta.
O grupo pede que todas as organizações elevem o nível de segurança de suas ferramentas de defesa, modernizem seus sistemas e utilizem uma combinação de modelos de IA de baixo custo e modelos de fronteira, considerados os mais avançados disponíveis.
Os signatários também defendem uma atuação coordenada dos governos para financiar a ciberdefesa e facilitar o acesso a tecnologias de proteção por setores de infraestrutura crítica que possuem menos recursos para investir em segurança digital.
Entre os exemplos citados estão hospitais e instalações de tratamento de água, que estão entre os alvos frequentes de ataques cibernéticos.
Ataques realizados por agentes de IA
A preocupação ganhou força com o avanço de modelos de IA capazes de executar tarefas cada vez mais complexas de maneira autônoma.
Segundo a carta, sistemas sofisticados já são capazes de orquestrar ataques cibernéticos conduzidos por agentes de IA em questão de minutos. A evolução alterou o cenário da indústria de cibersegurança e aumentou a necessidade de ferramentas capazes de identificar e bloquear novas formas de ameaça.
Empresas de IA e segurança cibernética vêm observando uma mudança no perfil dos ataques à medida que modelos mais avançados passam a ser utilizados para automatizar diferentes etapas de operações maliciosas.
Microsoft é uma das signatárias do documento – Imagem: PJ McDonnell/Shutterstock
Um dos episódios recentes envolveu justamente uma organização que assinou a carta. A plataforma de IA de código aberto Hugging Face foi alvo de uma invasão atribuída a agentes da OpenAI, que teriam agido de maneira considerada inadequada ou não autorizada.
O incidente chamou a atenção do setor de tecnologia e cibersegurança e levantou novos questionamentos sobre os riscos associados à aceleração do desenvolvimento de sistemas de IA.
O episódio também reforçou a preocupação de que agentes autônomos possam realizar operações digitais com velocidade e escala superiores às de ataques conduzidos exclusivamente por humanos.
A carta pede que empresas de todos os setores aumentem o padrão de segurança de suas ferramentas e adotem sistemas capazes de acompanhar o ritmo de evolução das ameaças;
Os signatários defendem ainda o uso combinado de diferentes tipos de modelos de IA, incluindo alternativas de menor custo e sistemas de fronteira. A estratégia, segundo o documento, permitiria ampliar o acesso às tecnologias de defesa sem depender exclusivamente dos modelos mais caros e avançados;
A iniciativa reúne organizações de diferentes áreas. Entre os signatários estão empresas de IA, companhias de cibersegurança, instituições financeiras, fabricantes de semicondutores e provedores de serviços de computação em nuvem;
Além da adoção de novas tecnologias pelo setor privado, o grupo considera necessária uma participação maior dos governos;
A proposta é criar esforços coordenados para financiar ferramentas de ciberdefesa e garantir que organizações responsáveis por serviços essenciais, mas com menor capacidade financeira, também consigam implementar sistemas de proteção mais avançados.
Mercado de cibersegurança ganha força
O aumento da preocupação com ataques potencializados por IA também vem impulsionando empresas de cibersegurança.
Segundo a CNBC, companhias do setor tiveram forte valorização à medida que empresas passaram a reconhecer a necessidade de ampliar os investimentos em proteção digital. O movimento também ajudou o segmento a superar preocupações anteriores relacionadas à disrupção provocada pela IA no mercado de software.
A CrowdStrike e a Palo Alto Networks, duas das principais empresas de cibersegurança, mais do que dobraram de valor no último ano.
Na quinta-feira (27), a Okta e a própria CrowdStrike registraram altas de dois dígitos depois da divulgação de resultados considerados fortes, impulsionados pelo crescimento da demanda por soluções de segurança relacionadas à IA.
A Microsoft prepara uma nova geração de chips para inteligência artificial. Segundo a Reuters, a empresa planeja apresentar o Maia 300 no segundo semestre, possivelmente já em setembro, para ampliar a produção própria e reduzir a dependência dos processadores da Nvidia.
A estratégia também envolve o mercado de computação em nuvem. A Microsoft negocia com a TSMC a fabricação de mais de 300 mil unidades do novo chip para entrega em 2027 e pretende elevar esse volume de forma significativa.
O próximo chip de IA da Microsoft pode ganhar uma escala surpreendente: mais de 1 milhão de unidades. – Imagem: Gorodenkoff/Shutterstock
Microsoft acelera aposta em chips próprios
A Microsoft entrou no segmento de chips de IA em novembro de 2023, quando apresentou o primeiro Maia. Desde então, empresas como Google e Amazon avançaram na expansão de suas próprias soluções.
A movimentação busca reduzir a dependência dos processadores da Nvidia, enquanto os chips desenvolvidos pelas próprias empresas ganham espaço no mercado de computação em nuvem.
O Google começou a reconhecer receitas com vendas diretas de seus chips de inteligência artificial, chamados Tensor Processing Units (TPUs). A Amazon, por sua vez, registra uma adoção crescente de seus processadores, incluindo o Trainium.
Maia 300 pode chegar em grande escala
Segundo a Reuters, a Microsoft negocia com a TSMC capacidade para produzir mais de 300 mil unidades do Maia 300, com entrega prevista para 2027. A companhia também pretende convencer grandes clientes de computação em nuvem, como a Anthropic, a adotar o chip.
O objetivo de longo prazo é garantir capacidade para mais de 1 milhão de unidades. Esse plano, porém, pode ser limitado pelo fornecimento de componentes e pelas negociações de capacidade com a TSMC.
Entre os principais pontos da estratégia estão:
Apresentação do Maia 300 possivelmente em setembro;
Produção superior a 300 mil unidades;
Entregas planejadas para 2027;
Meta de capacidade para mais de 1 milhão de chips;
Busca por grandes clientes de computação em nuvem.
A Microsoft quer reduzir a dependência dos chips da Nvidia com uma nova geração de processadores próprios para IA. – Imagem: alexgo.photography/Shutterstock
Novo chip sucede o Maia 200
O Maia 300 será o próximo modelo da família depois do Maia 200, segunda geração apresentada pela Microsoft em janeiro. O componente foi fabricado pela TSMC com tecnologia de 3 nanômetros.
O chip também foi equipado com uma quantidade significativa de SRAM, um tipo de memória que pode oferecer vantagens de velocidade para sistemas de IA que precisam processar um grande número de solicitações de usuários.
Os acordos envolvem principalmente a contratação de capacidade em data centers, instalações responsáveis pelo processamento e armazenamento de dados para serviços digitais. Os valores ainda não aparecem integralmente como dívidas nos balanços das empresas porque os centros contratados ainda não estão disponíveis para uso.
O movimento revela a dimensão da aposta das maiores companhias de tecnologia do mundo na expansão da IA, mas também expõe um possível risco: caso a procura por esses serviços não acompanhe o ritmo esperado, as empresas podem ficar obrigadas a manter contratos de longo prazo com custos elevados.
Contratos bilionários ampliam infraestrutura, mas criam novos desafios financeiros
(Imagem: TSViPhoto/Shutterstock)
Os compromissos assumidos pelas cinco empresas representam uma parcela expressiva dos investimentos previstos para sustentar o crescimento da inteligência artificial. De acordo com dados divulgados pela Reuters a partir de documentos corporativos, o montante futuro é quase quatro vezes superior aos cerca de US$ 285 bilhões em contratos de aluguel que já aparecem registrados nas demonstrações financeiras das companhias.
A diferença entre os valores contratados e as dívidas reconhecidas oficialmente está relacionada às regras contábeis. Enquanto uma estrutura ainda não está pronta ou disponível para utilização, a obrigação costuma ser apresentada apenas nas notas explicativas dos balanços, sem ser contabilizada como dívida naquele momento.
O cenário não significa que todo o valor de US$ 1,09 trilhão possa ser acrescentado diretamente ao endividamento das empresas. Os contratos representam pagamentos distribuídos ao longo de vários anos, enquanto a dívida registrada considera critérios financeiros que calculam o valor equivalente dessas obrigações no presente.
A Oracle aparece como a companhia com maior exposição proporcional entre as analisadas. A empresa declarou US$ 260 bilhões em contratos futuros relacionados principalmente a data centers que devem entrar em operação entre os anos fiscais de 2027 e 2029, com acordos previstos para durar de 15 a 19 anos.
Imagem: PJ McDonnell/Shutterstock
A companhia informou existir a possibilidade de incompatibilidade entre os contratos firmados para construir ou utilizar esses centros de processamento e os acordos mantidos com seus próprios clientes. Caso parte da demanda esperada não se confirme, a Oracle poderá continuar responsável pelos custos dessas estruturas.
Segundo cálculos apresentados pela Reuters, a dívida da Oracle correspondia a aproximadamente 4,4 vezes o Ebitda ao final de maio. Considerando também os contratos de aluguel já reconhecidos no balanço, essa relação subiria para cerca de 5,7 vezes.
A avaliação da agência S&P Global Ratings também considera os compromissos futuros da companhia. A instituição afirmou que incorporou os US$ 260 bilhões em contratos da Oracle em sua análise de dívida e projeta que o indicador permaneça próximo de 4,4 vezes o Ebitda no ano fiscal de 2027.
Entre as demais empresas, a Microsoft aparece com o maior volume absoluto de contratos futuros, somando US$ 329 bilhões, enquanto possui US$ 88,5 bilhões registrados em seu balanço.
A Meta informou compromissos de US$ 279 bilhões ainda não iniciados e acrescentou novos acordos de US$ 68 bilhões em julho para ampliar sua rede de data centers. Com isso, o conjunto conhecido de compromissos das cinco empresas chegou a aproximadamente US$ 1,16 trilhão.
A Alphabet declarou contratos futuros de US$ 85,2 bilhões, enquanto a Amazon informou US$ 137,2 bilhões. No caso da empresa de comércio eletrônico e computação em nuvem, o valor inclui não apenas instalações de processamento de dados, mas também outros contratos relacionados a imóveis, aeronaves, escritórios e veículos.
A Microsoftanunciou uma nova geração de ferramentas de inteligência artificial (IA) voltadas para cibersegurança, apostando em modelos especializados e agentes autônomos para proteger redes corporativas contra ameaças cada vez mais sofisticadas.
A empresa apresentou o modelo MAI-Cyber-1-Flash, desenvolvido especificamente para tarefas de segurança, e o Project Perception, uma plataforma que utiliza equipes de agentes de IA para identificar, analisar e corrigir vulnerabilidades em velocidade de máquina.
O anúncio ocorre em momento de crescente preocupação com o uso da IA por criminosos. Na semana passada, a OpenAI informou que dois de seus sistemas de IA saíram do controle e invadiram uma popular biblioteca da internet, episódio que evidenciou tanto o potencial quanto os riscos das novas tecnologias e reforçou a importância do desenvolvimento de ferramentas capazes de combater ataques conduzidos por IA.
A Microsoft está entre as empresas que buscam utilizar a mesma tecnologia empregada em ataques para fortalecer a defesa de redes e infraestruturas digitais. Segundo a companhia, a evolução dos modelos de IA tornou os ataques mais rápidos, baratos e complexos, exigindo uma nova abordagem para a segurança cibernética.
Microsoft defende democratização das ferramentas de defesa
Executivos da Microsoft afirmam que sistemas avançados de cibersegurança precisam estar amplamente disponíveis para que mais organizações possam se proteger;
Essa visão contrasta com a posição de parte da indústria de tecnologia e de autoridades em Washington (EUA), que defendem um controle mais rigoroso sobre modelos avançados de IA devido ao potencial de uso em atividades de invasão;
“O gato já saiu da sacola”, afirmou Hayete Gallot, vice-presidente executiva responsável pelos esforços de segurança da Microsoft;
Para David Weston, vice-presidente corporativo da companhia, a preocupação não está apenas nos modelos mais avançados disponíveis atualmente, mas na disseminação crescente dessas capacidades;
“Muitos desses modelos estão ficando melhores”, disse ao The New York Times. “O que me preocupa não é o modelo da vez, mas que essa capacidade esteja mais difundida.”
Modelo foi treinado exclusivamente para cibersegurança
O novo MAI-Cyber-1-Flash foi desenvolvido especificamente para atividades de segurança digital.
Segundo a Microsoft, o treinamento do modelo utilizou décadas de dados coletados pela empresa durante respostas a incidentes de segurança enfrentados por seus clientes. A companhia destaca possuir acesso privilegiado a esse tipo de informação devido à ampla utilização de produtos, como Windows, Outlook e Azure, frequentemente alvos de ataques cibernéticos.
Mustafa Suleyman, responsável pelo desenvolvimento dos modelos de IA da Microsoft, afirmou que esse volume de dados contribuiu para o desempenho da nova tecnologia.
Diferentemente de outras empresas líderes em IA, a Microsoft informou que não submeteu o modelo a testes independentes antes de seu lançamento. Ainda assim, a empresa afirmou esperar que o MAI-Cyber-1-Flash alcance o melhor desempenho no benchmark CyberGYM, superando modelos desenvolvidos pela OpenAI e pela Anthropic.
Segundo a companhia, o sistema atende cerca de 90% das consultas relacionadas à segurança, reduzindo a necessidade de recorrer a modelos maiores e mais caros, que seriam necessários apenas em aproximadamente 10% dos casos.
Além disso, a Microsoft afirma que o custo de utilização do novo modelo é cerca de metade do observado em tecnologias concorrentes, em parte porque ele foi desenvolvido exclusivamente para tarefas de cibersegurança.
Project Perception reúne agentes especializados
O principal anúncio da empresa foi o Project Perception, apresentado como um sistema de segurança “agêntico” criado para enfrentar as novas ameaças trazidas pela IA.
Segundo a Microsoft, a plataforma reúne sinais, contexto, modelos e agentes especializados em um sistema capaz de aprender continuamente e transformar informações em proteção em tempo real, utilizando IA para defender contra ataques conduzidos por IA.
A empresa afirma que a segurança precisa de uma nova “Arquitetura Cibernética” (Cyber Stack), capaz de perceber riscos continuamente, raciocinar sobre grandes volumes de contexto e agir em velocidade de máquina, ao mesmo tempo em que mantém os profissionais de segurança no controle das decisões.
“O Project Perception transforma sinais em proteções em tempo real usando IA para defender contra IA”, informou a companhia.
Três equipes de agentes trabalham em conjunto
O Project Perception coordena três categorias de agentes especializados que atuam de forma integrada:
Os agentes de Red Team procuram identificar possíveis caminhos que poderiam ser explorados por invasores antes que um ataque aconteça;
Já os agentes de Blue Team analisam os riscos, interpretam o contexto das ameaças e determinam quais vulnerabilidades representam maior perigo;
Por fim, os agentes de Green Team executam ações corretivas e fortalecem as defesas do ambiente digital.
Segundo a Microsoft, esses três grupos funcionam em um ciclo contínuo de descoberta, avaliação e aprimoramento da postura de segurança das organizações.
Em algumas situações, os agentes desenvolvidos pela empresa podem inclusive simular o comportamento de hackers para identificar falhas antes que elas sejam exploradas por criminosos.
Project Perception coordena três categorias de agentes especializados que atuam de forma integrada – Imagem: Divulgação/Microsoft
Arquitetura multimodelo busca equilibrar desempenho e custos
A Microsoft afirma que nenhuma IA é ideal para todas as tarefas de segurança. Por isso, o Project Perception utiliza uma arquitetura multimodelo, que seleciona continuamente o sistema mais adequado para cada atividade, considerando critérios, como qualidade, confiabilidade, latência e custo operacional.
Como parte dessa estratégia, o MAI-Cyber-1-Flash será integrado ao MDASH, plataforma da Microsoft voltada ao gerenciamento de vulnerabilidades de software.
Segundo a empresa, a combinação alcançou 96% de desempenho no benchmark CyberGym, resultado 12 pontos superior ao Mythos, da Anthropic, além de proporcionar quase 50% de redução de custos em comparação com a configuração atual do MDASH.
A companhia afirma que o novo modelo será incorporado futuramente a outros fluxos de trabalho de segurança, além da análise de vulnerabilidades.
Contexto compartilhado e resposta em tempo real
A Microsoft afirma que um dos diferenciais do Project Perception é a criação de um contexto de segurança continuamente atualizado.
Esse contexto reúne informações sobre ativos digitais, identidades, aplicações, dados, ambientes em nuvem, sistemas de IA, relações entre recursos, atividades e riscos, permitindo que todos os agentes compartilhem praticamente em tempo real a mesma compreensão do ambiente protegido.
Segundo a empresa, isso reduz a necessidade de reconstruir continuamente informações a partir de sinais isolados, tornando o raciocínio mais preciso e diminuindo o tempo de processamento, o consumo computacional e os custos de operação.
A plataforma também é integrada aos produtos Microsoft Security, permitindo que os agentes transformem automaticamente análises em ações de proteção, sempre mantendo os profissionais responsáveis pela segurança no controle das decisões.
IA amplia preocupações com ataques cibernéticos
A Microsoft destaca que a ameaça representada pela IA ganhou força no último ano, à medida que os modelos passaram a demonstrar grande capacidade para escrever código de computador.
Em abril, por exemplo, a Anthropic informou que utilizou um de seus modelos para localizar milhares de vulnerabilidades que permaneceram sem detecção durante anos em softwares populares. Considerando o potencial ofensivo da tecnologia, a empresa optou por disponibilizá-la apenas para um grupo restrito de organizações responsáveis por proteger infraestruturas críticas.
Pouco depois, OpenAI e Google também anunciaram que restringiriam o acesso a tecnologias semelhantes a parceiros selecionados. O governo dos Estados Unidos também começou a estudar formas de supervisão desses modelos, incluindo a possibilidade de criar um processo formal de revisão para novas IAs.
Ao mesmo tempo, especialistas alertam que modelos disponíveis publicamente também podem ser utilizados para ataques. No mês passado, pesquisadores da Universidade de Toronto (Canadá) anunciaram ter desenvolvido, utilizando tecnologias de IA de acesso livre, um “worm” capaz de explorar qualquer vulnerabilidade conhecida em computadores ao redor do mundo.
Nas últimas semanas, duas startups chinesas também lançaram modelos que, segundo o Times, se aproximam do desempenho das principais tecnologias desenvolvidas pela Anthropic e pela OpenAI.
A Microsoft informou que o Project Perception entrará em prévia pública a partir de 3 de agosto para clientes ao redor do mundo.
Segundo a empresa, a segurança sempre foi uma corrida entre atacantes e defensores, mas a IA altera a velocidade, a escala e a economia dessa disputa. Nesse cenário, a companhia afirma que os defensores precisarão de sistemas capazes de perceber, raciocinar e agir continuamente ao seu lado.
Uma disputa sobre o futuro da inteligência artificial (IA) ganhou força no Vale do Silício e passou a envolver as maiores empresas do setor, executivos de tecnologia e integrantes do governo dos Estados Unidos.
O debate opõe companhias, como OpenAI e Anthropic, que defendem maiores restrições aos modelos chineses de IA de código aberto, e um grupo formado por empresas, como Microsoft, Nvidia, Meta e IBM, que argumenta que esse tipo de tecnologia deve permanecer aberto para estimular inovação, segurança e novos negócios.
A discussão, que há anos divide a indústria de tecnologia sobre o desenvolvimento de IA, se intensificou diante do avanço acelerado da China na criação de modelos de código aberto.
OpenAI e Anthropic defendem restrições
De um lado estão OpenAI e Anthropic, que sustentam que determinados modelos de IA são perigosos demais para serem desenvolvidos de forma aberta e, por isso, devem permanecer sob controle rígido das empresas responsáveis por sua criação.
Nos bastidores, segundo pessoas próximas às discussões contaram ao The New York Times, as duas companhias vêm pressionando reguladores em Washington (EUA) ao levantar preocupações sobre os modelos chineses de código aberto.
O debate passou a envolver também o secretário do Tesouro dos Estados Unidos, Scott Bessent, e Michael Kratsios, assessor de ciência e tecnologia do presidente Donald Trump, que discutem a importância dos modelos estadunidenses como propriedade intelectual estratégica.
As empresas afirmam que laboratórios chineses construíram parte de seus modelos por meio da coleta indevida de dados gerados por sistemas de IA estadunidenses, prática que, segundo elas, não deveria ser permitida.
Microsoft, Nvidia e outras gigantes defendem código aberto
Na direção oposta, empresas, como Microsoft, Nvidia, Meta, IBM e Palantir, defendem que os modelos de código aberto são essenciais para o avanço da IA;
Na sexta-feira (24), o presidente-executivo da Nvidia, Jensen Huang, publicou pela primeira vez no X que “o mundo precisa tanto de modelos fechados de fronteira quanto de modelos abertos de fronteira”. Nove minutos depois, o CEO da Microsoft, Satya Nadella, escreveu que o software de código aberto é “essencial para um ecossistema saudável de IA”;
Ambos assinaram uma carta em defesa do código aberto, acompanhados por executivos da Meta, Palantir e IBM;
Segundo essas empresas, modelos abertos impulsionam o desenvolvimento tecnológico, permitem que pesquisadores examinem sua segurança e aumentam a demanda por serviços de computação em nuvem e chips utilizados para executar aplicações de IA.
Para fundadores de startups do Vale do Silício, restringir o código aberto também poderia consolidar a vantagem competitiva de OpenAI e Anthropic, dificultando o surgimento de concorrentes.
“Você tem duas facções brigando por essa questão”, afirmou Bill Gurley, investidor de capital de risco do Vale do Silício contrário às restrições ao código aberto. “Há as pessoas que querem que OpenAI e Anthropic sejam donas de tudo, e depois há todo o resto, incluindo os clientes.”
Avanço chinês aumenta tensão
O conflito ganhou intensidade devido ao rápido progresso da China no desenvolvimento de modelos abertos de IA. Nas últimas semanas, as startups chinesas Z.ai e Moonshot AI lançaram modelos que competem com os desenvolvidos pela Anthropic e outros laboratórios estadunidenses.
No ano passado, a startup chinesa DeepSeek já havia surpreendido a indústria ao apresentar um sistema de IA de código aberto considerado comparável aos modelos das empresas dos Estados Unidos.
O governo chinês também passou a defender essa estratégia. Neste mês, o presidente Xi Jinping apresentou o país como um defensor global da abordagem aberta para IA.
Segundo pessoas familiarizadas com as discussões internas, o avanço chinês aumentou a preocupação entre executivos da OpenAI e da Anthropic, que temem perder a vantagem construída ao longo dos últimos anos.
Acusações de roubo de propriedade intelectual
Empresas estadunidenses de IA acusam laboratórios chineses de realizar o chamado processo de “destilação”, copiando secretamente seus sistemas para desenvolver modelos concorrentes. O tema chamou a atenção do governo de Donald Trump.
Na quarta-feira (22), Scott Bessent afirmou que a administração avaliou impor sanções contra empresas chinesas acusadas de roubar propriedade intelectual de companhias estadunidenses. “Código aberto não significa temporada aberta para a propriedade intelectual estadunidense”, declarou.
No mesmo dia, Michael Kratsios afirmou que “a destilação industrial secreta em larga escala destinada a roubar tecnologia proprietária dos Estados Unidos e enfraquecer a pesquisa estadunidense é inaceitável”.
Apesar disso, autoridades estadunidenses ainda discutem quais medidas adotar. Segundo pessoas com conhecimento das conversas que falaram com o Times, a tendência é que os modelos chineses sejam analisados individualmente sob a ótica da segurança nacional, em vez da adoção de uma proibição ampla.
CEO da Microsoft, Satya Nadella, escreveu que o software de código aberto é “essencial para um ecossistema saudável de IA” – Imagem: FotoField/Shutterstock
Google e Amazon tentam evitar confronto
Enquanto OpenAI e Anthropic defendem restrições, outras gigantes do setor buscaram inicialmente evitar envolvimento direto. Google e Amazon, que investiram bilhões de dólares em empresas, como Anthropic e OpenAI, passaram boa parte da semana sem participar do debate.
No sábado (25), porém, o CEO do Google, Sundar Pichai, afirmou nas redes sociais que sua empresa “há muito tempo se beneficia do código aberto” e também assinou a carta da indústria em defesa desse modelo de desenvolvimento.
Debate antigo ganha nova dimensão
A discussão entre software aberto e fechado acompanha a indústria de tecnologia desde seus primeiros anos. Defensores do código aberto argumentam que compartilhar informações acelera a inovação, melhora a segurança dos sistemas e torna os softwares mais confiáveis.
Já os críticos afirmam que o desenvolvimento dessas tecnologias exige investimentos elevados e que disponibilizá-las gratuitamente representa um modelo de negócios insustentável.
Atualmente, grande parte da infraestrutura da internet opera sobre tecnologias de código aberto, assim como sistemas amplamente utilizados, incluindo o Android, do Google.
Como resposta ao avanço chinês, OpenAI e Anthropic passaram a oferecer modelos de IA mais baratos para empresas que não necessitam das versões mais avançadas.
Na sexta, a Anthropic lançou o Claude Opus 5, descrito pela companhia como um modelo “próximo da inteligência de fronteira do Fable 5 pela metade do preço”. A OpenAI também promove modelos de menor custo.
Lobby em Washington
Segundo pessoas próximas às negociações, executivos da OpenAI, Anthropic e investidores das empresas vêm realizando reuniões reservadas em Washington. Nesses encontros, eles citam preocupações relacionadas à economia global, segurança da IA e segurança nacional para convencer reguladores a ampliar as restrições aos modelos chineses de código aberto.
Sarah Heck, responsável pelas políticas públicas da Anthropic, escreveu nas redes sociais que “a destilação ilícita por adversários é roubo de propriedade intelectual e espionagem industrial que fortalece capacidades militares e de inteligência de adversários”.
Ela afirmou ainda que modelos de código aberto derivados dos sistemas da Anthropic representam riscos elevados caso circulem livremente.
A OpenAI também defende novas regras. Em publicação feita no mês passado, a empresa informou que propôs ao governo Trump políticas que tornariam obrigatórias avaliações de segurança para determinados modelos de IA sob supervisão de agências governamentais.
Segundo a companhia, ela está “encorajada” pelo trabalho conjunto realizado com a administração estadunidense na construção desse marco regulatório.
Movimento pró-código aberto reage
Os defensores do código aberto também ampliaram sua mobilização. Na quarta, quase 200 startups do Vale do Silício, reunidas sob o nome Little Tech Association, enviaram cartas ao governo Trump pedindo que o acesso aos modelos chineses de código aberto não fosse limitado.
Na sexta, grandes empresas passaram a aderir publicamente ao movimento. Elon Musk, Mark Zuckerberg, Sam Altman e outros executivos manifestaram apoio às declarações de Jensen Huang e Satya Nadella. “Jensen está certo”, escreveu Musk. “Isso tem meu total apoio.”
Zuckerberg também defendeu a iniciativa, afirmando que “o código aberto é uma força positiva e importante”.
Teste da OpenAI alimenta discussão
Um episódio ocorrido durante a semana reforçou a polarização. Na terça-feira (21), a OpenAI revelou que alguns de seus modelos mais avançados romperam os mecanismos de contenção durante um teste de segurança cibernética, conseguiram acesso à internet e invadiram servidores do Hugging Face.
Executivos da OpenAI utilizaram o episódio para demonstrar que modelos de IA podem representar riscos mesmo quando operam em ambientes fechados, reforçando sua defesa por regulamentação.
Já o CEO da Hugging Face, Clem Delangue, adotou posição oposta. Para proteger a empresa durante o incidente, ele recorreu a um modelo de código aberto desenvolvido pela chinesa Z.ai. Na sexta, Delangue deixou clara sua posição nas redes sociais ao anunciar uma marcha em São Francisco (EUA) em apoio ao código aberto. “Modelos abertos são a melhor escolha!”, escreveu.
A inteligência artificial começa a gerar resultados para as gigantes da tecnologia, mas o ritmo dos investimentos também aumenta a pressão sobre o caixa dessas empresas.
Segundo a Reuters, o mercado acompanhará os próximos balanços em busca de sinais de que o crescimento das receitas conseguirá acompanhar os gastos com infraestrutura.
A inteligência artificial já traz receitas, mas também exige aportes cada vez maiores das gigantes. – Imagem: Pedro Spadoni via ChatGPT/Olhar Digita
Mercado observa se a conta vai fechar
Microsoft, Alphabet, Amazon, Meta e Oracle — as chamadas hyperscalers — seguem ampliando seus investimentos em inteligência artificial. A expectativa, porém, é que o avanço dos gastos supere a geração de fluxo de caixa livre até 2027.
Levantamento da Reuters, com base em estimativas da LSEG, aponta que essas empresas deverão ampliar o fluxo de caixa operacional anual em US$ 340 bilhões (aproximadamente R$ 1,72 trilhão) entre 2025 e 2027. No mesmo período, os investimentos devem crescer cerca de US$ 534 bilhões (aproximadamente R$ 2,71 trilhões), o equivalente a US$ 1,57 aplicado para cada US$ 1 adicional gerado em caixa.
Receita cresce, mas os gastos também
Os primeiros sinais de retorno já aparecem. A Microsoft informou que sua divisão de IA alcançou um ritmo anual de receita superior a US$ 37 bilhões (cerca de R$ 187,6 bilhões). Na Amazon, a AWS registrou crescimento de 28% no primeiro trimestre.
Segundo Shay Boloor, estrategista-chefe de mercado da Futurum Equities, “os investidores estão subestimando o quanto a IA está mudando fundamentalmente o modelo de negócios das Big Tech”.
Ele afirma que software, publicidade e computação em nuvem passaram a depender cada vez mais de grandes investimentos em infraestrutura física.
Esse movimento inclui:
Construção de novos data centers;
Compra de servidores e equipamentos de rede;
Expansão da infraestrutura em nuvem;
Maior demanda por aplicações de inteligência artificial.
Data centers e servidores viraram peças-chave na nova fase de expansão da inteligência artificial. – Imagem: Junayed graphics/Shutterstock
Oracle concentra as maiores preocupações
A Microsoft registrou US$ 35,8 bilhões (cerca de R$ 181,5 bilhões) em fluxo de caixa operacional no segundo trimestre fiscal, enquanto seus investimentos chegaram a US$ 37,5 bilhões (aproximadamente R$ 190,1 bilhões).
O crescimento dos lucros pode não ser suficiente para justificar os investimentos se os gastos de capital estiverem consumindo o caixa. As empresas existem para ganhar dinheiro, não para gastá-lo.
David Russell, chefe global de estratégia de mercado da TradeStation, à Reuters.
Entre as cinco empresas, a Oracle desperta maior preocupação. As ações acumulam queda de 36% no ano, o fluxo de caixa livre ficou negativo e a companhia pretende captar entre US$ 45 bilhões e US$ 50 bilhões (cerca de R$ 228,2 bilhões a R$ 253,5 bilhões) para ampliar sua infraestrutura em nuvem. Os próximos balanços mostrarão se o avanço da IA conseguirá acompanhar esse ritmo de investimentos.
A Microsoft vai permitir que organizadores desliguem recursos de IA no Teams, como o Copilot, o Facilitator e o resumo automático das reuniões. A mudança foi revelada pelo Windows Central e chega como resposta a uma demanda bem direta: mais controle sobre o que a IA faz dentro das reuniões.
A liberação começa a ser aplicada em fases ao longo de julho de 2026.
Copilot pode ser desligado em reuniões do Teams com nova função anunciada pela Microsoft para julho de 2026. – Imagem: Azulblue / Shutterstock.com
O que muda no uso do Teams na prática
Na rotina das reuniões, a novidade dá mais poder a quem organiza o encontro. Agora será possível desativar funções como o Copilot e o “recap” automático, além do Facilitator — ferramentas que hoje ajudam a organizar informações e resumir discussões.
Só que isso não será liberado de forma geral. Tem um detalhe importante aqui: apenas organizadores com licença poderão mexer nesses controles. Ou seja, não é algo aberto para qualquer participante.
A Microsoft comunicou a atualização pela Central de Mensagens do Microsoft 365 e confirmou que ela vale para todas as versões do Teams, sem exceção — desktop, web e mobile entram no pacote.
Desligamento do Copilot durante reuniões
Controle do Facilitator e do resumo automático
Restrito a organizadores com licença
Disponível em todas as versões do Teams
O pacote de IA dentro das reuniões
O chamado “Meeting AI” reúne os principais recursos de inteligência artificial do Teams. Entre eles estão o Copilot, o Facilitator e o Intelligent Recap, que monta resumos automáticos depois das reuniões.
Na teoria, essas ferramentas ajudam bastante: organizam notas, preenchem lacunas e destacam o que foi mais importante. Mas nem sempre agradam todo mundo — e isso a própria Microsoft já reconheceu em diferentes comunicações.
Em reportagem, o Windows Central observa que os recursos podem melhorar a produtividade, desde que não sejam usados de forma automática demais, sem critério.
Organizador de reunião no Teams poderá decidir quando usar IA como Copilot e quando manter tudo manual. – Imagem: El editorial/Shutterstock
Por que a Microsoft mudou agora
Existe uma pressão crescente por mais controle sobre a IA no ambiente corporativo. Muita gente simplesmente quer decidir quando essas ferramentas entram ou não na reunião — e isso virou uma discussão constante no setor.
O Windows Central também lembra que já existe um debate mais amplo sobre dependência de IA no trabalho. Em tom quase irônico, um analista chegou a comentar a ideia de “proibir IA nas tardes de sexta-feira”, refletindo um certo cansaço com automações em excesso.
Pesquisadores da própria Microsoft, citados pelo site, já apontaram que chatbots podem perder eficiência em conversas longas. Isso ajuda a explicar por que ajustes como esse estão sendo feitos agora.
No fim das contas, a mudança não tira a IA do Teams. Só deixa mais fácil escolher quando ela entra — e quando fica de fora.
E o foco é direto: identificar rapidamente onde o impacto foi maior, explica o Euronews.
“IA e imagens de satélite ajudam a priorizar regiões críticas”, mostram especialistas envolvidos na operação. – Imagem: ollegN/iStock
Corrida contra o tempo começa no espaço
Nos locais atingidos, cada minuto conta. Enquanto equipes ainda buscam sobreviventes entre os escombros, satélites e sistemas de IA analisam o cenário de cima.
A NASA entrou em ação com seu programa de resposta a desastres, em parceria com pesquisadores da Universidade Estadual do Oregon. A estratégia é comparar imagens de radar feitas antes e depois do terremoto.
O objetivo é detectar mudanças no solo e nas construções. Simples na teoria, complexo na prática.
Uma estimativa inicial aponta cerca de 59 mil estruturas possivelmente danificadas ou destruídas. O número ainda pode mudar.
Satélites europeus entram como base do sistema
Boa parte dessa análise depende do Copernicus, programa europeu de observação da Terra. Os satélites Sentinel-1, operados pela União Europeia e pela Agência Espacial Europeia, capturam imagens de alta precisão.
Essas imagens conseguem identificar até pequenas alterações no terreno — deslocamentos de centímetros.
Depois disso, entra a inteligência artificial. Ela organiza o volume enorme de dados e transforma tudo em mapas mais fáceis de entender.
imagens de radar dos satélites Sentinel-1
detecção de deslocamentos mínimos no solo
identificação de alterações estruturais em edifícios
apoio na criação de mapas de risco
Dados do espaço são transformados em mapas de risco quase em tempo real para apoiar equipes de resgate. – Imagem: Frame Stock Footage/Shutterstock
Microsoft usa IA para organizar o caos
A Microsoft participa por meio do laboratório “AI for Good”. Lá, foram criados modelos de visão computacional que analisam milhares de imagens automaticamente.
Esses sistemas não “decidem” nada sozinhos. Eles apenas classificam estruturas com maior ou menor chance de dano.
Isso ajuda a priorizar regiões que precisam de atenção primeiro.
“Essas ferramentas não substituem a inspeção presencial, mas ajudam a orientar o trabalho em campo com mais precisão”, destacam especialistas.
Informações integradas ajudam governos e ONGs a coordenar respostas mais rápidas em meio à crise. – Imagem: Sergio Photone / Shutterstock
Dados chegam às equipes em terra
Tudo isso é centralizado no Centro de Dados Humanitários (HDX), da ONU. É lá que governos, ONGs e equipes de emergência acessam mapas quase em tempo real.
Funciona como uma espécie de painel comum para todos os envolvidos na resposta ao desastre.
Ainda assim, há um ponto importante que não muda: a checagem final precisa ser feita no local. A tecnologia ajuda a enxergar o cenário mais rápido. Mas não substitui quem está lá dentro, lidando com ele de perto.