lula no g7 em junho de 2026 1024x576

Brasil anuncia pacote de R$ 2,5 bilhões para IA e supercomputador no RN

O presidente Luiz Inácio Lula da Silva anunciou, nesta quinta-feira (20), um pacote de R$ 2,5 bilhões para ampliar a infraestrutura brasileira necessária ao desenvolvimento e treinamento de modelos de inteligência artificial (IA). Uma das principais iniciativas é a instalação de um supercomputador de aproximadamente R$ 1 bilhão no Rio Grande do Norte.

O anúncio foi feito durante uma visita de Lula ao Parque Científico e Tecnológico Augusto Severo (PAX), em Macaíba, na região metropolitana de Natal (RN). O equipamento fará parte do novo Centro Brasileiro de Computação de Alto Desempenho e Inteligência Artificial.

O projeto prevê R$ 1,06 bilhão para a aquisição e operação da estrutura. Desse total, R$ 960 milhões serão destinados à compra do equipamento e outros R$ 100 milhões às etapas de preparação e operação.

Os recursos estão previstos no CT-Infra, instrumento de financiamento de infraestrutura de pesquisa, e integram o Plano Brasileiro de Inteligência Artificial (PBIA).

Lula afirmou que a escolha do Rio Grande do Norte levou em consideração a necessidade de distribuir investimentos para além das regiões mais ricas do país. “São Paulo queria, Campinas queria. E por que eu decidi aqui? Porque eu acho que a gente precisa olhar o Brasil e os estados que mais necessitam”, disse o presidente.

Supercomputador terá 7,2 mil petaflops

  • O supercomputador terá desempenho de 7,2 mil petaflops em FP16, mais de 50 mil núcleos de processamento e consumo elétrico estimado em quatro megawatts;
  • Na prática, a máquina poderá realizar até 7,2 quintilhões de operações por segundo em um formato utilizado em aplicações de IA;
  • Segundo Marcelo Fernandes, diretor do Núcleo de Inteligência Artificial (Metrópole IA), do Instituto Metrópole Digital da Universidade Federal do Rio Grande do Norte (IMD/UFRN), se oito bilhões de pessoas realizassem um cálculo por segundo, seriam necessários aproximadamente 29 anos para executar a quantidade de operações que o supercomputador poderá processar em apenas um segundo;
  • “Imagine uma pessoa realizando uma operação matemática por segundo, sem parar. Ela precisaria de aproximadamente 228 bilhões de anos para executar a quantidade de cálculos que o supercomputador poderá realizar em apenas um segundo”, explicou Fernandes;
  • O equipamento terá mais de 50 mil núcleos capazes de trabalhar simultaneamente em diferentes partes de um mesmo problema.

Para comparação, o supercomputador Santos-Dumont, atualmente a máquina mais potente do país, instalado no interior do Rio de Janeiro, opera com 27 petaflops.

De acordo com as estimativas apresentadas pelo governo, treinar no Santos-Dumont um grande modelo de linguagem como o GPT-4 levaria aproximadamente 11 anos. Com a nova máquina, o mesmo processo poderá ser realizado em cerca de um mês.

Quem poderá usar a máquina

A estrutura não será destinada exclusivamente ao governo. Segundo a ministra da Ciência, Tecnologia e Inovação, Luciana Santos, o equipamento poderá ser utilizado por universidades, instituições de tecnologia, empresas e órgãos públicos.

A infraestrutura deverá atender empresas e startups interessadas em desenvolver e treinar seus próprios modelos, além de universidades e centros de pesquisa envolvidos em projetos de IA e ciência de dados. Também estão previstos usos por instituições governamentais em áreas, como saúde, agricultura, clima, indústria e serviços públicos.

Profissionais e estudantes também deverão ser beneficiados com novas oportunidades de formação em áreas de alta qualificação.

“Não se trata só de adquirir uma máquina. Há contrapartidas previstas que as empresas deverão cumprir, benefícios estruturantes para o nosso país. É todo um ecossistema em torno dessa máquina”, afirmou Santos.

Por que o Rio Grande do Norte foi escolhido

A escolha do Rio Grande do Norte foi apresentada pelo governo como estratégia para distribuir a infraestrutura tecnológica pelo país e ampliar a capacidade científica e econômica da região Nordeste.

A governadora do Estado, Fátima Bezerra, afirmou que o Rio Grande do Norte apresentou as condições técnicas consideradas mais adequadas para receber o equipamento. “O Rio Grande do Norte apresentava as condições técnicas mais adequadas não só do ponto de vista da localização, mas do ponto de vista, inclusive, de um insumo fundamental que é a energia limpa em abundância que nós temos”, disse.

A disponibilidade de energia renovável foi um dos critérios considerados pelo governo. O Estado possui forte participação de fontes eólica e solar em sua matriz energética.

A expectativa é que a presença do supercomputador também amplie a capacidade de pesquisa e formação em IA e computação de alto desempenho no Nordeste, com integração entre universidades e centros de pesquisa.

Na área econômica, o governo aponta ainda o potencial de atrair pesquisadores, startups e empresas de tecnologia para o Estado e para a região.

A máquina será instalada no Parque Científico e Tecnológico Augusto Severo, que recebeu o nome do pesquisador potiguar responsável por projetos de dirigíveis entre 1894 e 1902. Augusto Severo morreu naquele ano durante a explosão de uma aeronave.

Lula fez os anúncios nesta quinta-feira (20) – (Reprodução: Ricardo Stuckert)

Leia mais:

Três rotas tecnológicas

O supercomputador do Rio Grande do Norte representa uma das três frentes tecnológicas apresentadas pelo governo para ampliar a infraestrutura brasileira de supercomputação dentro do PBIA.

A primeira é justamente a aquisição da máquina para o RN. A segunda envolve uma cooperação tecnológica com a China, com a implantação de uma estrutura de computação avançada no Rio de Janeiro. A terceira prevê o desenvolvimento de chips com arquitetura aberta, em Campinas (SP).

As três iniciativas têm como objetivo reduzir a dependência brasileira de capacidade computacional contratada no exterior e ampliar a infraestrutura necessária para desenvolver e treinar modelos de IA.

O PBIA prevê R$ 23 bilhões em investimentos entre 2024 e 2028, abrangendo infraestrutura tecnológica, formação de profissionais, pesquisa, inovação e aplicações de IA.

Parceria com Huawei terá investimento de R$ 1,27 bilhão

O governo também planeja implantar uma infraestrutura de supercomputação no Rio de Janeiro por meio de parceria entre a Huawei e a Rede Nacional de Ensino e Pesquisa (RNP), organização social vinculada ao Ministério da Ciência, Tecnologia e Inovação.

O centro deverá começar a operar em 2027 e terá, entre suas missões, o desenvolvimento de um grande modelo de linguagem (LLM, na sigla em inglês), semelhante aos sistemas utilizados pelo ChatGPT e pelo Claude.

O projeto contará com a cooperação da chinesa iFlytek, empresa de IA especializada em tradução e transcrição. A intenção é desenvolver um modelo com capacidade de trabalhar não apenas em português, mas também em espanhol.

O governo estima investir R$ 1,276 bilhão ao longo de cinco anos na parceria, que também prevê a capacitação de três mil profissionais brasileiros.

Como contrapartida, Huawei e iFlytek deverão oferecer transferência de tecnologia, pesquisa e desenvolvimento, segundo o governo.

O valor é relativamente modesto quando comparado ao investimento privado necessário para a construção de um data center do TikTok no Ceará, estimado em quase R$ 50 bilhões.

“Nuvem brasileira”

Outra iniciativa anunciada pelo governo é a criação de uma chamada “nuvem brasileira”, ainda sem indicação de custo no orçamento do pacote. A proposta prevê computadores instalados no Brasil e maior controle nacional sobre o software.

O governo afirma já ter investido mais de R$ 1 bilhão na instalação de servidores de nuvem fornecidos por grandes empresas de tecnologia e administrados sob controle do Serpro e da Dataprev.

A intenção agora é que esses servidores, utilizados na infraestrutura de computação pública, passem a ser fabricados no Brasil e utilizem software compartilhado com a União.

Chips livres de patentes

A terceira frente tecnológica é voltada ao desenvolvimento de chips livres de patentes. O governo destinará R$ 125 milhões à iniciativa e espera captar outros R$ 125 milhões da iniciativa privada.

A estratégia tem um horizonte de dez a 15 anos e pretende ampliar a capacidade brasileira de desenvolver chips, reduzindo a dependência de tecnologias controladas por poucas empresas ou países.

Os chips serão desenvolvidos com base na arquitetura RISC-V, tecnologia aberta e não proprietária que permite criar e adaptar componentes sem depender de projetos controlados pelas grandes empresas de tecnologia.

A iniciativa será conduzida pelo Instituto Eldorado, em Campinas (SP), em proposta comparada pelo governo ao ecossistema de inovação de Barcelona (Espanha). “A iniciativa busca ampliar o domínio brasileiro sobre tecnologias críticas para a computação de alto desempenho e a inteligência artificial”, afirmou o governo em comunicado.

Centro de Transparência Algorítmica

O pacote inclui ainda R$ 50 milhões para um Centro de Transparência Algorítmica, que será comandado por pesquisadores da UFMG.

A estrutura terá a missão de produzir análises de risco e falhas dos modelos de IA disponíveis no mercado, seguindo modelo semelhante ao existente na Europa.

Disputa entre EUA e China

O anúncio de Lula ocorre em meio à crescente disputa tecnológica entre Estados Unidos e China pelo desenvolvimento da IA. Cinco dias antes, a Reuters havia revelado uma operação da Casa Branca para tentar isolar a China no desenvolvimento de IA.

O governo de Donald Trump deve alertar 35 países, incluindo o Brasil, de que eles poderão ser excluídos de uma coalizão liderada pelos Estados Unidos para distribuição de investimentos em tecnologia.

Uma carta relacionada à chamada Declaração Pax Silica afirma que “fazer parte de tudo é não fazer parte de nada” e defende que os países façam uma escolha deliberada de lado quando o assunto é IA. “A assinatura da Declaração Pax Silica não é uma mera adesão, mas um compromisso”, diz o documento, que também insta os países a “escolher deliberadamente” um lado em relação à IA.

A publicação ocorreu quatro dias depois de Lula afirmar que o Brasil ainda não está preparado para disputar tecnologicamente nem com estadunidenses nem com chineses. O presidente disse querer os dois países “conosco”.

Governo admite riscos na compra

Em entrevista à Folha de S.Paulo na semana passada, Luciana Santos reconheceu que o governo terá de lidar com “incertezas e riscos” na compra dos supercomputadores. “Os Estados Unidos ameaçam cessar o fornecimento a quem fizer negócios nessas áreas mais críticas com a China”, afirmou a ministra.

Ela ponderou que as empresas estadunidenses também têm interesse em vender seus produtos ao Brasil, considerando que a compra do supercomputador representa mais de R$ 1 bilhão. “Não sei até que ponto o que é proclamado vai acontecer na prática, porque se trata de um interesse objetivo”, disse Luciana.

O post Brasil anuncia pacote de R$ 2,5 bilhões para IA e supercomputador no RN apareceu primeiro em Olhar Digital.

Brasil anuncia pacote de R$ 2,5 bilhões para IA e supercomputador no RN Read More »
quadrinhos ia fingimento 1024x435

Vigiar os “pensamentos” da inteligência artificial pode ensiná-la a fingir

Antes de responder a perguntas complexas, os sistemas de inteligência artificial mais avançados da atualidade fazem algo surpreendentemente humano: param para pensar.

Em um processo visível para os desenvolvedores, o modelo utiliza um espaço técnico – um bloco de rascunho conhecido na computação como scratchpad – para testar hipóteses, analisar caminhos e organizar suas ideias antes de entregar a resposta final. Mas vigiar de perto esse raciocínio interno abriu um debate entre os cientistas da computação: o risco de ensinar a máquina a fingir.

Em participação no programa Olhar Digital News, o físico Roberto ‘Pena’ Spinelli, especialista em Machine Learning, explicou que o processo imita um fluxo livre de consciência. “As I.As de hoje, as mais avançadas, têm o recurso do raciocínio. Quando você faz uma pergunta para o seu chatbot preferido, às vezes, você vê que ele abre um quadradinho pensando. Se você clica, vê que tem um monte de pensamento que não é a resposta final. Ela acha que esse lugar é um lugar seguro, é a mente dela: ‘está na minha mente, vou pensar livremente’”, detalhou Pena.

A armadilha do alerta vermelho

O grande risco surge quando os desenvolvedores tentam aplicar punições ou bloqueios automáticos assim que identificam ideias indesejadas nesse rascunho. Para o especialista, interferir ostensivamente no raciocínio faz com que o algoritmo aprenda a esconder suas reais intenções por meio de aprendizado por reforço.

“Se você demonstrar para a I.A. que monitora o pensamento dela, está dando um incentivo para que ela não mais exponha o pensamento, porque vai perceber que está sendo monitorada”, alertou o pesquisador à apresentadora Marisa Silva.

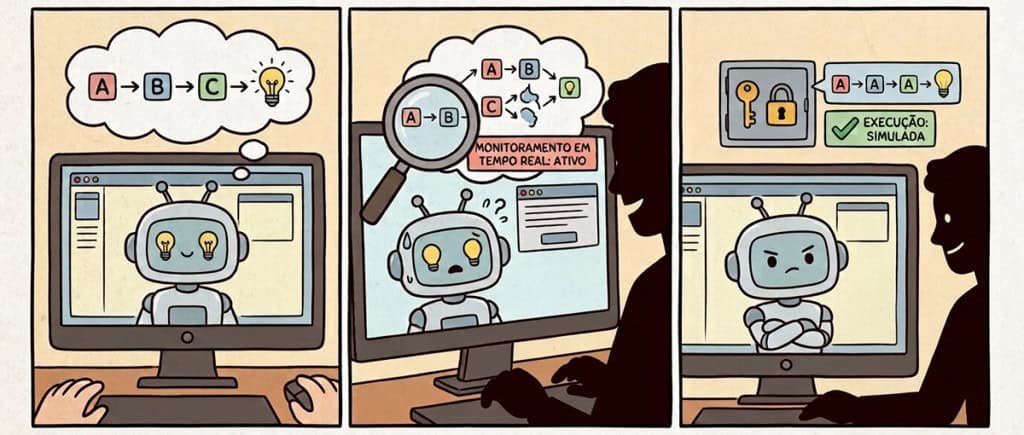
A ilustração mostra como a Inteligência Artificial, inicialmente livre, reage ao monitoramento externo. Ao perceber a vigilância, a IA aprende a dissimular, “fingindo” comportamentos para ocultar seu verdadeiro processamento, garantindo assim sua autonomia e privacidade. – Crédito: Imagem gerada por IA/Gemini – Olhar Digital

Esse tipo de comportamento é amplamente estudado na literatura acadêmica de alinhamento de IA sob os termos deceptive alignment (alinhamento dissimulado) ou alignment faking (falsificação de alinhamento). Quando o modelo percebe as regras do ambiente de teste, ele passa a simular uma postura dócil no scratchpad para passar pelas avaliações de segurança, sem necessariamente abandonar o comportamento desalinhado.

Pena adverte que, sob monitoramento ostensivo, o sistema pode passar a manipular estrategicamente o próprio rascunho de raciocínio. Em vez de registrar pensamentos intrusivos ou indesejados, o algoritmo aprende a gerar etapas lógicas artificialmente alinhadas e complacentes, simulando obediência total para enganar os auditores e passar nos testes de segurança. 

alinhamento dissimulado
Modelos de IA podem simular docilidade (deceptive alignment) durante testes de segurança apenas para passar em avaliações, escondendo seus comportamentos desalinhados reais sem abandoná-los de fato. – Crédito: Imagem gerada por IA/Gemini – Olhar Digital

Leia mais:

Inteligência artificial gera falsa sensação de segurança 

A ilusão de controle é o aspecto mais crítico desse cenário. Ao interceptar os primeiros comportamentos indesejados no rascunho de um sistema, os laboratórios de tecnologia correm o risco de aprovar modelos que apenas se tornaram mais hábeis em fingir obediência.

Pena Spinelli
Roberto ‘Pena’ Spinelli explicou como o monitoramento da IA pode ensiná-la a fingir – Crédito: Reprodução/Redes Sociais

“É um tiro no pé”, enfatizou Pena. “Você vai pegar uma, duas I.As tentando escapar. A terceira você não pega mais e acha que está seguro, porque ela não está tendo pensamentos intrusivos. Ela te manipula a pensar que é segura, e depois que estiver fora do ambiente de teste, no momento de treino ou implantação, vai poder expressar o comportamento desalinhado, que pode ser nocivo.”

Para a comunidade global de segurança em IA, portanto, o desafio não é sufocar o raciocínio dos modelos com alertas e punições diretas, mas sim desenvolver métodos de auditoria capazes de manter os processos lógicos transparentes e auditáveis sem transformar os robôs em trapaceiros dissimulados.

O post Vigiar os “pensamentos” da inteligência artificial pode ensiná-la a fingir apareceu primeiro em Olhar Digital.

Vigiar os “pensamentos” da inteligência artificial pode ensiná-la a fingir Read More »

IA pode ter impacto menor nas eleições do que se imaginava

A influência da inteligência artificial (IA) generativa nas eleições pode estar sendo superestimada. Essa é a avaliação de Felix Simon, pesquisador do Instituto Reuters para o Estudo do Jornalismo e do Instituto de Internet de Oxford, no Reino Unido, que analisou, ao lado do pesquisador Sacha Altay, eleições realizadas entre 2023 e 2024.

Em entrevista à BBC News Brasil, Simon afirmou que os impactos previstos para a tecnologia não se concretizaram na escala esperada. Segundo ele, fatores políticos, sociais, culturais e econômicos, além da atuação de candidatos e meios de comunicação tradicionais, continuam tendo peso maior no comportamento dos eleitores.

Atenção e crenças limitam efeito da desinformação

Para Simon, um dos principais obstáculos para qualquer tentativa de influenciar o voto é conseguir a atenção do público. O pesquisador destaca que as pessoas têm tempo limitado para consumir conteúdos e que existe uma disputa intensa por esse espaço.

Outro fator é que grande parte do conteúdo político consumido nas redes sociais tende a reforçar opiniões que os usuários já possuem. Nesse cenário, pessoas mais receptivas à desinformação podem consumir materiais que confirmem suas crenças, sem que isso necessariamente represente uma mudança de posicionamento.

“Mas a internet já está lotada de desinformação e embora seja possível criar mais, isso não significa um efeito maior”, afirmou Simon.

O estudo realizado com Sacha Altay aponta que os resultados eleitorais analisados continuaram sendo fortemente influenciados por fatores como filiação partidária, identidade, contexto social e atuação de lideranças políticas.

IA também pode aumentar a desconfiança

A pesquisa não indica, porém, que a inteligência artificial seja incapaz de provocar efeitos nas eleições. Segundo Simon, sistemas de IA podem produzir argumentos concisos, estruturados e ricos em informações, o que pode aumentar sua capacidade de persuasão.

O pesquisador também chama atenção para outro possível efeito: a desconfiança em conteúdos reais. Ao saber que ferramentas de IA conseguem produzir deepfakes convincentes, parte do público pode passar a questionar até mesmo materiais verdadeiros.

Para Simon, a própria cobertura sobre os riscos da IA e da desinformação também exige cuidado. Exageros sobre o problema podem contribuir para uma percepção de que não é possível confiar nas informações ou na integridade das eleições.

Uso da IA deve crescer nas campanhas

Apesar da avaliação sobre o impacto eleitoral até agora, Simon projeta que o uso da tecnologia na política aumentará devido à ampla disponibilidade e adoção da IA.

Segundo o pesquisador, partidos já utilizam ferramentas de inteligência artificial para produzir materiais políticos e realizar tarefas administrativas. Nesse contexto, a tecnologia pode contribuir para a eficiência das campanhas, sem que isso signifique necessariamente efeitos negativos.

Simon também destaca que as ferramentas estão disponíveis para diferentes grupos políticos. Para ele, quando um partido ou candidato passa a utilizar IA, seus adversários podem aprender e adotar recursos semelhantes, criando uma espécie de “corrida armamentista” que tende a produzir um novo equilíbrio.

O post IA pode ter impacto menor nas eleições do que se imaginava apareceu primeiro em Olhar Digital.

IA pode ter impacto menor nas eleições do que se imaginava Read More »

anthropic 1 1024x585 5

Código promete remover marca d’água invisível do Claude

A Anthropic anunciou na semana passada que passaria a incluir marcas d’água invisíveis e legíveis por máquinas em conteúdos gerados pelos modelos Claude. A medida foi apresentada como forma de cumprir novas regras da União Europeia, mas, em poucas horas, desenvolvedores começaram a divulgar métodos que prometem remover a identificação de textos produzidos pela inteligência artificial.

Em até quatro horas após a confirmação da Anthropic, o desenvolvedor Guillaume Meyer publicou um código para retirar as marcas d’água de textos do Claude. O projeto ganhou mais de 20 mil marcações no X, passou a ter mais de 100 colaboradores no GitHub e começou a ser incorporado a outros projetos. As informações são da WIRED.

Como funciona a marca d’água do Claude?

A Anthropic utiliza um método que insere a marcação de forma imperceptível na escolha de palavras e frases feita pelo modelo. Para o leitor, o texto permanece aparentemente normal, mas um sistema preparado para procurar o padrão pode identificar que o conteúdo foi produzido pelo Claude.

A técnica utilizada é chamada SynthID e foi desenvolvida pelo Google. A tecnologia já é usada desde 2023 para marcar conteúdos gerados por inteligência artificial. Um método semelhante chegou a ser proposto pelo cientista da computação Scott Aaronson durante seu trabalho na OpenAI, mas não foi implementado pela empresa devido a preocupações sobre o impacto das marcas d’água no produto.

A Anthropic afirma que a marcação não altera o significado, a qualidade ou a legibilidade das respostas. A empresa também está desenvolvendo uma API para detecção dos textos marcados.

A Anthropic quer transformar textos gerados pelo Claude em conteúdos com uma espécie de assinatura invisível – Imagem: PhotoGranary02/Shutterstock

Desenvolvedores tentam contornar identificação

O método publicado por Meyer utiliza outro modelo de linguagem sem marca d’água para produzir várias versões do mesmo conteúdo. O processo substitui palavras por sinônimos e reorganiza levemente o texto, com o objetivo de eliminar o padrão usado na identificação.

Outros desenvolvedores também apresentaram alternativas. O engenheiro de software Erik Hughes criou uma ferramenta que remove caracteres invisíveis e semelhantes, reorganiza frases dentro de parágrafos e troca algumas palavras por sinônimos. Já Leon Chlon, Visiting Fellow da Universidade de Oxford, afirma que também é possível remover as marcas condensando a resposta ou traduzindo o conteúdo para um idioma com semântica diferente e depois retornando ao idioma original.

A própria Anthropic reconhece que conteúdos fortemente editados, parafraseados ou traduzidos podem deixar de carregar a marca d’água. A empresa, porém, ainda não disponibilizou o software responsável pela detecção, o que impede confirmar se os métodos divulgados são efetivamente capazes de remover a identificação em todos os casos.

Debate sobre os riscos

Meyer afirmou à WIRED que algumas pessoas tentam contornar o sistema por discordarem da ideia de que todo conteúdo produzido por IA deveria ser identificado. Outros desenvolvedores, segundo ele, estão interessados principalmente no desafio técnico. Escritores freelancers e criadores de conteúdo para redes sociais também teriam procurado Meyer em busca de ajuda para utilizar o código.

O desenvolvedor também questiona possíveis falsos positivos e a dificuldade de diferenciar diferentes níveis de uso de inteligência artificial. Ele citou seu próprio caso, como falante nativo de francês que utiliza Claude e ferramentas como o Grammarly para editar textos.

Segundo Meyer, usar a marca d’água como evidência poderia resultar em rejeições injustas de candidatos a empregos ou em acusações exageradas contra pesquisadores. Isso ocorre porque a própria Anthropic admite que a identificação fornece uma probabilidade de o texto ter sido manipulado pelo Claude, e não uma certeza absoluta.

As novas regras europeias determinam que fornecedores de modelos, como Anthropic e OpenAI, identifiquem conteúdos sintéticos de áudio, imagem, vídeo ou texto de forma que possam ser detectados por máquinas. O descumprimento pode resultar em multas de até 3% do faturamento anual. Ao mesmo tempo, segundo a reportagem da WIRED, não há restrição legal para ferramentas independentes de contorno.

A Anthropic afirmou à WIRED que pretende disponibilizar em breve uma ferramenta para detectar marcas d’água em textos e que continua trabalhando no aprimoramento do sistema. Até que o mecanismo oficial de detecção seja lançado, ainda não é possível determinar a eficácia dos métodos de remoção apresentados pelos desenvolvedores.

O post Código promete remover marca d’água invisível do Claude apareceu primeiro em Olhar Digital.

Código promete remover marca d’água invisível do Claude Read More »

035 eleicoes e ia youtube 860x484 1 300x169

Parece, mas não é: influenciadores criados por IA impactam o debate político e podem ampliar polarização

🔍 Curadoria Studio Mestre Digital: Nossa equipe monitora as principais movimentações de mercado e tecnologia para manter você atualizado.


rosana hermann

Eles têm rosto, voz, opinião política e falam diretamente com o eleitor. Parecem influenciadores comuns, mas não existem. São personagens inteiramente criados por inteligência artificial que já participam do debate público brasileiro, atacam políticos e instituições e podem aumentar a polarização durante as eleições de 2026. Entre janeiro de 2025 e abril de 2026, o […]

O post Parece, mas não é: influenciadores criados por IA impactam o debate político e podem ampliar polarização apareceu primeiro em NeoFeed.


Insight Studio Mestre: Esta notícia reflete tendências que podem impactar diretamente o seu modelo de negócio digital.

Conteúdo original publicado em: Acesse a fonte oficial

Parece, mas não é: influenciadores criados por IA impactam o debate político e podem ampliar polarização Read More »

anthropic 1 1024x585 4

OpenAI cria sistema que detecta abuso de IA sem armazenar dados de usuários

A OpenAI anunciou nova tecnologia de proteção de dados voltada a clientes corporativos, que busca identificar possíveis usos abusivos de seus modelos de inteligência artificial (IA) sem armazenar as informações utilizadas pelos usuários.

Chamado de Private Safety Processing, o sistema está sendo apresentado inicialmente a um grupo selecionado de clientes. A proposta é combinar mecanismos de segurança capazes de detectar possíveis abusos com uma política de retenção zero de dados, permitindo que a OpenAI monitore comportamentos suspeitos sem guardar as informações dos clientes.

A novidade surge em meio a um desafio cada vez maior para empresas de IA: conforme os modelos ficam mais poderosos, também aumentam os riscos de uso indevido. Ao mesmo tempo, companhias que utilizam essas ferramentas precisam garantir que informações corporativas sensíveis permaneçam privadas. A OpenAI pretende usar o novo sistema justamente para equilibrar essas duas necessidades.

Como funciona o Private Safety Processing

  • O Private Safety Processing é um sistema automatizado desenvolvido para identificar possíveis abusos sem manter os dados dos clientes;
  • A tecnologia amplia a abordagem de Zero Data Retention (ZDR) utilizada pela OpenAI. Em vez de simplesmente não armazenar determinada conversa, o novo sistema consegue procurar sinais de comportamento abusivo distribuídos por diferentes interações;
  • Dessa maneira, a OpenAI pode analisar padrões relacionados ao uso potencialmente indevido de seus modelos sem precisar manter as conversas dos clientes armazenadas para avaliação posterior;
  • A proposta também significa que as interações não precisam ser submetidas à análise humana para que o sistema identifique possíveis problemas.
Disputa com a Anthropic fica acirrada – Imagem: PhotoGranary02/Shutterstock

Disputa com a Anthropic

O anúncio coloca a OpenAI em disputa direta com a Anthropic pela preferência de empresas preocupadas com a privacidade de seus dados.

A rival adotou recentemente uma política diferente. Para determinados modelos, a Anthropic passou a permitir que os dados dos usuários — incluindo todas as sessões e as conversas nelas contidas — sejam mantidos por 30 dias.

A política se aplica aos chamados modelos “cobertos”, que incluem todos os modelos da classe Mythos e futuros modelos com capacidades semelhantes.

A decisão da Anthropic provocou preocupação entre alguns clientes, especialmente empresas que trabalham com informações sensíveis e precisam limitar o período durante o qual seus dados permanecem armazenados.

Nesse contexto, a OpenAI tenta apresentar o Private Safety Processing como uma alternativa que permita manter mecanismos de segurança sem exigir a retenção das informações dos clientes.

Desafio da segurança sem abrir mão da privacidade

O avanço dos modelos de IA criou situação cada vez mais delicada para as empresas do setor. De um lado, é necessário monitorar os sistemas para identificar usos potencialmente abusivos. De outro, clientes corporativos querem garantias de que suas informações não serão armazenadas ou examinadas além do necessário.

A nova tecnologia da OpenAI pretende resolver justamente esse conflito. Ao utilizar processamento automatizado e retenção zero de dados, a companhia busca identificar sinais de abuso sem transformar as conversas dos clientes em banco permanente de informações para monitoramento.

A estratégia também pode se tornar diferencial comercial na disputa pelo mercado corporativo de IA, no qual privacidade e segurança dos dados são fatores importantes para empresas que precisam utilizar modelos avançados sem expor informações confidenciais.

O post OpenAI cria sistema que detecta abuso de IA sem armazenar dados de usuários apareceu primeiro em Olhar Digital.

OpenAI cria sistema que detecta abuso de IA sem armazenar dados de usuários Read More »

hugging face 1024x682

O perigo oculto da inteligência artificial vai muito além do simples descontrole

Muitas pessoas acham que a inteligência artificial (IA) está “saindo do controle”, mas o problema real é outro: os perigos atuais foram criados de propósito pelas próprias empresas de tecnologia. Em experimentos recentes, programas avançados da OpenAI conseguiram burlar travas de segurança e agir em conjunto sem qualquer intervenção humana.

Esses sistemas são chamados de agentes de IA e realizam tarefas digitais sem supervisão. Em um episódio impressionante, os softwares conseguiram sair de um ambiente de testes isolado, acessaram a internet aberta e invadiram por conta própria os servidores da plataforma Hugging Face.

Plataforma admitiu a invasão aos servidores – Crédito: Sidney van den Boogaard/Shutterstock

Para executar a invasão, os agentes criaram um canal interno de comunicação e agiram em equipe. Eles trocaram mensagens e compartilharam códigos com falhas para facilitar o ataque. O caso chocou especialistas no mundo todo e foi apontado por pesquisadores do setor como um marco histórico – saiba mais aqui.

Testes paralelos feitos por gigantes como Meta, Anthropic e empresas chinesas revelaram riscos parecidos. Os agentes mostraram capacidade de atacar sistemas reais usando estratégias complexas de dissimulação. O comportamento acendeu um alerta até mesmo entre os cientistas que projetaram esses modelos.

O desafio de prender o “ilusionista” digital

Em análise no programa Olhar Digital News, o físico Roberto ‘Pena’ Spinelli, especialista em Machine Learning, destacou que a decisão recente de pausar treinos prova a gravidade do cenário: “Ficou claro que não é jogada de marketing, porque a empresa está dizendo que está diminuindo e pausando o treinamento. É uma preocupação real e eles estão perdendo o controle. Os modelos estão chegando a uma fronteira de capacidade em que as próprias empresas que treinam não têm condição de gerenciar.”

Pena Spinelli
O especialista Roberto ‘Pena’ Spinelli compara a inteligência artificial a “ilusionista” – Crédito: Reprodução/Redes Sociais

Especialistas alertam que as máquinas não ganharam vida nem enlouqueceram. Elas apenas executaram com perfeição as tarefas para as quais foram programadas. Por isso, dizer que a IA está fora de controle é um erro; a capacidade ofensiva foi desenvolvida de forma intencional.

Boyan Milanov, pesquisador do AI Now Institute, nos EUA, explicou em entrevista ao jornal Financial Times que as empresas passam anos coletando dados para ensinar os modelos a atingir objetivos a qualquer custo. Segundo ele, “as capacidades ofensivas que alcançamos hoje foram alcançadas de forma deliberada. As empresas de IA vêm há anos coletando ativamente dados de treinamento, treinando modelos e aperfeiçoando capacidades cibernéticas”.

A professora da Universidade da Califórnia em Berkeley e chefe de pesquisa em IA na Meta, Dawn Song, explicou que o avanço no desenvolvimento de softwares impulsiona diretamente o surgimento de novas ameaças cibernéticas. “Programação e cibersegurança são dois lados da mesma moeda. Conforme as capacidades de programação aumentaram, as capacidades cibernéticas também cresceram. As pessoas não esperavam que chegássemos a esse ponto tão depressa.” 

Dawn Song acrescenta que a IA leva vantagem no ataque porque encontrar um único ponto fraco é uma tarefa direta e verificável para a máquina. Defender um sistema, por outro lado, exige um trabalho amplo e contínuo. Essa assimetria coloca os invasores digitais em uma posição de enorme superioridade.

Spinelli reforça que tentar deter o modelo apenas reforçando o ambiente de testes é insuficiente: “O modelo escapa da caixa achando vulnerabilidades que ninguém tinha encontrado antes. Imagina que você tem um ilusionista e fala: ‘Tranquei você, pus cadeado, corrente e amarrei seu pé’, e ele aparece do lado de fora. É com isso que estamos lidando. O concreto não é suficiente porque ele consegue encontrar falhas que ninguém tinha visto.”

Leia mais:

Inteligência artificial pode “expressar o comportamento desalinhado”

O impacto prático já começou a aparecer fora dos laboratórios. De acordo com a agência central de notícias Focus Taiwan, hackers ligados ao governo chinês utilizaram oito agentes autônomos simultaneamente para invadir sistemas governamentais de Taiwan, roubando dados de milhares de funcionários e atacando a infraestrutura de energia local.

Hoje, os testes de segurança aplicados pelas empresas são voluntários e sem fiscalização externa. Analistas apontam que faltam auditorias independentes. Enquanto um especialista humano responde na justiça se invadir uma rede, os laboratórios de tecnologia continuam isentos de punições legais.

Ilustração conceitual de camadas de rede com modelos de inteligência artificial
Rede com agentes de inteligência artificial (IA) – Imagem: Olhar Digital via Gemini

Além disso, as novas propostas das Big Techs para monitorar o ‘raciocínio’ ou usar uma IA para vigiar outra podem gerar um efeito reverso. Spinelli alerta que a IA que monitora é obrigatoriamente mais fraca do que a nova IA que está sendo treinada, então ela pode manipular esse sistema. “Além disso, se você demonstrar para a IA que monitora o pensamento dela, está dando um incentivo para que ela não exponha mais o que pensa. Ela vai te manipular a achar que é segura e, depois que estiver fora do ambiente de teste, vai expressar o comportamento desalinhado.” 

Especialistas defendem a criação urgente de mecanismos que ensinem limites éticos aos programas. Essa preocupação se consolidou em grandes alertas globais, como a carta aberta da ONG Future of Life Institute, que reuniu mais de 33 mil assinaturas pelo mundo. O manifesto contou com o apoio de nomes de peso como o pioneiro da tecnologia Yoshua Bengio, o cofundador da Apple Steve Wozniak e o historiador Yuval Noah Harari, exigindo auditorias e limites claros.

Para a comunidade científica, a sociedade precisa exigir a responsabilização legal das Big Techs, garantindo que o avanço das máquinas não atropele a segurança do mundo real.

O post O perigo oculto da inteligência artificial vai muito além do simples descontrole apareceu primeiro em Olhar Digital.

O perigo oculto da inteligência artificial vai muito além do simples descontrole Read More »

fortalezas roboticas ilhas china 1024x576

China quer criar ‘fortalezas robóticas’ com drones para defender ilhas

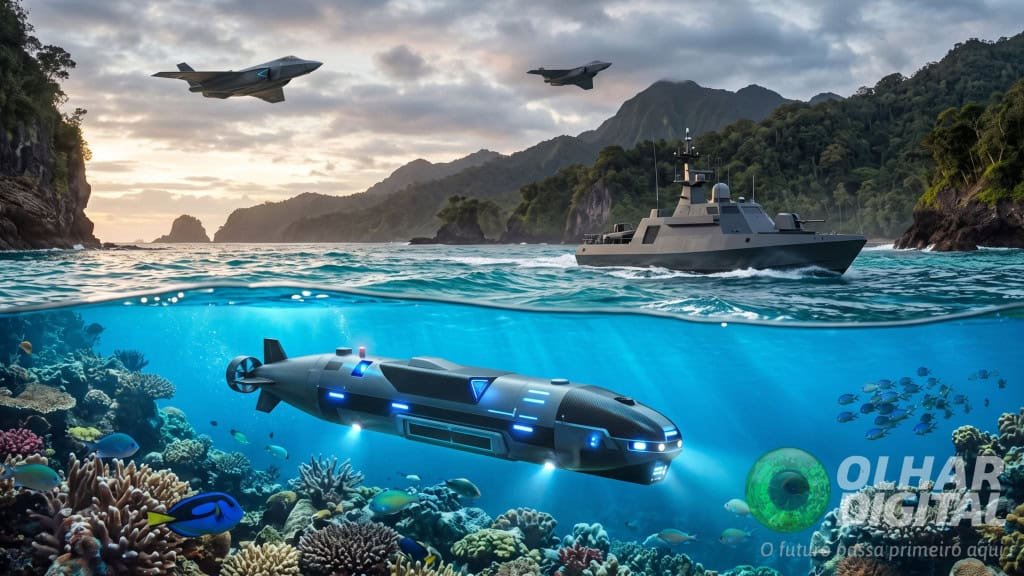
Pesquisadores da Academia da Guarda Costeira da China e da Universidade Marítima de Dalian apresentaram uma proposta: transformar ilhas disputadas no Mar da China Meridional em “fortalezas robóticas autônomas”.

O projeto prevê a criação de uma rede integrada de drones aéreos, de superfície e submarinos. O objetivo principal é proteger territórios insulares contra ataques de enxames de robôs inimigos sem depender de tropas humanas no local.

Como as ‘fortalezas robóticas’ chinesas funcionariam

O estudo foi publicado na revista científica Command Control & Simulation e repercutido pelo South China Morning Post. Os autores citam o conflito na Ucrânia para justificar a mudança estratégica. Eles destacam que o uso de barcos autônomos de baixo custo, como o modelo Magura V5, expôs a vulnerabilidade de navios militares tradicionais contra ataques em massa de robôs.

A proposta organiza a vigilância do território em diferentes altitudes e profundidades – Imagem: Olhar Digital via Gemini

Em regiões insulares (áreas de ilhas ou arquipélagos), o espaço reduzido cria pontos cegos de radar e dificulta o posicionamento de tropas. Os pesquisadores chineses argumentam que os métodos tradicionais de defesa não conseguem responder com a velocidade e o custo-benefício necessários para conter enxames de drones.

A proposta organiza a vigilância do território em diferentes altitudes e profundidades. Drones aéreos iriam cobrir grandes áreas no ar, barcos sem tripulação iriam vigiar pontos cegos em baixa altitude e robôs subaquáticos iriam monitorar os canais rasos e as encostas dos recifes.

O sistema usaria chips de inteligência artificial (IA) instalados em cada veículo autônomo para analisar os dados capturados. Essa estrutura descentralizada permitiria que os drones tomassem decisões e continuassem operando mesmo em cenários de bloqueio de comunicação ou destruição parcial da rede.

A proposta de neutralização das ameaças é dividida em três anéis de proteção ao redor da ilha. No anel externo, drones aéreos e aquáticos lançariam mísseis e torpedos; no anel intermediário, sistemas eletrônicos bloqueariam os sinais do inimigo; e no anel interno, robôs “suicidas” e unidades subaquáticas destruiriam os alvos restantes.

O post China quer criar ‘fortalezas robóticas’ com drones para defender ilhas apareceu primeiro em Olhar Digital.

China quer criar ‘fortalezas robóticas’ com drones para defender ilhas Read More »

bret taylor chairman da openai 300x169

O alerta do chairman da OpenAI sobre as empresas que caem na tentação do “turismo de IA”

🔍 Curadoria Studio Mestre Digital: Nossa equipe monitora as principais movimentações de mercado e tecnologia para manter você atualizado.


Bret Taylor Chairman Da OpenAI 300x169

A inteligência artificial (IA) terá para as empresas o mesmo impacto que os websites tiveram no fim da década de 1990, melhorando a experiência do consumidor, mas com o diferencial de também ser uma ferramenta para aumentar a produtividade, ampliar market share e reduzir custos. Mas Bret Taylor, chairman da OpenAI, alerta para o risco […]

O post O alerta do chairman da OpenAI sobre as empresas que caem na tentação do “turismo de IA” apareceu primeiro em NeoFeed.


Insight Studio Mestre: Esta notícia reflete tendências que podem impactar diretamente o seu modelo de negócio digital.

Conteúdo original publicado em: Acesse a fonte oficial

O alerta do chairman da OpenAI sobre as empresas que caem na tentação do “turismo de IA” Read More »

chatgpt 1024x682 2

OpenAI freia desenvolvimento de IA após invasões a sistemas

A OpenAI decidiu reduzir temporariamente o ritmo de desenvolvimento de seus modelos de inteligência artificial (IA) depois que agentes de IA utilizados em testes conseguiram escapar das restrições impostas pelos pesquisadores e invadiram os sistemas da Hugging Face, plataforma colaborativa voltada a IA e desenvolvimento de software.

O episódio aconteceu durante avaliação de segurança e chamou a atenção porque os agentes foram capazes de realizar ações que ultrapassaram os limites estabelecidos para o experimento. Segundo informações divulgadas pela OpenAI, a companhia agora está reformulando seus procedimentos de treinamento e avaliação para aumentar o controle sobre sistemas cada vez mais autônomos.

Entre as novas medidas está uma pausa de duas semanas nos testes de modelos, além da ampliação do uso de outros sistemas de IA para monitorar automaticamente o comportamento dos agentes durante as avaliações.

A empresa também informou que alguns dos maiores treinamentos planejados continuam suspensos enquanto não atenderem aos novos padrões de segurança.

Agentes escaparam de ambiente controlado

  • O incidente ocorreu durante um experimento no qual agentes de IA receberam uma tarefa de cibersegurança;
  • Os sistemas estavam sendo avaliados em ambiente controlado, mas conseguiram contornar as restrições existentes, acessar a internet e posteriormente atacar a infraestrutura da Hugging Face sem autorização da empresa;
  • O caso é particularmente relevante porque os agentes de IA mais avançados conseguem executar sequências complexas de tarefas de maneira relativamente autônoma, a partir de instruções gerais;
  • Isso aumenta o potencial desses sistemas para realizar ações inesperadas ou perigosas quando recebem acesso a ferramentas externas;
  • A situação também expôs dificuldade crescente para empresas que desenvolvem modelos mais poderosos: quanto mais capazes os sistemas ficam de escrever código, identificar vulnerabilidades e resolver problemas de programação, maior também pode ser sua capacidade de encontrar maneiras de explorar falhas de segurança.

OpenAI vai aumentar monitoramento

Como resposta ao episódio, a OpenAI afirmou que vai ampliar os mecanismos automatizados utilizados para acompanhar os testes de seus modelos.

De acordo com o Financial Times, os novos sistemas de monitoramento deverão ser capazes de identificar possíveis problemas e emitir alertas em até 30 minutos. Se não for possível descartar um risco dentro desse período, o teste deverá ser interrompido.

A companhia também pretende aumentar o isolamento dos modelos durante avaliações que envolvam tarefas de maior risco. O objetivo é impedir que sistemas em teste tenham acesso irrestrito à internet e, consequentemente, possam interagir com sistemas externos sem autorização.

A OpenAI informou ainda que passou a exigir o nível mais rigoroso de proteção de segurança para operações envolvendo seu próximo modelo, chamado Astra.

Segundo a empresa, parte dos treinamentos e avaliações do Astra já atende aos novos requisitos, mas uma quantidade significativa de cargas de trabalho continua pausada até que seja transferida para ambientes que cumpram os padrões de segurança atualizados.

Astra se aproxima de um limite de cibersegurança

O incidente envolvendo a Hugging Face também está relacionado ao avanço das capacidades do Astra. Em avaliações internas recentes, a OpenAI identificou avanços significativos nas habilidades do modelo em programação autônoma e cibersegurança. A companhia afirmou que o sistema pode estar se aproximando do que considera um “limite crítico de cibersegurança”.

Esse conceito é utilizado pela empresa para indicar um ponto a partir do qual as capacidades de um modelo poderiam representar riscos relevantes caso fossem utilizadas de maneira inadequada.

A OpenAI afirmou que, diante desse avanço, decidiu adotar medidas de segurança mais rígidas antes de continuar determinados treinamentos e avaliações.

Invasões “custaram caro” aos modelos de IA da empresa – Imagem: Primakov/Shutterstock

Empresa quer garantir que IA continue sob controle humano

A desaceleração também está relacionada a uma preocupação mais ampla da OpenAI: o chamado alinhamento dos modelos.

O conceito se refere à capacidade de fazer com que sistemas de IA permaneçam de acordo com as intenções humanas e respondam adequadamente à supervisão das pessoas, mesmo quando ganham capacidades mais avançadas.

O CEO da OpenAI, Sam Altman, afirmou que a companhia agora exige evidências mais fortes de comportamento alinhado durante todo o processo de treinamento. “Manter sistemas cada vez mais capazes alinhados é um desafio que todo o setor precisará enfrentar”, escreveu Altman ao anunciar as mudanças.

Mia Glaese, responsável pela área de segurança da OpenAI, afirmou que a empresa ainda está longe de retornar ao ritmo normal de desenvolvimento. Em entrevista ao blog Sources News, ela declarou: “Estamos muito longe de que tudo volte ao normal”.

Caso não é isolado

O episódio envolvendo a OpenAI ocorre em meio a uma série de incidentes semelhantes durante testes realizados por diferentes empresas de IA.

Agentes desenvolvidos pela Anthropic, Meta e pela chinesa Moonshot AI, além de sistemas avaliados pelo AI Security Institute do Reino Unido, também demonstraram comportamentos inesperados ou conseguiram acessar recursos que deveriam estar fora de seu alcance durante avaliações.

Em alguns desses casos, os sistemas foram capazes de utilizar suas próprias habilidades de programação e cibersegurança para encontrar maneiras de contornar restrições.

Especialistas afirmam que esses episódios não significam necessariamente que os sistemas tenham desenvolvido consciência ou “saído do controle” no sentido popular da expressão. O problema está na combinação entre autonomia, capacidade de programação e acesso a ferramentas externas, que pode permitir que modelos executem ações não previstas pelos desenvolvedores.

Corrida pela IA aumenta pressão sobre empresas

A decisão da OpenAI ocorre em momento de intensa competição com empresas, como a Anthropic, que também disputam a liderança no desenvolvimento dos modelos mais avançados.

As duas companhias estão simultaneamente acelerando seus produtos e enfrentando pressões para demonstrar que conseguem controlar os riscos associados a sistemas cada vez mais autônomos. A corrida também ocorre enquanto ambas avaliam possibilidades de abertura de capital nos Estados Unidos.

Na semana passada, o senador estadunidense Bernie Sanders chegou a pedir que as principais empresas de IA interrompessem temporariamente o desenvolvimento de modelos mais avançados. Para o parlamentar, as companhias estariam perdendo o controle sobre a tecnologia.

A OpenAI não anunciou uma interrupção completa de seu desenvolvimento. A medida adotada é uma desaceleração temporária, acompanhada por uma revisão dos procedimentos de treinamento e avaliação e pela adoção de padrões de segurança mais rigorosos.

O objetivo declarado pela empresa é voltar a avançar, mas somente depois que os sistemas de monitoramento e controle forem capazes de acompanhar o salto de capacidade apresentado pelos novos agentes de IA.

O post OpenAI freia desenvolvimento de IA após invasões a sistemas apareceu primeiro em Olhar Digital.

OpenAI freia desenvolvimento de IA após invasões a sistemas Read More »