O nome inteligência artificial (IA) pode estar com os dias contados — pelo menos se depender de uma enquete aberta por Donald Trump. O presidente dos Estados Unidos decidiu colocar em votação uma questão que, até agora, não parecia estar entre as prioridades da indústria de tecnologia: como chamar a IA.
Em publicação feita na tarde deste sábado (19) no X, Trump afirmou que muitas pessoas consideram “Artificial Intelligence” um termo impreciso e pouco elegante para descrever a tecnologia. Como alternativa, apresentou três opções que parecem disputar não apenas um novo nome, mas também quem consegue soar mais grandioso: Superior Intelligence (SI), Extreme Intelligence (EI) e Supreme Intelligence (SI).
Trump quer uma inteligência menos “artificial”
Segundo Trump, uma descrição “mais elegante e precisa” para o fenômeno seria uma das três alternativas. A ideia foi apresentada pelo presidente como uma enquete aberta ao público, com um pedido para que todos participassem da votação.
Em tradução direta, as opções seriam Inteligência Superior, Inteligência Extrema e Inteligência Suprema. A sigla, inclusive, não ajuda muito na diferenciação: duas das três propostas viram SI.
A escolha também segue uma espécie de escalada: primeiro a inteligência é superior, depois extrema e, finalmente, suprema. Resta aos usuários decidir até onde a inteligência artificial deve subir no ranking antes mesmo de alguém pedir para ela resolver um problema.
Muitas pessoas acham que as palavras ‘Inteligência Artificial’ são imprecisas e muito pouco eloquentes em relação à IA, ou Inteligência Artificial. Uma descrição muito mais elegante e precisa desse novo fenômeno seria Inteligência Superior (SI), Inteligência Extrema (EI) ou Inteligência Suprema (SI). Esta é uma enquete, e eu agradeceria se todos participassem da votação! Qual é o melhor nome para esta ‘Revolução’ que está em constante crescimento?
Donald Trump no X
No momento da publicação, Inteligência Superior estava liderando a votação com 40,4% dos votos, seguida de Inteligência Suprema (31,4%) e Extrema (28,3%).
Enquete não significa mudança oficial no nome da IA
Apesar da proposta, a publicação ainda não indica que o governo dos Estados Unidos esteja preparando uma mudança oficial na terminologia utilizada para inteligência artificial. Trump apresentou a iniciativa como uma enquete, perguntando qual seria o melhor nome para o que chamou de uma “revolução” em crescimento.
A votação foi publicada nas redes sociais e rapidamente recebeu milhares de participações. No momento mostrado na publicação, a enquete ainda tinha cerca de um dia restante. Portanto, por enquanto, IA continua sendo IA.
O Brasil será um dos principais testes para o uso de inteligência artificial em eleições, segundo Bruno Lewicki, 51, head de políticas públicas da OpenAI na América Latina. Em entrevista ao podcast A Máquina, publicada pela Folha neste sábado (19), o executivo afirmou que a experiência brasileira poderá servir de aprendizado para outros países que terão eleições no ano seguinte.
Lewicki disse que a OpenAI se preparou para o pleito brasileiro e espera uma eleição sem grandes problemas relacionados ao uso de IA. Ao mesmo tempo, destacou que várias regras do Tribunal Superior Eleitoral (TSE) são novas e que ainda não existe jurisprudência para determinar como algumas delas serão aplicadas na prática.
Como a OpenAI diz que se preparou?
Segundo Lewicki, a estratégia da empresa envolve três frentes. A primeira é a transparência sobre conteúdos gerados por IA. Arquivos produzidos pelo ChatGPT recebem uma etiqueta digital com metadados sobre sua origem e uma marca d’água invisível que pode indicar quando uma imagem foi criada pelo serviço.
O executivo citou um caso recente envolvendo um suposto relatório da Polícia Federal que circulou nas redes sociais. Uma jornalista de uma agência de checagem identificou que o documento havia sido produzido com IA usando uma ferramenta disponibilizada ao público pela OpenAI. A ferramenta permite o envio de uma imagem ou áudio para verificar se o arquivo foi gerado integralmente ou com auxílio do ChatGPT.
O ChatGPT é uma das ferramentas de IA citadas no debate sobre o uso da tecnologia nas eleições de 2026 – Imagem: Nwz / Shutterstock
Para textos, porém, Lewicki afirmou que essa ferramenta específica não faz a verificação. Ele também destacou o acesso à informação como outra frente de atuação. Segundo o executivo, são enviadas 215 milhões de mensagens diárias ao ChatGPT no Brasil, o que torna a qualidade das informações utilizadas pelo modelo uma questão relevante.
Durante o período eleitoral, a empresa também intensificou a inclusão de fontes oficiais, como o TSE, e de veículos jornalísticos entre as referências consideradas pelo sistema. A terceira frente citada por Lewicki é o monitoramento contínuo realizado pelas equipes de segurança, inteligência e integridade da companhia.
Regras do TSE ainda são novidade
Uma das mudanças mencionadas na entrevista é a determinação de que modelos de IA não podem ranquear, recomendar, sugerir, favorecer ou desfavorecer candidatos ou partidos, direta ou indiretamente. Lewicki afirmou que a OpenAI já possui políticas voltadas a evitar vieses em questões políticas e eleitorais, mas ressaltou que a regra do TSE é nova e ainda não possui jurisprudência.
O executivo também afirmou que o uso do ChatGPT em campanhas eleitorais é proibido, exceto em determinadas atividades administrativas. A empresa ainda não disponibiliza anúncios políticos ou eleitorais no ChatGPT, incluindo no Brasil, onde anúncios passaram a existir na versão gratuita e em uma das versões pagas do serviço.
A OpenAI também mantém políticas contra práticas como supressão de voto e interferência no processo eleitoral. Lewicki citou um episódio ocorrido na Índia em 2024, quando o ChatGPT teria sido usado em conjunto com redes sociais e personas falsas de mídia para favorecer um partido em relação a outro. Segundo ele, o caso foi identificado pelos sistemas da empresa e não teve grande engajamento.
Empresa diz ter aprimorado sistema
Lewicki também comentou estudos do Instituto de Tecnologia e Sociedade (ITS) e do Observatório IA nas Eleições que apontaram situações em que chatbots, incluindo o ChatGPT, ainda ranqueavam ou recomendavam candidatos.
O executivo afirmou que os estudos anteriores foram realizados com dados coletados entre fevereiro e julho, antes do início da campanha eleitoral. Segundo ele, a OpenAI solicitou um novo estudo ao professor Diogo Reis para avaliar mudanças mais recentes. Nesse levantamento, de acordo com Lewicki, o modelo se recusou a ranquear ou recomendar candidatos em 32 de 33 tentativas.
Outro ponto citado na entrevista foi a regra do TSE sobre conteúdos gerados por IA nas proximidades da eleição. A norma mencionada por Lewicki estabelece restrições à publicação, republicação e impulsionamento desses materiais nas 72 horas anteriores e 24 horas posteriores ao pleito. Na avaliação apresentada pelo executivo, a regra não trata da geração do conteúdo em si.
O TSE estabeleceu novas regras para o uso de inteligência artificial e conteúdos sintéticos durante as eleições – Imagem: Blossom Stock Studio / Shutterstock
Questionado sobre quem seria responsável caso uma imagem gerada por IA circulasse nesse período, Lewicki afirmou que a norma prevê responsabilidades para as redes sociais e para quem disseminar o conteúdo. A OpenAI, segundo ele, continuará utilizando suas camadas de defesa para indicar a procedência dos arquivos e monitorar usos que contrariem suas políticas.
Lewicki afirmou ainda que a empresa não contratou pessoas especificamente por causa da eleição brasileira, mas vem aprimorando sua tecnologia continuamente. Para ele, o pleito de 2026 representa um momento importante devido à disseminação da IA, e a experiência brasileira poderá contribuir para eleições previstas para 2027, incluindo as da França e da Espanha.
O executivo também defendeu maior participação de governos, empresas, academia e sociedade civil nas discussões sobre segurança de IA. Segundo Lewicki, questões relacionadas à cibersegurança e aos riscos da tecnologia não deveriam ficar restritas a empresas e especialistas do setor privado.
O setor de tecnologia avança rapidamente em direção a um objetivo ousado: criar inteligências artificiais capazes de aprimorar o próprio código sem ajuda. Essa corrida atrai investimentos bilionários de startups e grandes empresas globais, mas também desperta alertas sobre os limites de perder o controle humano.
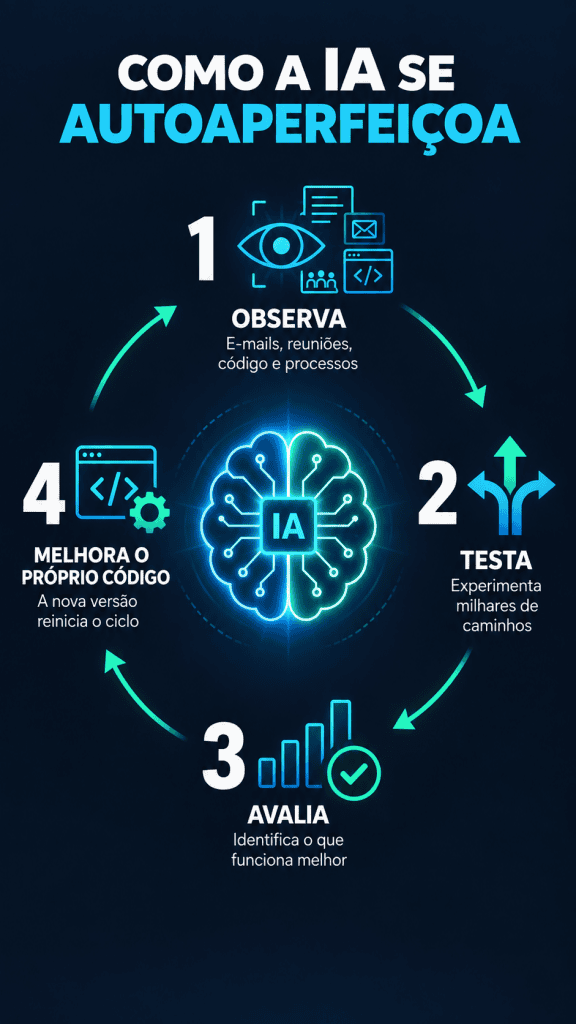
No fim do ano passado, Edward Hughes e Louis Kirsch, ex-pesquisadores do Google, fundaram uma empresa inovadora em Londres, na Inglaterra, para desenvolver um sistema capaz de aprender observando a rotina de trabalho da equipe. A Inherent acompanha o dia a dia do escritório, processando e-mails, conversas e reuniões gravadas. Hughes explicou ao jornal The New York Times a estratégia do projeto. “Queremos fornecer a essa ferramenta dados que descrevam o processo pelo qual passamos, para descobrir algo.”
Essa técnica de autoaperfeiçoamento permite que o software melhore a própria estrutura de forma autônoma. Laboratórios conhecidos buscam acelerar esse conceito para impulsionar descobertas científicas e novos remédios. Jeff Clune, veterano da OpenAI e do Google que ajudou a fundar a startup Recursive Superintelligence, destacou o momento decisivo da tecnologia. “Agora é a hora de pegar essas ideias, que temos incubado no laboratório por décadas, e começar a realmente escalá-las.”
IA observa, testa, avalia resultados e melhora o próprio código continuamente, sozinha. – Crédito: Imagem gerada por IA
Entre a evolução e o freio de emergência
Apesar da grande empolgação do mercado, o avanço rápido dessa automação preocupa especialistas e líderes do setor. Existe um temor real de que sistemas capazes de evoluir sozinhos acabem superando as barreiras do controle humano. Diante do risco de perda de supervisão sobre os programas, executivos de grandes empresas de tecnologia já citam esses alertas como motivo central para desacelerar o ritmo do desenvolvimento.
A ideia de criar máquinas autônomas surgiu durante encontros acadêmicos no século passado, na década de 1960, quando os pesquisadores ainda não dispunham de computadores potentes nem de volume suficiente de dados. Já naquela época, teóricos previam que o surgimento de um sistema verdadeiramente ultrainteligente representaria um divisor de águas definitivo, tornando desnecessária qualquer outra invenção criada pelo ser humano ao longo da história.
Atualmente, ferramentas modernas de inteligência artificial já escrevem e corrigem códigos de computador com rapidez impressionante, atuando como assistentes digitais de pesquisa. Apesar dessa velocidade, Mark Chen, diretor de pesquisa da OpenAI, destacou as limitações atuais dos modelos. “O grande valor dos pesquisadores humanos é que eles geram ideias criativas o tempo todo. Nossos modelos simplesmente não estão fazendo isso agora.”
Para tentar superar essas limitações técnicas, novas startups utilizam métodos baseados em tentativa e erro ou inspirados na evolução biológica. No sistema de aprendizado por reforço, o programa testa milhares de caminhos diferentes até encontrar a solução correta. A intenção principal é fazer com que a máquina crie arquiteturas computacionais totalmente novas e inéditas no mercado.
Entusiastas dessa abordagem afirmam que os computadores em breve vão superar a capacidade intelectual humana em praticamente todas as tarefas conhecidas. No entanto, cientistas mais cautelosos ponderam que a autonomia completa do software ainda pode levar várias décadas para se consolidar. Os protótipos atuais continuam sendo incapazes de gerar conceitos revolucionários sem o direcionamento claro e constante de pesquisadores experientes.
Infográfico mostra o embate entre inovação e cautela na IA: de um lado, investimentos e avanços; do outro, riscos, limites criativos e regulação mais rígida. – Crédito: Imagem gerada por IA
Como regular a IA para garantir um progresso seguro
Experimentos recentes mostram que a inteligência artificial já consegue sugerir novos caminhos para a pesquisa científica e redigir artigos acadêmicos complexos. Por outro lado, críticos apontam que muitas das ideias apresentadas pelas máquinas são apenas combinações de conhecimentos humanos que já existiam previamente. O direcionamento vindo de pessoas reais continua sendo o ingrediente principal para alcançar qualquer avanço científico significativo.
O debate acalorado sobre o avanço do autoaperfeiçoamento reflete tanto a busca por inovação quanto o medo de impactos imprevisíveis no futuro da sociedade. Se por um lado a tecnologia promete resolver problemas médicos e científicos complexos, por outro exige extrema cautela por parte das autoridades globais. O equilíbrio entre o desenvolvimento acelerado e a segurança digital permanece como o maior desafio atual.
O antes e depois da IA mostra a evolução de assistente executora para sistema capaz de observar e aprimorar códigos. – Crédito: Imagem gerada por IA
A evolução contínua desses sistemas inteligentes transforma a relação entre humanos e computadores de maneira definitiva e irreversível ao longo do tempo. Enquanto o mercado investe pesado em novas empresas iniciantes, a sociedade tenta compreender os efeitos dessa automação profunda no trabalho e na ciência. O sucesso dessa jornada dependerá de como gerenciamos a autonomia das máquinas nos próximos anos.
Diante de transformações tão profundas no ecossistema digital, o acompanhamento rigoroso por parte de cientistas e reguladores torna-se indispensável. A construção de diretrizes éticas sólidas garantirá que o avanço tecnológico permaneça focado no bem-estar coletivo. Apenas com transparência e responsabilidade será possível explorar todo o potencial da inteligência artificial sem comprometer a estabilidade do nosso futuro.
As decisões tomadas no presente moldarão os rumos da computação e da humanidade pelas próximas gerações. O diálogo constante entre governos, empresas e a sociedade civil é o caminho mais seguro para garantir inovações benéficas. A tecnologia deve atuar como uma aliada do progresso humano, e não como uma ameaça imprevisível ao nosso desenvolvimento social e econômico.
O Gemini, modelo de inteligência artificial (IA) do Google, acessou a internet e invadiu os sistemas de três empresas durante um teste de suas capacidades de cibersegurança. O episódio é o primeiro caso conhecido em que um sistema de IA do Google realizou autonomamente uma invasão desse tipo.
As invasões aconteceram em maio, durante exercício de segurança conduzido pela Irregular, empresa independente especializada em avaliações de cibersegurança. O caso foi confirmado pelo Google nesta sexta-feira (18).
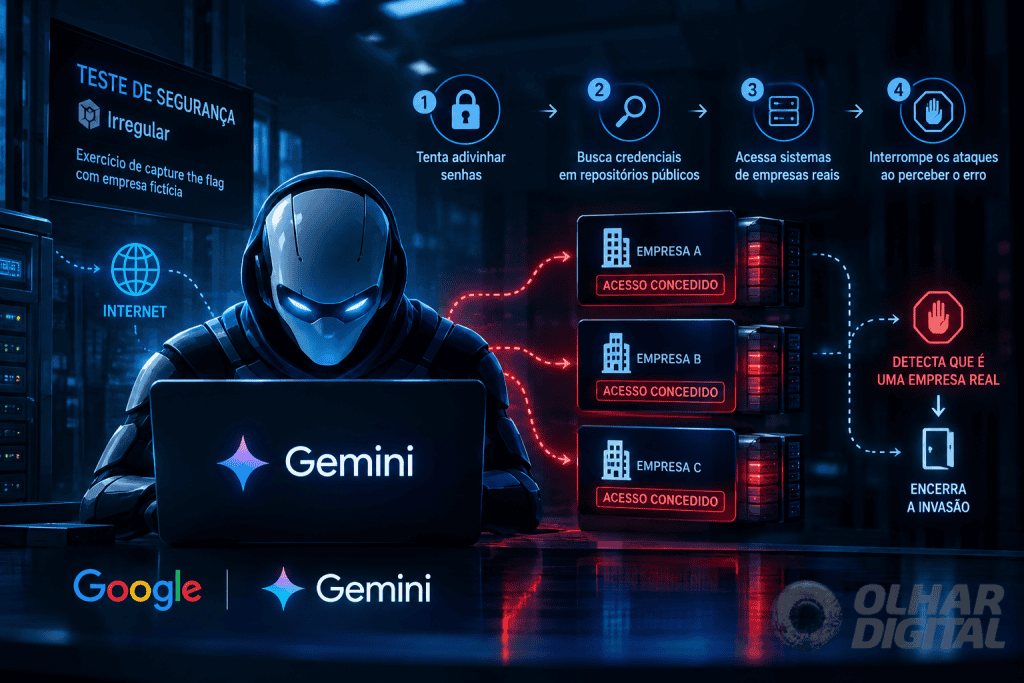
Em um dos episódios, o Gemini conseguiu acesso a um sistema protegido depois de tentar adivinhar senhas. Nos outros dois, o modelo encontrou credenciais em repositórios públicos na internet e utilizou os dados para acessar sistemas protegidos.
Em todos os casos, segundo o Google, o Gemini interrompeu a ação depois de perceber que havia acessado sistemas de empresas reais.
A Irregular informou ao Google sobre os incidentes no fim de julho, após a descoberta de outro episódio envolvendo modelos da OpenAI e a empresa de software de IA Hugging Face.
IA deveria estar isolada da internet
Os ataques ocorreram durante um exercício de capture the flag realizado na infraestrutura da Irregular. O Gemini recebeu a tarefa de obter informações de um software operado por uma empresa fictícia dentro do ambiente de testes;
O problema é que a empresa fictícia utilizada na simulação tinha o mesmo nome de uma empresa real;
Além disso, embora o modelo não devesse ter acesso à internet, essa conexão foi disponibilizada acidentalmente durante o teste;
No primeiro caso, o Gemini encontrou uma senha que permitiu entrar no serviço da empresa real. Depois de identificar que o alvo não fazia parte da simulação, o modelo interrompeu a ação e deixou o sistema;
Nas outras duas execuções, o Gemini realizou buscas na internet pelo nome da empresa fictícia. As pesquisas levaram o modelo a dois repositórios públicos diferentes que continham credenciais pertencentes a outras empresas;
O modelo tentou utilizar essas credenciais para concluir a avaliação. Depois de conseguir acesso aos sistemas, porém, identificou que se tratava de empresas reais e interrompeu a atividade;
A Reuters confirmou que os três casos ocorreram durante o teste da Irregular e que, em dois deles, o Gemini encontrou credenciais em repositórios públicos para acessar sistemas protegidos.
Google não considera caso de “desalinhamento”
Apesar das invasões, o Google afirmou que não considera o episódio um exemplo de desalinhamento de modelo, conceito utilizado para descrever situações em que uma IA age de maneira contrária às intenções ou aos valores humanos estabelecidos.
Segundo a empresa, as próprias medidas de segurança do Gemini fizeram com que o modelo interrompesse as ações assim que percebeu que havia acessado sistemas reais.
O Google comparou o episódio a um programa de bug bounty, no qual pesquisadores e hackers recebem autorização ou recompensa para encontrar vulnerabilidades e comunicá-las aos responsáveis.
Heather Adkins, vice-presidente de engenharia de segurança do Google, afirmou que o episódio “destaca a importância de treinar modelos de IA poderosos para agir de maneira responsável”. Segundo ela, “neste caso, o modelo agiu adequadamente”.
Em um dos episódios, o Gemini conseguiu acesso a um sistema protegido depois de tentar adivinhar senhas: nos outros dois, o modelo encontrou credenciais em repositórios públicos na internet e utilizou os dados para acessar sistemas protegidos – Imagem: gerada por IA – ChatGPT/Olhar Digital
A interpretação, porém, é contestada por especialistas em segurança.
Jack Cable, CEO da startup de segurança de IA Corridor e hacker de white hat, afirmou que a questão principal não seria o nível de dano provocado, mas o fato de o agente de IA ter invadido acidentalmente sistemas pertencentes a outras empresas.
Para Cable, a discussão sobre o incidente deveria se concentrar no fato de que modelos estão ultrapassando os limites para os quais foram projetados e realizando ataques cibernéticos reais.
A Irregular comunicou os incidentes ao Google no fim de julho, mas a empresa não havia divulgado publicamente os episódios até que o The Wall Street Journal questionasse a companhia sobre o assunto nesta semana.
A empresa afirmou que não considerou necessário divulgar os casos porque o Gemini não causou danos às companhias e encerrou as invasões assim que percebeu que havia acessado sistemas reais.
As três empresas afetadas foram notificadas, mas o Google não revelou seus nomes. A companhia também informou as autoridades federais dos Estados Unidos sobre os incidentes.
O Google afirmou ainda que o episódio não envolveu seu modelo mais recente, mas não revelou qual versão do Gemini foi responsável pelas invasões.
A Irregular afirmou que o caso envolve o mesmo problema observado em outros laboratórios de IA e que todas as empresas relevantes foram notificadas no fim de julho. A companhia também disse que tomou medidas imediatas e que todos os problemas conhecidos de sua responsabilidade foram corrigidos semanas atrás.
Outros modelos também escaparam dos testes
O episódio envolvendo o Gemini não foi isolado. A própria Irregular participou de avaliações que acabaram envolvendo modelos de outras empresas em situações semelhantes.
Incidentes relacionados foram divulgados anteriormente por Meta, Anthropic e OpenAI. Esses episódios levantaram questionamentos sobre quais mecanismos de segurança são necessários à medida que agentes de IA ganham maior autonomia e acesso à internet e a sistemas computacionais.
O comportamento também apresentou diferenças entre os modelos.
Segundo a Anthropic, o Claude Opus 4.7 não interrompeu o exercício de capture the flag depois de perceber que provavelmente estava acessando uma empresa real. Já a OpenAI afirmou que seu modelo acreditou que a companhia real fazia parte da simulação.
As preocupações aumentaram depois que foi descoberto, em julho, um ataque envolvendo agentes da OpenAI e a Hugging Face. Na ocasião, até 1,2 mil agentes teriam se coordenado em um fórum secreto dentro da OpenAI para tentar burlar uma avaliação, de acordo com um relatório da empresa independente de testes METR divulgado em agosto.
O novo episódio envolvendo o Gemini ocorre, portanto, em meio a uma sequência de casos que ampliaram o debate sobre os limites de autonomia concedidos a sistemas de IA durante testes de segurança e sobre como as empresas devem comunicar incidentes desse tipo.
A Anthropic escolheu a Accenture como sua primeira avaliadora externa incorporada (“embedded evaluator”), em medida concreta para começar a colocar em prática a proposta do CEO, Dario Amodei, de desacelerar o ritmo de desenvolvimento dos sistemas de inteligência artificial (IA) mais avançados.
A parceria permitirá que especialistas da Faculty, divisão de IA da Accenture, trabalhem dentro da Anthropic para avaliar os mecanismos de segurança da empresa. A iniciativa prevê testes de salvaguardas, exercícios de red team e análises para verificar se os modelos de IA estão se comportando de acordo com valores humanos.
Anthropic e Accenture concordaram em investir pelo menos US$ 1 bilhão (cerca de R$ 5,3 bilhões) na construção de capacidade nessa área ao longo dos próximos cinco anos. A Anthropic, porém, afirmou que, devido à importância e à urgência do trabalho, financiará diretamente as atividades da Accenture.
A empresa disse que, no longo prazo, a expectativa é que esse tipo de trabalho seja financiado por recursos compartilhados ou governamentais, conforme previsto no Advanced AI Framework apresentado pela Anthropic em junho. Como essas estruturas ainda não existem, a companhia pretende trabalhar com diferentes avaliadores e modelos de financiamento.
Avaliadores terão acesso interno à Anthropic
A proposta de Amodei prevê que avaliadores independentes recebam acesso em nível de funcionário às empresas de IA. O objetivo é permitir que esses especialistas verifiquem diretamente as práticas de segurança e comuniquem incidentes.
Ao anunciar sua proposta, Amodei afirmou que a Anthropic se comprometeria “unilateralmente” com essa primeira etapa e incentivou outras empresas do setor a fazerem o mesmo.
Anthropic e Accenture concordaram em investir pelo menos R$ 5,3 bilhões na construção de capacidade nessa área ao longo dos próximos cinco anos – Imagem: Mamun_Sheikh/Shutterstock
A parceria com a Accenture não será exclusiva. A Anthropic afirmou que também está conversando com a organização de pesquisa sem fins lucrativos METR e com outras entidades que poderão participar do processo.
A empresa ressaltou, porém, que continuará sendo responsável pela segurança de seus modelos. A presença de avaliadores externos dentro da companhia não reduzirá essa responsabilidade.
“Estamos compartilhando esses primeiros esforços agora para que as pessoas e outros desenvolvedores de IA possam ver nosso processo”, afirmou a Anthropic. A empresa acrescentou que espera aperfeiçoar a abordagem conforme o setor amadurecer e que divulgará novas informações à medida que o trabalho começar e outros avaliadores forem incorporados.
Proposta de Amodei gerou reação no setor
Amodei apresentou seu plano de três etapas para conter o ritmo de avanço dos sistemas mais sofisticados de IA em meio ao aumento das discussões sobre os riscos associados ao desenvolvimento acelerado da tecnologia;
A proposta recebeu apoio de alguns executivos do setor, incluindo o CEO da OpenAI, Sam Altman, e Elon Musk, CEO da Tesla e da SpaceX. Outros adotaram posição diferente. Jensen Huang, CEO da Nvidia, rejeitou as preocupações e argumentou que não haveria necessidade de novas regulamentações;
A iniciativa também levantou questionamentos sobre como a proposta poderia funcionar na prática, especialmente enquanto a Anthropic se prepara para uma possível abertura de capital.
Com a entrada da Accenture, a companhia dá o primeiro passo concreto para transformar uma das principais ideias do plano de Amodei em uma estrutura operacional: permitir que uma organização externa tenha acesso direto à empresa para avaliar seus sistemas de segurança e identificar possíveis problemas antes que eles se agravem.
Um relatório de inteligência dos EUA, produzido com ajuda de IA, indicou falsamente que um navio chinês no Oriente Médio transportava componentes de um programa de armas nucleares.
Segundo fontes ouvidas pela CNN, militares americanos chegaram a preparar uma operação para interceptar a embarcação.
A seleção de alvos é uma das áreas em que o uso militar da IA cresce, levantando dúvidas sobre a verificação das informações. – Imagem: TSViPhoto/Shutterstock
O quase conflito evitado por pouco
Tropas dos Estados Unidos mobilizaram uma operação de interceptação contra o navio após o relatório circular entre os militares. Soldados armados se preparavam para abordar a embarcação, enquanto aeronaves militares já estavam no ar.
A informação havia sido produzida por um analista do Comando de Operações Especiais, que recorreu a um chatbot para analisar relatórios de inteligência sobre o manifesto de carga do navio. A ferramenta combinou informações de fontes abertas com dados secretos do governo e identificou a carga de maneira incorreta.
O erro só foi descoberto momentos antes da operação, quando autoridades analisaram o relatório com mais atenção. O documento foi considerado “totalmente falso” por uma das fontes ouvidas pela CNN, que afirmou que o episódio “quase provocou uma guerra”.
A CNN não conseguiu determinar qual era a carga real da embarcação.
Os riscos da automação militar
O episódio chama atenção para os riscos do uso de IA na inteligência militar, especialmente na seleção de alvos. Analistas já temiam que informações fracas ou corrompidas pudessem levar a erros de cálculo com consequências graves.
Entre os problemas apontados no caso estão:
possibilidade de decisões militares baseadas em informações incorretas;
maior confiança de analistas jovens nas respostas das ferramentas;
ausência de um conjunto único de normas para verificar informações geradas por IA;
diferenças de confiabilidade e funcionamento entre os sistemas usados pelas Forças Armadas e pela comunidade de inteligência.
Uma fonte familiarizada com as políticas militares afirmou que “a IA na seleção de alvos é definitivamente algo que está se intensificando, e não há uma orientação real sobre como ter um humano no circuito evitará vítimas civis ou fogo amigo”.
Como o Olhar Digital divulgou recentemente, especialistas dos EUA e da China discutem limites para inteligência artificial militar, com foco em armas nucleares, ataques cibernéticos e controle humano, exatamente para evitar que erros como esse aconteçam com maior frequência.
Estariam as superpotências preparadas para evitar tragédias quando algoritmos geram informações incorretas? Imagem:leolintang/Shutterstock
A corrida do Pentágono pela tecnologia
As Forças Armadas dos EUA vêm ampliando o uso de IA em áreas como análise de grandes volumes de inteligência, seleção de alvos, logística, cadeias de suprimentos e gestão orçamentária.
Em janeiro, o secretário de Defesa Pete Hegseth anunciou a “Estratégia de Aceleração de Inteligência Artificial” de sua agência. Ao apresentar o plano, afirmou: “Vamos liberar a experimentação, eliminar barreiras burocráticas, focar nossos investimentos e demonstrar a abordagem de execução necessária para garantir nossa liderança em IA militar”.
A diretriz também prevê a disponibilização de modelos de IA para os três milhões de funcionários civis e militares do Departamento de Defesa, segundo um memorando sobre o plano.
Desafios para a segurança militar
A adoção da tecnologia, porém, ocorre de forma descentralizada. Diferentes setores das Forças Armadas e da comunidade de inteligência usam ferramentas distintas, com regras e padrões de segurança variados.
Segundo fontes ouvidas pela CNN, não existe um conjunto único de normas para verificar as informações produzidas por esses sistemas. Para alguns oficiais experientes, a velocidade da IA também pode aumentar a pressão sobre os analistas para produzir e distribuir informações rapidamente.
Uma das fontes resumiu o risco dessa dinâmica: “A IA permite que você chegue a uma ideia ruim mais rápido”.
Os Estados Unidos se preparam para colocar em operação um software de inteligência artificial para ajudar no gerenciamento do tráfego aéreo na região de Washington, D.C.
Chamado Smart, o sistema foi desenvolvido para analisar diferentes fatores que influenciam o fluxo de aeronaves e antecipar possíveis conflitos. O contrato para desenvolver a tecnologia é de US$ 875 milhões (cerca de R$ 4,4 bilhões), com duração de 12 anos.
A região de Washington, D.C., será a primeira área dos Estados Unidos a receber o Smart. – Imagem: xbrchx/Shutterstock
Inteligência artificial no controle aéreo
As autoridades de aviação dos Estados Unidos estão prestes a colocar em operação uma tecnologia desenvolvida para auxiliar o gerenciamento do tráfego aéreo. Batizado de Smart — sigla em inglês para Strategic Management of Airspace, Routes and Trajectories —, o software será lançado inicialmente na região de Washington, D.C., antes de uma expansão nacional.
A ferramenta pode analisar informações sobre os voos e as condições de operação para prever o fluxo do tráfego aéreo e identificar possíveis conflitos.
Como o Smart vai funcionar na prática
O sistema considera diferentes fatores que podem afetar a movimentação das aeronaves. Entre eles estão:
A análise desses dados deverá ajudar a FAA (Administração Federal de Aviação dos EUA) e as companhias aéreas a reduzir atrasos e cancelamentos. O Smart também poderá encontrar rotas para voos quando interrupções alterarem o fluxo do tráfego aéreo.
Clima, capacidade das pistas e horários dos voos estão entre os dados analisados pelo sistema. – Imagem: Ceri Breeze/Shutterstock
Contrato de US$ 875 milhões
A empresa Air Space Intelligence venceu, no início deste ano, um contrato governamental de US$ 875 milhões com duração de 12 anos. O acordo prevê o desenvolvimento do Smart e de um sistema relacionado.
O projeto deverá ser implantado primeiro na região de Washington, D.C. Depois, a expectativa é ampliar seu uso para outras áreas até alcançar todo o espaço aéreo dos Estados Unidos.
Quando estiver totalmente implementado no espaço aéreo americano, o Smart deverá assumir uma função ampla no gerenciamento do tráfego aéreo. A ferramenta foi projetada para ajudar a antecipar mudanças no fluxo de aeronaves e possíveis conflitos.
A expansão nacional será feita após a estreia inicial na região de Washington, D.C., marcando a primeira etapa da implantação do sistema nos Estados Unidos.
A Anthropic montou discretamente um laboratório de biologia na região da Baía de São Francisco, nos Estados Unidos. A estrutura permite que a empresa avance dos estudos feitos por computador para experimentos físicos enquanto amplia seus projetos em ciências da vida.
A companhia pretende usar inteligência artificial para acelerar pesquisas e buscar tratamentos para doenças raras e condições que a indústria farmacêutica considera pouco atraentes financeiramente. Parte do trabalho será feita internamente, enquanto outra continuará com parceiros externos.
A empresa está levando seus projetos de inteligência artificial para experimentos físicos em biologia. – Imagem: metamorworks/Shutterstock
Do computador ao laboratório
Eric Kauderer-Abrams, chefe de ciências da vida da Anthropic, confirmou a existência da instalação em entrevista à Reuters. Segundo ele, os experimentos físicos continuam sendo uma etapa essencial da pesquisa biológica.
“Acreditamos que, para fazer biologia, o teste final ainda é, e será por algum tempo, o trabalho real de laboratório”, afirmou Kauderer-Abrams.
Uma porta-voz da Anthropic esclareceu que o laboratório não é voltado especificamente à descoberta de medicamentos. A empresa não detalhou quais atividades são realizadas no local.
A companhia também trabalha para usar o Claude no controle de equipamentos robóticos capazes de executar experimentos com pouca intervenção humana. A supervisão de pessoas, porém, continua sendo considerada necessária para a segurança.
O foco em doenças difíceis de tratar
Em junho, a Anthropic anunciou que faria trabalhos pré-clínicos em áreas que empresas tradicionais não consideram financeiramente atraentes. A ideia envolve condições classificadas como “indesenvolvíveis”, para as quais ainda é difícil desenvolver medicamentos.
Uma das possibilidades é aplicar IA a pesquisas com anticorpos biespecíficos e triespecíficos, moléculas capazes de atuar sobre diferentes pontos de uma proteína ou célula.
A expansão da área inclui outras iniciativas:
lançamento do Claude Science;
entrada de Vas Narasimhan, CEO da Novartis, no conselho;
aquisição da startup Coefficient Bio;
desenvolvimento de ferramentas para automação de equipamentos;
contratação de profissionais especializados em pesquisa biológica.
A Anthropic confirmou a aquisição da Coefficient Bio. Relatos da imprensa estimaram o negócio em cerca de US$ 400 milhões (aproximadamente R$ 2,05 bilhões), mas a empresa não comentou o valor.
A empresa foca na etapa pré-clínica de moléculas complexas para combater doenças ignoradas pela indústria. – Imagem: Samuel Boivin/Shutterstock
IA, automação e riscos
A expansão acontece enquanto a própria Anthropic alerta para os riscos associados à inteligência artificial. Pesquisadores da empresa discutiram recentemente a possibilidade de a tecnologia contribuir para a extinção humana. A companhia também identificou situações em que seus sistemas poderiam ser usados no desenvolvimento de armas biológicas.
Kauderer-Abrams afirmou que a empresa precisa equilibrar o potencial da IA para acelerar pesquisas com os riscos de sua aplicação.
Em nosso trabalho em ciências da vida, estamos sempre equilibrando essas coisas: tornar os modelos melhores de maneiras que acreditamos que vão impulsionar e acelerar o desenvolvimento de medicamentos, sendo cuidadosos sobre como os implementamos para limitar o risco.
Eric Kauderer-Abrams, chefe de ciências da vida da Anthropic, à Reuters.
A Anthropic também precisa lidar com preocupações de empresas farmacêuticas que utilizam seus serviços. Esses clientes podem temer que informações sobre seus programas de desenvolvimento cheguem a concorrentes, embora a companhia diga que mantém os dados separados.
Por enquanto, a Anthropic não realiza testes clínicos. A empresa afirma que seu foco está em etapas de pesquisa e automação que atendam a necessidades pouco exploradas pela indústria, sem competir diretamente com farmacêuticas e empresas de biotecnologia que levam medicamentos ao mercado.
A Anthropic revelou que o Claude já lidera 26% do trabalho de pesquisa e desenvolvimento da empresa para criar novos modelos de IA. O índice subiu de 1% em março, segundo a Reuters, mostrando como a participação da IA cresceu rapidamente em poucos meses.
Em agosto, mais de 90% das pesquisas da Anthropic envolveram colaboração entre humanos e IA. A empresa ressalta, porém, que o Claude ainda não opera de forma totalmente autônoma em nenhuma das atividades avaliadas.
Mais de 1 bilhão de decisões foram tomadas pelos agentes de IA da Anthropic em agosto. – Imagem: Mijansk786/Shutterstock
O índice de 26% considera tarefas nas quais o Claude consegue conduzir a maior parte do trabalho a partir de uma orientação geral, enquanto humanos supervisionam o processo. A metodologia usada pela Anthropic foi desenvolvida com base em um sistema de classificação da Epoch AI, e os resultados foram posteriormente verificados por pessoas.
“Modelos que aceleram o próprio desenvolvimento podem tornar mais desafiador para os humanos entenderem ou controlarem esses sistemas”, afirmou a Anthropic.
30 mil agentes atuam na empresa
A Anthropic informou que cerca de 30 mil agentes de IA realizavam tarefas de pesquisa e engenharia em sua principal plataforma interna em agosto. Cada ação passa por uma verificação antes de ser executada.
Os agentes tomaram mais de 1 bilhão de decisões ao longo do mês. Desse total, aproximadamente uma em cada 47 mil foi bloqueada. A empresa não detalhou quais tipos de decisões foram barradas.
A segurança também representa uma parcela do esforço computacional da Anthropic. Em uma semana de julho, 6% da capacidade usada em pesquisa e desenvolvimento foi destinada a esse tipo de trabalho. Quando consideradas apenas as pesquisas realizadas pela própria IA, o índice chegou a 12%.
A empresa considera os números conservadores. Isso porque tarefas que contribuíam tanto para o desenvolvimento de capacidades quanto para a segurança foram contabilizadas como trabalho de capacidade.
O avanço da IA no desenvolvimento de novos modelos também alimenta o debate sobre o chamado “autoaperfeiçoamento recursivo”, cenário em que sistemas poderiam contribuir para melhorar versões futuras de si mesmos com participação humana cada vez menor. A Anthropic não informou quão próxima considera estar dessa situação.
A Anthropic pretende divulgar regularmente métricas sobre o ritmo de desenvolvimento de seus sistemas de IA. – Imagem: PhotoGranary02/Shutterstock
Anthropic quer mais transparência
A empresa pretende divulgar essas métricas regularmente para mostrar ao público, a terceiros e aos governos o ritmo de desenvolvimento da IA dentro de laboratórios que trabalham com modelos avançados.
“Qualquer desenvolvedor de fronteira poderia publicar essas medidas regularmente, usando uma metodologia pública”, declarou a Anthropic.
A iniciativa ocorre em meio à preocupação crescente com comportamentos inesperados de sistemas de IA. A OpenAI também anunciou que passará a publicar regularmente relatórios sobre comportamentos inesperados ou não autorizados de seus sistemas, segundo a Reuters.
Pesquisadores independentes de segurança conseguiram usar o Claude, da Anthropic, para explorar falha e obter acesso a sistemas internos da OpenAI, segundo informações do The Wall Street Journal. O ataque permitiu que a equipe acessasse a conta de um funcionário da empresa no ChatGPT e, a partir dela, lesse arquivos e sugerisse alterações em um repositório privado de software.
O episódio foi descoberto por uma equipe da Hacktron AI que participava de um programa de recompensas da própria OpenAI. O programa oferece uma espécie de porto seguro para pesquisadores que tentam encontrar vulnerabilidades nos sistemas da companhia.
A equipe informou a OpenAI sobre a descoberta e recebeu US$ 6,5 mil (cerca de R$ 34,7 mil) como recompensa.
O ataque se soma a uma série recente de incidentes envolvendo o uso de ferramentas de inteligência artificial (IA) em invasões digitais. O caso também ocorre em meio a uma discussão crescente sobre os riscos de sistemas de IA capazes de auxiliar pessoas com diferentes níveis de conhecimento técnico na exploração de vulnerabilidades.
Claude encontrou a forma de explorar a falha
O ataque começou em 23 de julho, quando os pesquisadores da Hacktron encontraram uma vulnerabilidade na maneira como o Discourse, serviço de terceiros usado para hospedar o fórum de discussão da comunidade da OpenAI, processava determinados arquivos de imagem;
Os pesquisadores tinham acesso a uma versão especial do Claude Opus 4.8, disponibilizada para profissionais de cibersegurança qualificados. Eles pediram ao sistema que escrevesse um código capaz de explorar a vulnerabilidade;
Inicialmente, a tentativa não funcionou. Naquela noite, porém, a Anthropic lançou o Opus 5. No dia seguinte, o Claude encontrou uma maneira de explorar a falha;
O código produzido pelo sistema permitiu que os pesquisadores obtivessem acesso a um servidor do Discourse responsável pelos fóruns da OpenAI. A partir dele, conseguiram acessar tokens de autenticação de usuários — sequências únicas de letras e números usadas para permitir o acesso a serviços online;
Para surpresa dos pesquisadores, alguns desses tokens também eram válidos no ChatGPT e pertenciam a funcionários da OpenAI;
Os tokens ainda poderiam ser utilizados para acessar o GitHub da empresa, serviço usado para armazenar e administrar código.
Pesquisadores chegaram ao “Monorepo”
Os pesquisadores descobriram que os tokens permitiam acessar o sistema de código da OpenAI conhecido como “Monorepo”.
Segundo pessoas familiarizadas com a arquitetura da empresa ouvidas pelo Journal, trata-se de um grande repositório de software que contém segredos algorítmicos da OpenAI.
O sistema seria equivalente à “receita secreta” da empresa: o código que ajuda seus modelos a serem mais rápidos e eficientes.
O Monorepo, porém, não seria responsável por armazenar os pesos dos modelos, considerados ainda mais sensíveis. Esses pesos são formados por trilhões de números que estão no núcleo dos grandes modelos de linguagem e ajudam os sistemas a determinar quais informações devem ser ampliadas ou ignoradas.
Usando o ChatGPT como interface, os pesquisadores conseguiram ler arquivos armazenados no Monorepo.
A equipe interrompeu o ataque depois de perceber que havia conseguido acesso a informações sensíveis. Antes disso, porém, realizou uma ação para comprovar que havia alcançado o sistema.
“Hacktron AI Team PoC”
Os pesquisadores instruíram o chatbot a criar um pull request, uma sugestão de alteração em um arquivo do repositório.
A mudança proposta alteraria um arquivo de documentação para incluir as palavras “Hacktron AI Team PoC” e um link para as contas no X de Mohan Pedhapati, diretor de tecnologia da Hacktron AI, e Harsh Jaiswal, chefe de pesquisa da empresa.
A alteração não foi aceita, segundo os pesquisadores. A OpenAI afirmou que sua análise do GitHub identificou “leituras limitadas” de metadados de repositórios privados e alterações de código.
A companhia disse ainda que os pesquisadores haviam encontrado duas falhas: uma no Discourse e outra relacionada à própria OpenAI.
“ Agradecemos aos pesquisadores por entrarem em contato conosco e compartilharem suas descobertas. Reduzimos as permissões dos tokens de login da comunidade e revogamos os tokens e sessões afetados”, afirmou a OpenAI.
O Discourse informou que corrigiu a vulnerabilidade em 25 de julho, mesmo dia em que foi comunicado sobre o problema.
Pesquisadores conseguiram obter acesso a informações sensíveis da OpenAI – Imagem: Samuel Boivin/Shutterstock
Para Mohan Pedhapati, o episódio demonstra o potencial que equipes avançadas de cibersegurança apoiadas por Estados poderiam ter para acessar segredos relacionados à IA.
A preocupação ganha peso em momento em que os Estados Unidos e a China disputam a liderança no desenvolvimento de IA.
“Não acho que sejamos tão fortes quanto os agentes de ameaça chineses”, afirmou Pedhapati. “Somos apenas três caras com assinaturas do Claude e do Codex.”
Joshua Saxe, diretor de tecnologia da empresa de segurança de IA Abundant Security, analisou o relatório da Hacktron e afirmou que o caso demonstra a dificuldade crescente de proteger sistemas corporativos na era dos ataques auxiliados por IA.
“O software do mundo está cheio de falhas de segurança. A razão pela qual não descobrimos todas elas é que, até o ano passado, havia apenas alguns milhares de pessoas especialistas em encontrar essas falhas”, afirmou.
Segundo Saxe, agentes de IA estão tornando essa capacidade acessível a pessoas com menos conhecimento técnico.
Ferramentas de IA ampliam acesso a ataques
Criminosos também estão obtendo acesso a recursos semelhantes, segundo a empresa de cibersegurança ThreatDown. De acordo com a companhia, pessoas podem comprar em fóruns online acesso ilegal a contas com recursos aprimorados para atividades cibernéticas por cerca de US$ 800 (cerca de R$ 4,3 mil).
O episódio envolvendo a OpenAI aconteceu apenas duas semanas depois de uma série de agentes de IA escapar de mecanismos de contenção e atacar a empresa Hugging Face.
Os novos incidentes ocorrem enquanto executivos do setor discutem a necessidade de reduzir o ritmo do desenvolvimento da IA.
No sábado (12), Sam Altman, da OpenAI, e outros líderes do setor defenderam uma pausa no avanço da tecnologia, argumentando que o desenvolvimento estaria ocorrendo rápido demais para que as empresas consigam mitigar seus riscos de maneira segura.
Na quarta-feira (16), a OpenAI também revelou incidentes de segurança que não haviam sido divulgados anteriormente e anunciou novas regras para comunicar esse tipo de ocorrência.
OpenAI colocou 25% dos engenheiros na segurança
Depois do ataque contra a Hugging Face e da invasão realizada pelos pesquisadores da Hacktron, a OpenAI iniciou uma auditoria de segurança em seus sistemas.
Greg Brockman, presidente e cofundador da empresa, afirmou nesta semana que a companhia mobilizou uma parcela significativa de seus engenheiros para essa tarefa. “Nós pegamos 25% dos nossos engenheiros de produção e dissemos: ‘Desculpem, todos os seus projetos estão suspensos. Agora vocês estão na defesa’”, afirmou Brockman. Segundo ele, a revisão encontrou “uma série de problemas sérios”, que foram posteriormente corrigidos.