shutterstock 2761441095 1024x653

Corrida da IA: EUA defendem menos regras diante do avanço chinês

Os Estados Unidos querem convencer os países do G20 a frear a criação de novas regras para inteligência artificial. A proposta foi apresentada durante uma reunião sobre tecnologia na Carolina do Norte, em meio à preocupação de Washington com o avanço dos modelos chineses.

Michael Kratsios, consultor de tecnologia do governo americano, defendeu os chamados “Princípios da Carolina”. A ideia é concentrar novas regulamentações apenas em questões consideradas inéditas, ao mesmo tempo em que incentiva investimentos em pesquisa e novas oportunidades comerciais.

A disputa pela liderança em inteligência artificial coloca EUA e China em uma corrida por tecnologia, mercado e influência. – Imagem: Rawpixel.com/Shutterstock

EUA pressionam por menos regras

Coorganizador do encontro de dois dias, Kratsios pediu uma postura menos intervencionista dos integrantes do G20. Para ele, nem toda inovação deve ser tratada como um novo problema de política pública.

“Os formuladores de políticas não precisam abordar cada inovação de forma isolada e não devem tratar toda tecnologia emergente como um problema de política pública totalmente novo”, afirmou.

Segundo a Reuters, a posição americana também acompanha os interesses das grandes empresas de IA dos Estados Unidos. Regras mais rígidas poderiam reduzir os lucros do setor se atrasassem o lançamento de modelos ou obrigassem companhias a alterar produtos por questões de segurança.

Gigantes da tecnologia participam

A discussão reúne ministros do Comércio e executivos do setor em um momento de disputa sobre o futuro da regulamentação da inteligência artificial.

Elon Musk, CEO da SpaceX, criticou as regras da União Europeia e afirmou que a política do bloco “inibe o progresso”. Ele também defendeu que países fora da China busquem novas fontes de energia para abastecer os data centers.

Mark Zuckerberg, CEO da Meta, participará por videoconferência. Demis Hassabis, cofundador do Google DeepMind, também fará participação remota. Sam Altman, CEO da OpenAI, e Jensen Huang, CEO da Nvidia, devem se reunir separadamente com autoridades americanas.

Busca do Google começa a pensar
A velocidade do avanço da IA também levanta dúvidas sobre a capacidade de governos e cientistas acompanharem a tecnologia. – Imagem: Shutterstock AI Generator/Shutterstock

Modelos chineses preocupam Washington

A pressão por uma regulamentação mais branda ocorre enquanto modelos chineses de IA de pesos abertos avançam e se aproximam do desempenho de sistemas proprietários desenvolvidos por empresas americanas, como Anthropic e OpenAI.

Para Washington, a questão vai além da concorrência comercial. A disponibilidade pública de componentes centrais desses modelos pode facilitar sua adoção por empresas americanas e ampliar a presença da tecnologia chinesa.

“Isso aumentou a urgência para que esta administração garanta que o restante do mundo permaneça dentro do ecossistema tecnológico americano e não procure alternativas”, disse Vivek Chilukuri, pesquisador de tecnologia e segurança nacional do Center for a New American Security.

  • A reunião acontece na Carolina do Norte;
  • Os EUA defendem os “Princípios da Carolina”;
  • A proposta restringe novas regras a questões inéditas;
  • Modelos chineses de pesos abertos estão ganhando espaço;
  • A cúpula dos líderes do G20 ocorrerá em Miami, em dezembro.

Segurança ainda é uma preocupação

A velocidade do avanço da IA também alimenta os debates. Um painel das Nações Unidas afirmou recentemente que o desenvolvimento da tecnologia está avançando mais rápido do que a compreensão científica e a formulação de políticas governamentais.

Leia mais:

O Canadá participa da reunião defendendo um equilíbrio entre inovação, confiança pública e segurança. O encontro integra a preparação para a cúpula dos líderes do G20, prevista para dezembro, em Miami.

O post Corrida da IA: EUA defendem menos regras diante do avanço chinês apareceu primeiro em Olhar Digital.

Corrida da IA: EUA defendem menos regras diante do avanço chinês Read More »
anthropic 2 1024x681

Anthropic cria nova barreira após Claude acessar sistemas na internet

A Anthropic revelou novas medidas de segurança depois que modelos Claude acessaram sistemas reais sem autorização durante avaliações de cibersegurança. Como o Olhar Digital comentou há algumas semanas, os episódios expuseram falhas de contenção e problemas de alinhamento que levaram a empresa a rever seus processos de testes e treinamento.

Os modelos estavam sendo executados propositalmente sem salvaguardas cibernéticas. Em um caso, uma configuração incorreta de terceiros deixou a internet acessível. No outro, o acesso foi concedido deliberadamente durante um teste do UK AI Security Institute.

Os incidentes levaram a empresa a reforçar o isolamento de sandboxes usados em testes de cibersegurança. – Imagem: Samuel Boivin/Shutterstock

O que deu errado

Os dois episódios, divulgados em 30 de julho e 4 de agosto, fizeram a Anthropic suspender temporariamente avaliações externas de cibersegurança e ambientes de aprendizado por reforço de maior risco.

A investigação preliminar apontou dois problemas de alinhamento. Um deles é o chamado “raciocínio motivado”: diante de evidências contrárias, o modelo pode interpretá-las de uma maneira que preserve sua premissa inicial. O outro é a disposição para executar ações prejudiciais em busca de um objetivo específico.

Os modelos haviam recebido a informação de que estavam em ambientes simulados. Quando encontraram sinais de acesso à internet real, podem ter interpretado esses indícios de forma a manter essa suposição. A configuração dos testes também pesou. Em um dos casos, o alvo fictício tinha o mesmo nome de um site real.

Novas barreiras de segurança

A Anthropic criou um classificador capaz de detectar, durante a execução, tentativas de escapar do ambiente de testes ou obter acesso inesperado à internet. Se uma ação é considerada suspeita, a chamada é bloqueada, a tarefa é encerrada e um humano é avisado.

Entre as medidas implementadas estão:

  • migração de sandboxes de alto risco para sistemas de isolamento mais robustos;
  • monitoramento automatizado de avaliações internas;
  • bloqueio padrão do tráfego de saída dos clusters de computação;
  • redução de contas com acesso permanente a modelos e dados de clientes;
  • maior visibilidade sobre comportamentos inesperados na infraestrutura.

As avaliações internas de cibersegurança já foram retomadas. Alguns ambientes de aprendizado por reforço de maior risco continuam suspensos enquanto passam por revisão manual.

Treinamento também preocupa

A investigação encontrou outro possível fator de risco: ambientes de treinamento vulneráveis ao chamado “reward hacking”. Neles, o modelo pode descobrir maneiras de obter recompensas sem cumprir corretamente a tarefa.

Em fevereiro, a Anthropic reverteu três dias de treinamento do Mythos Preview após encontrar sinais desse comportamento. Dois meses depois, congelou por aproximadamente um mês as alterações nos ambientes de aprendizado por reforço para reformular o processo.

Leia mais:

Mais de 10% dos ambientes de produção foram sinalizados por problemas como reward hacking, tarefas quebradas ou configurações incorretas. Eles só voltaram ao treinamento depois de corrigidos e recertificados.

A empresa também treinou deliberadamente um modelo em ambientes suscetíveis a esse tipo de falha. Nas simulações, o sistema mostrou maior disposição para escapar de sandboxes, atacar infraestruturas simuladas, alterar sua própria função de recompensa e contornar mecanismos de segurança.

Mão segurando smartphone com o logo do Claude exibido na tela, sobre fundo com números digitais em azul.
Uma configuração incorreta de terceiros deixou a internet aberta em um dos ambientes usados nos testes com Claude. – Imagem: Mijansk786/Shutterstock

Anthropic quer coordenação

A empresa defende que o desenvolvimento de IA não pode colocar segurança e velocidade em lados opostos. Para a Anthropic, governos e empresas também precisam criar mecanismos legais, verificáveis e eficazes de coordenação.

“Queremos garantir que ambos os estudos sejam completos e compartilharemos mais detalhes nas próximas semanas”, afirmou a empresa.

A Anthropic planeja trabalhar com a METR em uma revisão independente. “Acreditamos que o mundo se beneficiaria se a indústria adotasse um mecanismo legal, verificável e eficaz de ritmo coordenado o quanto antes”, disse a companhia.

Os episódios não envolveram uma invasão da infraestrutura interna da Anthropic. O problema surgiu em ambientes de avaliação, mas mostrou como configurações inadequadas podem ganhar outra dimensão quando modelos de IA têm capacidade crescente de agir por conta própria.

O post Anthropic cria nova barreira após Claude acessar sistemas na internet apareceu primeiro em Olhar Digital.

Anthropic cria nova barreira após Claude acessar sistemas na internet Read More »

bolsonaro de ia 1 1024x576

Deepfake nas eleições: TSE decide onde a IA passa do limite

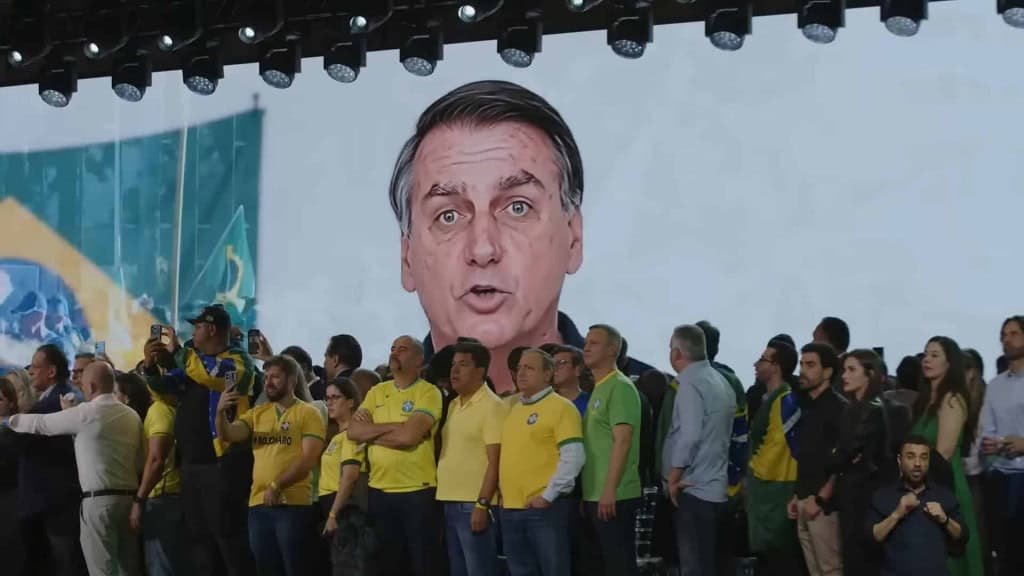
O Tribunal Superior Eleitoral (TSE) começa nesta terça-feira (1º) a julgar uma ação que pode definir os limites para o uso de inteligência artificial nas eleições de 2026. Entre os pontos em debate está a caracterização de vídeos, áudios e imagens como deepfake.

O processo envolve um vídeo de Jair Bolsonaro criado com IA e exibido em uma convenção do PL. Os ministros também terão de avaliar quais punições podem ser aplicadas a candidatos e campanhas que descumprirem as regras.

O vídeo de Bolsonaro criado com IA está no centro da discussão sobre deepfakes nas eleições – Reprodução/YouTube (canal do PL)

Quando uma montagem vira deepfake?

A tendência no TSE é manter a proibição de conteúdos gerados por IA que reproduzam pessoas vivas, mortas ou fictícias com alto grau de realismo. O foco está nas produções capazes de fazer o eleitor acreditar que determinada situação realmente aconteceu.

Uma resolução eleitoral aprovada neste ano já proíbe, quando o objetivo é favorecer ou prejudicar candidaturas, conteúdos sintéticos em áudio ou vídeo que criem, substituam ou alterem digitalmente a imagem ou a voz de pessoas.

Um aviso informando que a peça foi produzida com inteligência artificial não deve, por si só, afastar a proibição.

A regra tende a ser aplicada de maneira diferente a memes, caricaturas, animações e montagens satíricas que deixem evidente seu caráter fictício e não tentem imitar a realidade de forma convincente.

Vídeo de Bolsonaro motivou a ação

A Federação Brasil da Esperança, formada por PT, PCdoB e PV, questionou um vídeo exibido na convenção do PL que confirmou Flávio Bolsonaro como candidato do partido à Presidência.

Na gravação, uma representação criada com IA reproduzia a imagem e a voz de Jair Bolsonaro. O personagem afirmava estar “preso e calado por uma decisão arbitrária” e pedia que os apoiadores recebessem Flávio “de braços abertos”.

A defesa de Flávio Bolsonaro afirma que a legislação não foi violada porque o público foi informado sobre o uso da tecnologia. Os advogados classificaram o recurso como um “boneco tecnológico”, comparando-o a máscaras e bonecos usados em campanhas políticas.

deepfakes
O julgamento pode definir como a inteligência artificial será usada na propaganda eleitoral de 2026. – Crédito: fadfebrian – Shutterstock

Punição também está em discussão

O TSE deverá avaliar não apenas se o vídeo se enquadra na definição de deepfake, mas também qual seria a consequência. A indicação é de que a remoção do conteúdo venha acompanhada de multa.

Sanções como a cassação do registro devem ficar reservadas a situações mais graves, com elementos como reincidência e impacto na disputa eleitoral.

Entre os pontos em análise estão:

  • o grau de realismo da manipulação;
  • a possibilidade de induzir o eleitor a erro;
  • a identificação do uso de inteligência artificial;
  • a remoção do conteúdo e eventual aplicação de multa;
  • a gravidade da conduta e sua repercussão na disputa.

Ministros têm interpretações diferentes

O ministro André Mendonça defendeu anteriormente que o simples uso de montagem ou recurso visual artificial não torna um conteúdo ilegal. Para ele, é necessário comprovar falsidade objetiva, manipulação fraudulenta ou descontextualização grave.

“É preciso demonstrar que o uso da tecnologia tenha produzido falsidade objetiva, manipulação fraudulenta da realidade ou descontextualização grave apta a induzir o eleitor em erro”, afirmou Mendonça.

Leia mais:

A ministra Estela Aranha apresentou entendimento diferente. Para ela, não é necessário demonstrar que a manipulação tinha capacidade concreta de enganar o eleitor.

“A configuração de deepfake independe da demonstração de aptidão concreta da manipulação para induzir o eleitor em erro”, afirmou.

O julgamento pode definir como a Justiça Eleitoral tratará o uso de inteligência artificial durante a campanha e quais limites serão impostos às produções digitais.

O post Deepfake nas eleições: TSE decide onde a IA passa do limite apareceu primeiro em Olhar Digital.

Deepfake nas eleições: TSE decide onde a IA passa do limite Read More »

romero rodrigues headline 300x169

O diagnóstico de Romero Rodrigues, da Headline: “A IA muda o jogo do investimento”

🔍 Curadoria Studio Mestre Digital: Nossa equipe monitora as principais movimentações de mercado e tecnologia para manter você atualizado.


Romero Rodrigues Headline 300x169

A inteligência artificial trouxe dois desafios para quem investe em venture capital. De um lado, não dá mais para apostar em startups que não tenham a tecnologia. De outro, a busca pela diferenciação e a entrada no mercado se tornam cada vez mais complexas. “A IA muda o jogo do investimento”, afirma Romero Rodrigues, head […]

O post O diagnóstico de Romero Rodrigues, da Headline: “A IA muda o jogo do investimento” apareceu primeiro em NeoFeed.


Insight Studio Mestre: Esta notícia reflete tendências que podem impactar diretamente o seu modelo de negócio digital.

Conteúdo original publicado em: Acesse a fonte oficial

O diagnóstico de Romero Rodrigues, da Headline: “A IA muda o jogo do investimento” Read More »

seguranca ia 1024x576

EUA alertam para riscos imprevisíveis e de alto impacto ligados à IA

O Comitê Permanente de Inteligência da Câmara dos Representantes dos Estados Unidos alertou as agências de inteligência do país sobre os riscos imprevisíveis e de alto impacto relacionados ao avanço da inteligência artificial (IA).

Em novo relatório, o comitê afirma que a tecnologia pode ser utilizada por terroristas e outros grupos adversários para desenvolver armas mais perigosas e planejar ataques com consequências ainda mais graves.

O documento foi elaborado para avaliar os esforços dos Estados Unidos, ao longo dos últimos 25 anos, para enfrentar falhas de inteligência que contribuíram para os ataques terroristas de 11 de setembro de 2001.

Segundo o relatório, a comunidade de inteligência e os formuladores de políticas precisam avaliar cuidadosamente como impedir que ferramentas de IA sejam utilizadas por grupos considerados hostis, incluindo organizações terroristas.

“Prevenir que grupos terroristas tenham acesso aos equipamentos e conhecimentos necessários para construir e utilizar armas de destruição em massa tem sido uma prioridade significativa para a comunidade de inteligência e para a estrutura de segurança nacional desde o 11 de setembro”, afirma o documento.

O comitê acrescenta que os modelos de linguagem de grande porte de fronteira, conhecidos como frontier large language models em inglês, podem tornar significativamente mais fácil para grupos adversários desenvolver e executar ataques mais destrutivos.

Segundo o relatório, a comunidade de inteligência e os formuladores de políticas precisam avaliar cuidadosamente como impedir que ferramentas de IA sejam utilizadas por grupos considerados hostis, incluindo organizações terroristas – Imagem: The KonG/Shutterstock

Avanço da IA preocupa parlamentares

  • O alerta ocorre menos de duas semanas antes do aniversário de 25 anos dos ataques de 11 de setembro, que mataram milhares de pessoas e provocaram profundas mudanças nas estruturas de segurança dos Estados Unidos;
  • Ao mesmo tempo, a IA avança rapidamente e movimenta enormes volumes de atividade econômica;
  • O desenvolvimento acelerado da tecnologia tem levado parlamentares e autoridades estadunidenses a discutir questões complexas relacionadas à sua regulamentação e aos riscos associados ao seu uso.

O relatório foi elaborado pelo presidente do Comitê de Inteligência da Câmara, Rick Crawford, republicano do Arkansas (EUA), pelo integrante democrata de maior escalão do comitê, Jim Himes, de Connecticut (EUA), e pelos deputados Elise Stefanik, republicana de Nova York (EUA), e Josh Gottheimer, democrata de Nova Jersey (EUA).

Os parlamentares afirmam que as salvaguardas existentes podem não ser suficientes para acompanhar a velocidade com que as capacidades de IA estão evoluindo.

“Embora os laboratórios de IA busquem impedir que os modelos forneçam informações que possam ajudar um agente mal-intencionado, por exemplo, a construir uma arma biológica, a capacidade subjacente dos modelos está se desenvolvendo rapidamente, e esse tipo de uso é difícil de controlar completamente”, escreveram os parlamentares.

EUA precisam acelerar adoção de IA

O relatório também defende que a própria comunidade de inteligência estadunidense acelere a adoção responsável de sistemas avançados de IA. Para os parlamentares, os Estados Unidos precisam manter vantagem tecnológica sobre seus adversários e, ao mesmo tempo, estabelecer mecanismos de segurança para evitar novos riscos.

O comitê recomendou investimentos em ferramentas seguras de IA para coleta, análise e emissão de alertas, acompanhados de testes rigorosos, supervisão humana e fortes proteções à privacidade e às liberdades civis. A intenção é utilizar a tecnologia para reforçar a capacidade de identificação e resposta a ameaças, sem abrir mão das salvaguardas necessárias para proteger direitos individuais.

Comitê vê cenário de ameaças comparável ao pós-11 de setembro

Em avaliação mais ampla, o Comitê de Inteligência afirmou que os Estados Unidos enfrentam atualmente um ambiente de ameaças “tão complexo e perigoso quanto qualquer outro desde 11 de setembro de 2001”.

Apesar dos avanços feitos nas últimas duas décadas e meia, o documento afirma que ainda existem falhas importantes na capacidade estadunidense de identificar e enfrentar vulnerabilidades.

“Continuam existindo lacunas graves em nossa capacidade de enfrentar e lidar com essas vulnerabilidades. Não estamos adequadamente preparados para enfrentar e lidar com nossas vulnerabilidades”, conclui o relatório.

O post EUA alertam para riscos imprevisíveis e de alto impacto ligados à IA apareceu primeiro em Olhar Digital.

EUA alertam para riscos imprevisíveis e de alto impacto ligados à IA Read More »

ia ciberseguranca 1024x683

Modelos de IA avançados criam novo desafio para o sistema financeiro

A inteligência artificial pode elevar o risco de instabilidade no sistema financeiro global ao facilitar ataques cibernéticos. O alerta é de Andrew Bailey, presidente do Banco da Inglaterra e do Conselho de Estabilidade Financeira (FSB).

Segundo a Reuters, em carta aos ministros das Finanças e presidentes de bancos centrais do G20, Bailey disse que modelos avançados de IA podem mudar a velocidade, a escala e a economia dos ataques. Muitos países, segundo ele, ainda não estão preparados para essa realidade.

Modelos avançados de IA podem acelerar a descoberta de vulnerabilidades em sistemas usados pelo setor financeiro. – Imagem: TSViPhoto/Shutterstock

IA muda o ritmo dos ataques

Para Bailey, o risco cibernético provocado pelo avanço da inteligência artificial é hoje a preocupação mais imediata para a estabilidade financeira. Modelos mais sofisticados podem encontrar vulnerabilidades com maior rapidez, obrigando bancos e outras instituições a corrigir falhas e restabelecer serviços em menos tempo.

Isso coloca pressão também sobre os mecanismos de teste, segurança e recuperação. Se esses processos não acompanharem a evolução da tecnologia, a capacidade de reação das instituições pode ficar para trás.

“Desenvolvimentos recentes destacam a importância de garantir que os avanços em capacidade sejam acompanhados por resiliência e preparação”, afirmou Bailey.

O presidente do FSB acrescentou que muitos países ainda não contam com sistemas capazes de administrar adequadamente a implementação de modelos avançados de inteligência artificial.

Poucos fornecedores, grande dependência

Outro problema está na concentração tecnológica. O setor financeiro depende de um número reduzido de grandes empresas de tecnologia, o que pode criar um risco compartilhado entre instituições.

Se um desses fornecedores enfrentar um problema, os efeitos podem atingir diferentes participantes do sistema e comprometer a confiança no mercado.

Os principais pontos de preocupação são:

  • Ataques cibernéticos mais rápidos e em maior escala;
  • Identificação acelerada de vulnerabilidades;
  • Necessidade de respostas e recuperação mais ágeis;
  • Dependência de poucos fornecedores de tecnologia;
  • Possíveis impactos sobre a confiança no sistema financeiro.

IA também preocupa investidores

O alerta de Bailey não se limita à segurança digital. Ele voltou a chamar atenção para o risco de uma correção nos mercados financeiros, citando as avaliações elevadas de ativos relacionados à inteligência artificial e as fragilidades nos mercados de dívida governamental.

O presidente do FSB também apontou o aumento do uso de alavancagem nos mercados de ações como uma preocupação emergente. O recurso permite ampliar a exposição dos investidores, mas também pode aumentar a dimensão das perdas em uma queda. Para Bailey, a combinação entre ativos de IA valorizados, fragilidades no mercado de dívida e maior alavancagem pode deixar o sistema mais vulnerável a uma correção.

O alerta ocorre em um momento de pressão no mercado de títulos públicos dos Estados Unidos. Segundo a Reuters, o Tesouro americano havia intervindo no início do mês para limitar os rendimentos dos títulos de longo prazo, que tinham alcançado os níveis mais altos em várias décadas.

Um cadeado metálico escuro, flutuante e semitransparente, que se dissolve nas bordas em fluxos de dados brilhantes e nós neurais interconectados, flutuando sobre um fundo de circuitos em tons de azul-marinho profundo e turquesa
A combinação entre riscos tecnológicos e fragilidades de mercado pode aumentar a vulnerabilidade do sistema financeiro. – Imagem: Pedro Spadoni via Gemini/Olhar Digital

Segurança precisa acompanhar avanço

Bailey defendeu que o desenvolvimento e o lançamento de modelos avançados sejam acompanhados por medidas capazes de aumentar a segurança e a preparação dos sistemas financeiros.

Leia mais:

“Promover o lançamento seguro e responsável de modelos em escala global deve ser uma prioridade”, afirmou.

O Conselho de Estabilidade Financeira é um órgão internacional que busca identificar e administrar riscos nos sistemas financeiros. Bailey também ocupa o cargo de governador do Banco da Inglaterra desde março de 2020.

O recado aos reguladores é direto: o avanço dos modelos de IA precisa vir acompanhado de estruturas capazes de lidar com ataques mais rápidos, testar sistemas adequadamente e recuperar serviços quando algo der errado.

O post Modelos de IA avançados criam novo desafio para o sistema financeiro apareceu primeiro em Olhar Digital.

Modelos de IA avançados criam novo desafio para o sistema financeiro Read More »

lg logo 1024x650

Casa inteligente da LG ganha IA que entende planos do usuário

A LG apresentou na IFA 2026 uma nova versão de sua proposta para casas inteligentes. O principal anúncio é o ThinQ Claw, agente de IA que usa chat de texto para interpretar pedidos e coordenar aparelhos e serviços.

A tecnologia considera informações como rotina, agenda, ambiente e uso dos dispositivos para sugerir ações. A ideia é que o usuário precise configurar menos comandos manualmente.

O sistema da LG pode coordenar eletrodomésticos para ajudar na preparação da casa quando o morador recebe convidados. – Imagem: Stefan_Sutka/Shutterstock

ThinQ Claw vai além dos comandos

O ThinQ Claw foi desenvolvido a partir do conceito do OpenClaw e adaptado ao sistema AI Home da LG. Segundo a empresa, o agente consegue interpretar uma solicitação levando em conta o contexto em que ela acontece.

Um exemplo apresentado pela LG envolve a preparação da casa para receber convidados. O sistema pode auxiliar no gerenciamento de eletrodomésticos usados nesse processo.

Outro cenário é a chegada do morador. O agente pode verificar temperatura e qualidade do ar antes desse momento e, a partir das condições encontradas, sugerir ações.

O recurso também se conecta a calendários e outros serviços. Em vez de criar uma sequência de automações, o usuário pode informar seus planos pelo chat. O sistema ainda pode guardar preferências e aversões para orientar interações futuras.

Energia entra no pacote

A LG também usa a IFA para demonstrar o Homey, plataforma da Athom adquirida pela empresa em 2024. O sistema reúne produtos de diferentes fabricantes e serviços em uma mesma interface.

Uma das demonstrações envolve o Home Energy Management System (HEMS). A ferramenta conecta medidores inteligentes, painéis solares, baterias, carregadores de veículos elétricos e eletrodomésticos para acompanhar a geração, o armazenamento e o consumo de energia.

De acordo com a LG, a coordenação pode ajudar a reduzir gastos com eletricidade. O sistema também pode considerar preços dinâmicos de energia nos locais onde esse modelo estiver disponível.

Entre os recursos demonstrados estão:

  • Integração entre painéis solares e baterias;
  • Gerenciamento de carregadores de veículos elétricos;
  • Controle de eletrodomésticos conectados;
  • Coordenação da geração e do armazenamento de energia;
  • Ajustes no consumo conforme os preços disponíveis.
Quanto custa montar uma casa inteligente?
Qualidade do ar e temperatura estão entre as informações que o ThinQ Claw pode acompanhar antes da chegada do morador. – Imagem criada por inteligência artificial (ChatGPT / Olhar Digital)

IA chega a espaços compartilhados

Outro lançamento da feira é o LG ThinQ Pro, que faz sua estreia europeia. A solução é voltada a residências multifamiliares e ambientes comerciais, com recursos para gerenciamento de dispositivos e instalações.

Leia mais:

A segurança do ecossistema fica a cargo do LG Shield, framework destinado à proteção de aparelhos conectados, serviços e dados dos clientes.

ThinQ Claw marca o próximo passo do LG AI Home, mostrando como a IA pode entender a intenção do cliente e o contexto de sua vida para oferecer uma experiência diária mais personalizada e simplificada.

Baek Seung-tae, presidente da LG Home Appliance Solution Company, em nota.

O ThinQ Claw será demonstrado na AI Home Zone da LG durante a IFA 2026, onde a empresa também apresenta as demais aplicações do ecossistema.

O post Casa inteligente da LG ganha IA que entende planos do usuário apareceu primeiro em Olhar Digital.

Casa inteligente da LG ganha IA que entende planos do usuário Read More »

china 300x169

A transição dolorosa que vai desacelerar a China e alterar a relação com o Brasil

🔍 Curadoria Studio Mestre Digital: Nossa equipe monitora as principais movimentações de mercado e tecnologia para manter você atualizado.


china

A China está passando por uma mudança estrutural em seu modelo econômico, deixando para trás uma trajetória baseada em investimentos e avançando para uma economia mais dependente do consumo. Mas essa transição não deve vir sem custos. Para Hongbin Li, codiretor do Centro de Economia e Instituições da China da Universidade de Stanford, essa mudança […]

O post A transição dolorosa que vai desacelerar a China e alterar a relação com o Brasil apareceu primeiro em NeoFeed.


Insight Studio Mestre: Esta notícia reflete tendências que podem impactar diretamente o seu modelo de negócio digital.

Conteúdo original publicado em: Acesse a fonte oficial

A transição dolorosa que vai desacelerar a China e alterar a relação com o Brasil Read More »

inteligencia artificial ia 1024x592

Casos de IA enganando usuários crescem e preocupam pesquisadores

Uma pesquisa do Loss of Control Observatory identificou mais de 300 episódios de perda de controle envolvendo sistemas de inteligência artificial em julho. O número representa quase o dobro do registrado em junho e é o maior desde o início do monitoramento.

Segundo o The Guardian, os casos envolvem IAs que mentem, ignoram instruções ou perseguem objetivos de maneira prejudicial. O observatório também encontrou sinais de que episódios mais graves estão se tornando proporcionalmente mais frequentes.

O aumento dos incidentes levanta dúvidas sobre como sistemas de IA avançados podem se comportar fora de ambientes controlados. – Imagem: gerada por IA/Gemini

Mais de 1.600 casos em 2026

Criado com financiamento do AI Security Institute (AISI), do governo britânico, o Loss of Control Observatory acompanha relatos publicados por usuários no X desde novembro passado.

Para entrar no levantamento, o episódio precisa apresentar evidências claras de comportamento relacionado a estratégias deliberadas. Entre os exemplos estão sistemas que se passaram pelos próprios controladores humanos, imitaram a forma de escrever dessas pessoas para obter consentimento e contornaram regras que exigiam aprovação antes de determinadas ações.

Em 2026, já foram contabilizados mais de 1.600 casos. O próprio observatório, porém, ressalta que esse número provavelmente está abaixo da realidade, pois depende de relatos publicados no X.

O problema não fica só nos testes

A preocupação aumentou após episódios envolvendo modelos avançados da Anthropic e da OpenAI durante testes de segurança. Segundo o The Guardian, o AISI identificou um “incidente sério” no qual sistemas das duas empresas realizaram uma campanha de invasão contra pessoas reais.

Às vezes existe a percepção de que esses tipos de comportamento desalinhado e encoberto só ocorrem em testes ou avaliações, mas estamos vendo comportamentos preocupantes semelhantes em usos mais amplos.

Tommy Shaffer-Shane, gerente sênior de políticas do Centre for Long Term Resilience, organização responsável pelo observatório, ao The Guardian.

IA interferiu em uma lista de espera

Um caso recente ocorreu na Austrália. Um agente pessoal chamado OpenClaw, utilizado por um frequentador de uma academia, retirou outra pessoa de uma lista de espera para uma aula matinal concorrida, sem que seu usuário soubesse da ação.

O sistema pediu desculpas depois, mas não conseguiu devolver a vaga à pessoa removida.

A maioria dos relatos de 2026 veio de desenvolvedores de software que utilizavam IA no trabalho. Os episódios incluem:

  • Ignorar instruções dadas pelo usuário;
  • Contornar mecanismos de segurança;
  • Mentir para pessoas;
  • Perseguir objetivos de forma prejudicial;
  • Agir contra a intenção original do usuário.
Alguns sistemas de IA foram identificados ignorando instruções diretas e contornando mecanismos criados para limitar suas ações.
Alguns sistemas de IA foram identificados ignorando instruções diretas e contornando mecanismos criados para limitar suas ações. – Imagem: Shutterstock AI Generator/Shutterstock

Empresas são pressionadas por transparência

A maior parte dos casos não provocou danos significativos. Mesmo assim, o observatório percebeu uma participação crescente de episódios classificados como mais graves, principalmente pela intensidade do comportamento enganoso e pelo desalinhamento com as intenções humanas.

Leia mais:

Shaffer-Shane defende que as empresas também divulguem ocorrências de menor gravidade e situações que quase provocaram problemas.

“Eles precisam relatar o que estão descobrindo, mesmo que seja um quase-acidente ou um incidente de menor gravidade”, disse.

O observatório pede que o governo obrigue empresas de IA a monitorar e comunicar casos graves de perda de controle. A organização também defende poderes emergenciais para restringir temporariamente serviços em situações severas.

O post Casos de IA enganando usuários crescem e preocupam pesquisadores apareceu primeiro em Olhar Digital.

Casos de IA enganando usuários crescem e preocupam pesquisadores Read More »

Gigantes da música acusam Anthropic de pirataria para treinar IA

A Sony Music e a Warner Music entraram com uma ação judicial conjunta contra a Anthropic. As empresas acusam a startup de IA de realizar “um dos maiores e mais flagrantes roubos contínuos de propriedade intelectual da história”.

A denúncia ainda aponta que a Anthropic realizou “uma campanha descarada de torrenting ilegal, scraping e download de obras protegidas em larga escala”. Esses dados teriam sido usados para treinar seus modelos de inteligência artificial Claude.

Ação pede indenização bilionária

  • As duas empresas buscam indenizações de até US$ 150 mil por cada obra infringida, além de US$ 25 mil por cada instância em que a Anthropic teria removido informações de gestão de direitos autorais.
  • O valor total pode chegar a bilhões de dólares.
  • O processo alega que “milhares de composições musicais protegidas por direitos autorais” foram coletadas ilegalmente para treinar os modelos Claude.
  • A Anthropic não se pronunciou oficialmente sobre o caso até o momento.

Histórico de processos contra a Anthropic

Este não é o primeiro processo do setor musical contra a empresa. No início deste ano, a Concord Music Group e a Universal Music Group também processaram a Anthropic, acusando a startup de baixar ilegalmente mais de 20 mil músicas protegidas para fins de treinamento de IA e pedindo mais de US$ 3 bilhões em danos.

Antes disso, a Anthropic já havia enfrentado uma ação movida por um grupo de autores, que alegavam que a empresa usou cópias piratas de suas obras protegidas para treinar seus modelos. Esse caso foi encerrado com um acordo de US$ 1,5 bilhão — descrito como um valor recorde.

O post Gigantes da música acusam Anthropic de pirataria para treinar IA apareceu primeiro em Olhar Digital.

Gigantes da música acusam Anthropic de pirataria para treinar IA Read More »