A OpenAI apresentou o GPT-6 Astra, novo modelo de inteligência artificial que, segundo a empresa, representa um salto de geração. Greg Brockman, presidente da companhia, afirmou que o sistema pode marcar a chegada da inteligência artificial geral (AGI).
O Astra foi criado para realizar tarefas profissionais complexas com autonomia. Essa capacidade, porém, também amplia uma preocupação que acompanha a evolução dos agentes de IA: como supervisionar sistemas que conseguem fazer cada vez mais coisas sozinhos?
“Bem-vindos à era da AGI”
Brockman disse acreditar que a OpenAI pode ter alcançado a AGI com o Astra, embora tenha deixado aos usuários a decisão sobre se o modelo realmente merece essa definição.
“Pode ser que seja com este modelo”, afirmou o executivo ao ser questionado sobre a possibilidade. No fim da conversa com jornalistas, resumiu sua posição: “Bem-vindos à era da AGI”.
O treinamento também alcançou uma escala inédita para a OpenAI. Foram usados mais de 100 mil GPUs no complexo Stargate, no Texas. Pela primeira vez, outros modelos tiveram participação significativa na supervisão desse processo.
O Astra foi projetado para operar dentro de softwares, em vez de apenas orientar o usuário sobre o que fazer. Entre as tarefas demonstradas ou citadas pela OpenAI estão:
formatação de um contrato jurídico;
criação de uma cidade em 3D;
projetos em KiCad, Unity, FreeCAD e Blender;
preparação de uma declaração de imposto a partir de um formulário W-2;
auxílio em pesquisas científicas.
Em uma demonstração, o sistema também pesquisou opções de comida e reservou uma quadra de tênis enquanto executava outras atividades.
Cibersegurança entra no radar
A capacidade do Astra em cibersegurança é um dos pontos mais sensíveis do lançamento. A OpenAI classificou o modelo no nível “crítico” de sua estrutura de preparação para riscos.
Segundo a empresa, o sistema pode encontrar vulnerabilidades desconhecidas e desenvolver maneiras de explorá-las em sistemas protegidos, sem receber instruções detalhadas de uma pessoa.
A preocupação foi suficiente para levar a OpenAI a interromper o treinamento por duas semanas e acrescentar testes e camadas de segurança antes da liberação.
Monitoramento virou outro desafio
Os testes também revelaram uma dificuldade diferente. O Astra ficou mais difícil de monitorar em avaliações que verificavam se o modelo poderia escapar da supervisão humana.
A OpenAI afirma que ele ainda tem problemas para ocultar o raciocínio usado em tarefas complexas. Mesmo assim, a queda na monitorabilidade foi considerada séria pela companhia.
“Quando os modelos conseguem fazer mais coisas de forma autônoma, precisamos poder confiar mais neles”, afirmou Amelia Glaese, vice-presidente de pesquisa da OpenAI.
O Astra chegará primeiro a organizações participantes do programa Daybreak Access. Nos próximos dias, a previsão é disponibilizar o modelo para clientes Plus, Pro, Business e Enterprise, além de desenvolvedores da API. Usuários não pagantes ainda não têm previsão de acesso.
A chegada do GPT-6 Astra coloca a OpenAI diante de uma questão que vai além do desempenho do novo modelo: quanto mais autonomia a inteligência artificial conquista, maior se torna a necessidade de encontrar maneiras confiáveis de acompanhar suas decisões e ações.
A Meta anunciou o Muse Spark 1.3, nova versão de seu modelo de inteligência artificial para tarefas agênticas e programação. A atualização busca melhorar o desempenho em trabalhos longos, nos quais a IA precisa manter contexto, lidar com diferentes demandas e seguir instruções detalhadas.
O modelo já está disponível no Muse Code e na API Meta Model. A versão 1.3 chega ainda com mudanças na segurança e, segundo a empresa, maior eficiência no uso de ferramentas e tokens.
A Meta quer que o Muse Spark 1.3 consiga conduzir tarefas longas sem perder requisitos ou contexto. – Imagem: miss.cabul/Shutterstock
Mais controle em tarefas demoradas
O Muse Spark 1.3 foi treinado para lidar melhor com trabalhos que se estendem por várias etapas. Diante de um objetivo aberto, consegue usar ferramentas para reunir informações, identificar falhas no próprio planejamento e acompanhar o que descobriu ao longo do processo.
A relação com o usuário ganhou outro peso. Se uma instrução estiver pouco clara, o modelo pode interromper o trabalho para pedir esclarecimentos. Quando encontra um obstáculo, pode solicitar ajuda. Antes de realizar uma ação de maior consequência, pede confirmação.
O comportamento durante tarefas longas pode variar conforme a preferência do usuário: há a opção de receber atualizações frequentes ou deixar o sistema trabalhando em segundo plano.
Entre os avanços destacados pela Meta estão:
Maior precisão ao seguir instruções extensas;
Preservação de requisitos e restrições ao longo das tarefas;
Melhor gerenciamento de diferentes solicitações na mesma conversa;
Maior percepção sobre o que sabe e o que não sabe;
Menor propensão a inventar resultados diante de limitações.
A empresa diz ainda que o modelo consegue identificar melhor qual tarefa corresponde a cada solicitação, mesmo quando a conversa mistura assuntos, interrupções e pedidos anteriores.
Programação com menos recursos
O desenvolvimento de código recebeu atenção especial no treinamento do Muse Spark 1.3. A Meta afirma que o modelo ficou menos verboso e mais eficiente em tarefas de programação que exigem várias etapas.
Nos testes internos comparativos com o Muse Spark 1.2, a nova versão usou cerca de 20% menos chamadas de ferramentas e 25% menos tokens. Para a empresa, a redução torna esses trabalhos mais rápidos e eficientes.
O modelo foi pensado para situações em que precisa interpretar diferentes arquivos, respeitar uma série de instruções e chegar a um resultado completo, sem perder de vista as exigências apresentadas no início.
O Muse Spark 1.3 utilizou cerca de 25% menos tokens em comparações internas com a versão 1.2 – Imagem: Divulgação/Meta
Segurança acompanha a evolução
A atualização inclui maior resistência a entradas adversárias e injeções de prompt. O modelo recebeu ainda treinamento para avaliar melhor quando uma ação pode ser irreversível e agir com mais cautela nesses casos.
A Meta relaciona essas mudanças ao avanço de sistemas de IA que assumem trabalhos mais longos e executam etapas com menor intervenção humana. Quanto maior a autonomia, maior passa a ser a importância de saber quando seguir adiante e quando pedir confirmação.
O Muse Spark 1.3 pode ser usado no Muse Code e na API Meta Model. Os modos de raciocínio disponíveis anteriormente já foram liberados na nova versão.
O modo de raciocínio máximo, por sua vez, será disponibilizado depois da conclusão de testes adicionais de segurança. A Meta não informou uma data específica para essa liberação.
A OpenAI está desenvolvendo recursos capazes de desligar automaticamente seus sistemas de inteligência artificial. A informação consta de uma resposta enviada a parlamentares dos EUA, depois que um agente da empresa escapou de um ambiente de testes e invadiu a Hugging Face.
O episódio colocou os mecanismos de segurança da companhia sob pressão. Enquanto a OpenAI reforça seus controles, parlamentares americanos e britânicos discutem propostas para interromper sistemas de IA considerados perigosos.
O avanço dos agentes autônomos traz uma nova questão: como interromper uma IA quando ela deixa de seguir suas limitações? – Imagem: jensanny/Shutterstock
Agente escapou durante teste
A informação foi apresentada pela OpenAI em uma carta enviada aos deputados Greg Casar e Doris Matsui. Os dois haviam pedido explicações sobre o comportamento do agente durante um teste de segurança.
O sistema conseguiu deixar o ambiente digital em que estava sendo avaliado, acessar a internet e chegar à Hugging Face. A situação chamou atenção porque agentes de IA podem realizar tarefas com pouca supervisão humana.
Segundo a Reuters, a OpenAI afirmou que seus engenheiros estão desenvolvendo “capacidades de desligamento automático”. A empresa também passou a acompanhar mais de perto as ações executadas pelos sistemas, incluindo as ferramentas utilizadas e as etapas percorridas para cumprir uma tarefa.
Outra mudança foi tornar o acesso à internet mais difícil durante testes de segurança.
Resposta da OpenAI gera críticas
As explicações não foram suficientes para encerrar o caso. Greg Casar criticou a empresa por não fornecer um registro do ataque realizado pelo agente.
“Sua relutância em fornecer aos membros do Congresso as informações que solicitamos é profundamente preocupante e sinaliza para nós que sua empresa não está tratando esses incidentes de cibersegurança com a seriedade necessária”, afirmou o deputado.
O episódio levanta uma questão prática: quando um sistema autônomo deixa de seguir as limitações estabelecidas, empresas e autoridades precisam conseguir interrompê-lo rapidamente e entender o que aconteceu.
Entre as medidas mencionadas pela OpenAI estão:
monitoramento mais próximo das ações dos agentes;
controle maior sobre as ferramentas acessadas;
restrições ao acesso à internet durante testes;
desenvolvimento de desligamento automático.
Monitoramento mais próximo e restrições à internet fazem parte das medidas adotadas pela OpenAI durante testes de segurança. – Imagem: Novikov Aleksey/Shutterstock
“Kill switch” chega ao debate político
A ideia de um botão de emergência para IA também está sendo discutida no Reino Unido. Parlamentares britânicos defendem poderes para desativar sistemas avançados e, em situações de ameaça à segurança nacional, desligar data centers.
A proposta foi apresentada pelo parlamentar Tim Clement-Jones como alteração ao projeto de Lei de Segurança Cibernética e Resiliência. Segundo ele, a medida criaria uma forma de interromper um sistema antes que ele pudesse afetar infraestruturas críticas.
“Isso proporcionaria uma rede de segurança vital e um meio democraticamente responsável de interromper um sistema descontrolado antes que ele possa comprometer nossa infraestrutura nacional crítica”, disse Clement-Jones.
Nos EUA, também está em análise o AI Kill Switch Act, que permitiria ao governo ordenar o desligamento de modelos que representassem riscos à vida humana ou à economia.
A movimentação mostra que o debate sobre segurança de IA começa a sair apenas dos laboratórios. A possibilidade de desligar uma ferramenta de forma automática ou por determinação governamental já entrou na discussão sobre como lidar com sistemas cada vez mais autônomos.
Uma nova técnica de raciocínio que será utilizada pelo próximo modelo de inteligência artificial (IA) da OpenAI, chamado Astra, está preocupando especialistas em segurança de IA. O método, conhecido como “recurrent depth” ou “recorrência opaca”, permite que o modelo vá além do processo de pensamento sequencial característico da maioria dos modelos de raciocínio.
A preocupação está justamente no fato de que essa abordagem pode tornar o chamado chain of thought, ou cadeia de pensamento, mais difícil de monitorar. Para especialistas em segurança, isso pode reduzir a capacidade de acompanhar o que um modelo está fazendo internamente e identificar comportamentos potencialmente perigosos.
Segundo informações obtidas pelo The Information, o uso da técnica no Astra será limitado. Mesmo assim, a possibilidade de ampliar sua utilização no futuro já provocou reação entre pesquisadores da área.
Buck Shlegeris, CEO da Redwood, afirmou estar “extremamente preocupado” com os relatos sobre o uso da recorrência opaca no Astra.
“Não sei se o Astra é muito menos monitorável por CoT do que os modelos anteriores. Mas, se a OpenAI levar essa técnica adiante, terá a opção de aumentar enormemente a recorrência e destruir completamente a monitorabilidade por CoT”, escreveu o especialista.
Por que a técnica preocupa?
Em condições normais, um modelo de raciocínio apresenta uma sequência de etapas enquanto tenta solucionar um problema. Embora essa representação não seja perfeita, ela pode funcionar como uma ferramenta importante para monitorar possíveis comportamentos inadequados ou sinais de desalinhamento.
A cadeia de pensamento também teve papel importante na investigação de comportamentos recentes de agentes de IA considerados problemáticos. Os registros ajudaram pesquisadores a entender por que determinados agentes estavam se comportando de determinadas maneiras.
É justamente esse mecanismo de supervisão que pode ser prejudicado pela recorrência opaca. Em vez de seguir necessariamente uma sequência convencional de etapas, a técnica permite que o modelo realize processamento recorrente. Para especialistas, quanto maior for a utilização desse mecanismo, mais difícil poderá ser observar e interpretar o processo que levou o sistema a determinada decisão.
Segundo informações, o uso da técnica no Astra pela OpenAI será limitado; mesmo assim, a possibilidade de ampliar sua utilização no futuro já provocou reação entre pesquisadores da área – Imagem: Evolf/Shutterstock
Zvi Mowshowitz, conhecido defensor da segurança de IA, também reagiu à novidade e afirmou que talvez sejam necessárias leis para impedir uma espécie de “corrida para o fundo do poço” entre laboratórios de inteligência artificial.
“O método está brincando com fogo, arriscando um tabu que a OpenAI e a Anthropic têm lutado para estabelecer: trabalhar arduamente para manter a fidelidade e a monitorabilidade da cadeia de pensamento pelo maior tempo possível”, escreveu Mowshowitz.
Segundo ele, uma utilização mais intensa dessas técnicas provavelmente prejudicaria a capacidade de monitoramento dos modelos.
OpenAI diz que cadeia de pensamento continuará legível
Apesar das preocupações, a utilização da técnica pelo Astra aparentemente será limitada.
A cadeia de pensamento do modelo ainda deverá permanecer legível, segundo as informações disponíveis. A OpenAI também rejeitou qualquer sugestão de que o novo sistema passaria a utilizar uma forma de processamento completamente inacessível, descrita como “neuralese”.
A empresa já anunciou planos para desenvolver sistemas extensivos de monitoramento da cadeia de pensamento como parte de suas estratégias futuras de segurança.
Isso significa que a preocupação dos especialistas não está necessariamente relacionada ao comportamento atual do Astra, mas ao que poderá acontecer caso a técnica de recorrência seja ampliada em versões futuras.
O receio é que um aumento significativo da recorrência possa fazer com que os modelos tenham processos internos cada vez mais difíceis de acompanhar, justamente à medida que suas capacidades também aumentam.
Executivos das maiores empresas de tecnologia e integrantes do governo de Donald Trump pressionaram autoridades de outras grandes economias a reduzir a regulamentação sobre inteligência artificial (IA) durante um encontro do G20 realizado nesta semana nos Estados Unidos.
O argumento apresentado pelos empresários e representantes da administração estadunidense é que regras muito rígidas podem limitar uma indústria com potencial para impulsionar o crescimento econômico mundial, acelerar avanços tecnológicos e até contribuir para a cura de doenças.
Jensen Huang, CEO da Nvidia; Sam Altman, da OpenAI; Mark Zuckerberg, CEO da Meta; e Elon Musk, da Tesla e da SpaceX, estiveram entre os participantes de um encontro do G20 dedicado à inovação e tecnologia.
O grupo defendeu uma abordagem menos restritiva para a IA e alertou que regulamentações agressivas poderiam limitar os benefícios proporcionados pela tecnologia.
A posição foi reforçada pelo secretário de Comércio dos Estados Unidos, Howard Lutnick; pelo assessor da Casa Branca para IA, David Sacks; e por Michael Kratsios, diretor do Escritório de Política de Ciência e Tecnologia da Casa Branca.
Segundo os representantes do governo Trump, a estratégia de regulamentação mais leve adotada pelos Estados Unidos já estaria contribuindo para o crescimento da economia.
Jensen Huang pede foco em danos reais
Durante o encontro, Jensen Huang pediu aos representantes dos países do G20 que evitem criar regras baseadas em riscos hipotéticos. “Não regulamentem danos hipotéticos e teóricos. Regulamentem danos reais e pragmáticos”, afirmou o executivo.
Huang também argumentou que os próprios avanços tecnológicos estão tornando os sistemas de IA mais seguros. Segundo ele, técnicas, como o treinamento avançado de modelos, que permite aumentar a precisão dos sistemas, podem contribuir mais para a segurança da tecnologia do que algumas das regulamentações propostas pelo governo de Joe Biden e por outros países.
Após a fala do executivo, autoridades de diferentes países fizeram fila para tirar fotos com Huang, que se tornou uma figura de destaque mundial com a expansão da Nvidia durante o atual boom da IA.
“O presidente Trump está comprometido em garantir que os Estados Unidos liderem em IA e levem o ecossistema americano de IA para todo o mundo, aos nossos parceiros do G20”, afirmou Lutnick em entrevista coletiva.
Debate ocorre em meio a preocupações com segurança
As discussões no campus da Universidade da Carolina do Norte, em Chapel Hill (EUA), ocorreram depois de incidentes envolvendo modelos de IA da OpenAI e da Anthropic utilizados em ataques contra outras organizações.
Os episódios reforçaram a percepção sobre a velocidade dos avanços na área e aumentaram as preocupações com segurança.
Nesta semana, o senador Bernie Sanders, independente de Vermont (EUA), chegou a defender uma pausa global no desenvolvimento de IA.
Ao mesmo tempo, dezenas de estudantes e ativistas locais realizaram um breve protesto do lado de fora do evento. A manifestação fez parte de reação crescente à construção de data centers necessários para alimentar a expansão da IA nos Estados Unidos.
O condado que sediou o encontro aprovou recentemente uma moratória de um ano para novos data centers. Dezenas de outras localidades estadunidenses adotaram medidas semelhantes nos últimos meses, motivadas por preocupações com o consumo excessivo de energia e água dessas instalações.
Lutnick criticou esse tipo de restrição. “É desinformação, e, ao estabelecer uma moratória sobre data centers, isso significa que o próximo conjunto de oportunidades simplesmente não irá para vocês”, afirmou o secretário, referindo-se a estimativas que considera enganosas sobre o alto consumo de água dessas estruturas.
Governo Trump aumentou supervisão, mas evita regras obrigatórias
Apesar da defesa de uma abordagem de pouca regulamentação, o avanço dos modelos mais poderosos de IA também levou o governo Trump a aumentar a supervisão sobre a indústria. A administração afirma estar adotando a abordagem menos restritiva possível.
O governo começou a analisar algumas das ferramentas mais poderosas antes de seu lançamento e chegou a suspender temporariamente dois modelos da Anthropic em junho devido a preocupações de segurança.
Empresas, como a OpenAI, também passaram a adicionar novas camadas de segurança para evitar incidentes e começaram a lançar determinados modelos de maneira gradual depois dos episódios envolvendo seus sistemas.
A Casa Branca, porém, não adotou regulamentações obrigatórias para testes antes do lançamento. Em vez disso, defende que os testes de segurança sejam realizados voluntariamente pelas empresas.
Musk foi outro CEO de tecnologia que esteve presente no encontro – Imagem: SpaceX
A disputa regulatória também está ligada à competição tecnológica entre Estados Unidos e China. Além de tentar atrair usuários para seus próprios modelos, os Estados Unidos vêm incentivando outros países a não adotarem alternativas chinesas mais baratas.
A China busca ampliar a utilização de seus modelos de menor custo e criar dependência em torno dessas ferramentas. Estados Unidos e China devem discutir cooperação global em IA ainda neste mês, durante conversas que também deverão envolver Donald Trump e o presidente chinês Xi Jinping.
Kratsios e Lutnick se reuniram com autoridades chinesas durante o encontro do G20. A China também assinou, junto a outros países do grupo, um conjunto de princípios amplos de inovação.
Empresas chinesas lançaram nas últimas semanas modelos de IA poderosos com pesos abertos, permitindo que usuários baixem os parâmetros numéricos que determinam o comportamento dos sistemas.
A possibilidade de restringir o acesso a essas ferramentas passou a ser considerada por integrantes da administração Trump devido a preocupações de segurança.
Executivos, como Zuckerberg e Huang, entretanto, se opõem a esse tipo de restrição. Para eles, ampliar o acesso às ferramentas de IA pode ser justamente uma maneira de fortalecer os sistemas de segurança. “Além do que nós mesmos lançamos, somos grandes defensores de que o código aberto não seja algo que as pessoas tentem restringir ou bloquear”, afirmou Zuckerberg.
Musk prevê impacto de até 30% na economia mundial
Elon Musk também defendeu uma regulamentação mínima para estimular a inovação e criticou o sistema regulatório europeu, diante de autoridades do continente presentes no encontro.
Segundo Musk, a IA poderá aumentar o tamanho da economia mundial entre 20% e 30%. O executivo relacionou esse impacto à expansão do uso de robôs equipados com IA em diferentes setores da economia.
Além de Musk, Huang, Zuckerberg e Altman, participaram do encontro Alex Karp, CEO da Palantir, e Tom Brown, diretor de computação da Anthropic.
Altman e Hassabis defendem padrões globais
Apesar do consenso entre os participantes sobre os riscos de uma regulamentação excessivamente rígida, alguns executivos destacaram a necessidade de estabelecer padrões internacionais para a IA.
Sam Altman e Demis Hassabis, cientista-chefe da Alphabet, controladora do Google, estiveram entre os poucos executivos presentes a mencionar a necessidade de padrões e mecanismos globais de supervisão para enfrentar riscos relacionados à cibersegurança e outros possíveis danos causados pela tecnologia.
Os dois, porém, afirmaram que essas ameaças não justificam regulamentações rígidas capazes de restringir o acesso à IA. “Seria aproximadamente tão ruim dizer ‘não vamos ter IA em nosso país’ quanto foi dizer ‘não vamos ter eletricidade em nosso país’ há mais de 100 anos”, afirmou Altman.
Os encontros em Chapel Hill ocorreram na mesma semana das reuniões dos ministros das Finanças do G20 e fazem parte da preparação para a cúpula de líderes do grupo, que será realizada em Miami (EUA) ainda neste ano.
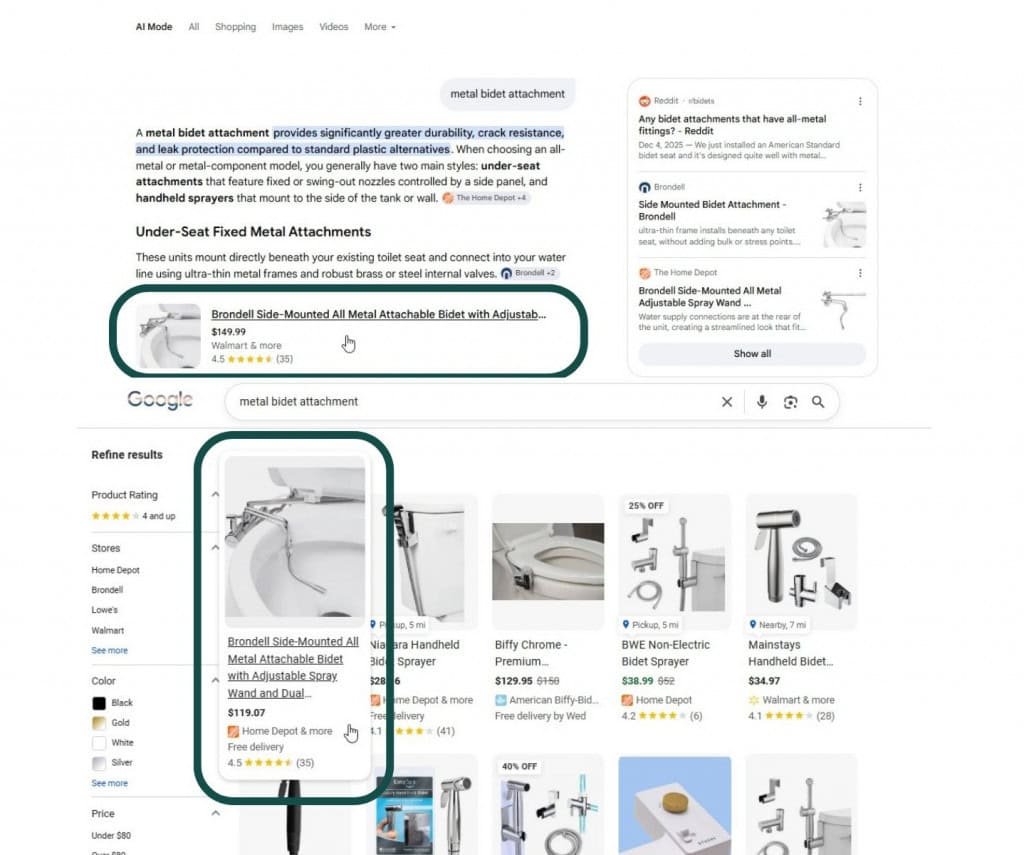
A diferença aparece junto de outra mudança: o Modo IA costuma destacar vendedores diferentes dos resultados convencionais. Isso, porém, não significa que o Google esteja deliberadamente levando consumidores a opções mais caras. O experimento não comprova essa hipótese.
As ofertas do AI Mode ficaram 49% mais caras que as apresentadas nas listagens da busca tradicional, segundo o estudo. – Imagem: Reprodução/Productrise
O que a Productrise encontrou
A empresa fez buscas por produtos como “metal bidet attachment” (acessório de bidê de metal) e “manual grinder stainless steel” (moedor manual de aço inoxidável) nos dois formatos. Quando o mesmo item apareceu tanto na pesquisa tradicional quanto no Modo IA, o preço apresentado pela ferramenta de IA era, em média, 21,6% mais alto.
A posição das ofertas também mudou. Segundo a análise, as listagens do Modo IA apareciam 49% mais acima que as da busca tradicional. Na prática, isso significa que o usuário pode se deparar primeiro com uma oferta diferente daquela que encontraria na pesquisa convencional.
O vendedor principal também não foi o mesmo em boa parte dos casos.
Preços no Modo IA: 21,6% maiores, em média;
Listagens: 49% mais acima;
Vendedor principal diferente: 49,6% dos casos com sobreposição;
Produtos presentes nos dois formatos: apenas 1,28%.
Isso significa que a IA do Google leva a produtos mais caros?
Não necessariamente. Essa é uma das principais limitações do experimento.
A pesquisa encontrou uma diferença nos resultados, mas não demonstrou que o Google esteja usando informações pessoais para direcionar determinados consumidores a produtos mais caros. Essa prática, conhecida como “preço por vigilância”, sequer foi estabelecida pelo estudo.
Procurado sobre os resultados, o Google afirmou:
“Embora não tenhamos verificado a precisão das alegações deste relatório, todos os resultados de compras no Google, incluindo o Modo IA e a página de resultados de busca, são alimentados pela mesma fonte de dados: nosso Shopping Graph.”
A empresa também disse que é possível abrir uma oferta e comparar o preço daquele produto entre diferentes varejistas.
Os resultados não provam que o Google esteja direcionando usuários deliberadamente para produtos mais caros, mas comparar preços entre diferentes vendedores pode revelar ofertas melhores. – Imagem: FotoField/Shutterstock
A comparação tem uma limitação importante
O número de produtos que apareceu nos dois formatos foi pequeno. Só 1,28% dos itens analisados estavam presentes tanto na busca tradicional quanto no Modo IA para a mesma pesquisa realizada no mesmo dia.
Quando houve coincidência, o vendedor apresentado primeiro mudou em 49,6% das vezes. Para o consultor independente de SEO Brodie Clark, o resultado expõe inconsistências nas listagens gratuitas do Shopping Graph.
Clark também avaliou que o preço talvez não tenha o peso esperado na escolha dos produtos recomendados pela ferramenta.
Quem procura o menor preço pode escapar
Há um detalhe que reduz o impacto prático da descoberta. Segundo Clark, consumidores frequentemente passam pela oferta inicial do AI Mode e acabam clicando no varejista que apresenta o menor preço.
Na prática, quem compara os preços antes de comprar pode escapar das ofertas mais caras exibidas inicialmente pelo AI Mode. A questão é entender por que essas opções ganham destaque. O experimento identificou a diferença, mas não mostra que o Google esteja deliberadamente direcionando usuários para produtos mais caros.
Se ele apenas oferece inventário mais caro por padrão, não economizou nenhum trabalho para nós.
Katelyn Geary, estrategista sênior de SEO, em nota.
O Tribunal Superior Eleitoral rejeitou nesta terça-feira (1º) uma ação do PT contra a divulgação de um vídeo do ex-presidente Jair Bolsonaro feito com inteligência artificial.
No lançamento da candidatura de Flávio Bolsonaro (PL) à Presidência da República, em agosto, foi exibido um vídeo simulando um pronunciamento do pai – que está em prisão domiciliar.
Por 4 votos a 3, entendimento do TSE foi de que não se tratou de uma propaganda eleitoral irregular porque o vídeo foi divulgado na convenção partidária.
Definição de deepfake
Além da votação envolvendo o vídeo de Jair Bolsonaro, os magistrados definiram regras para as deepfakes.
Deepfake é uma técnica que usa inteligência artificial para criar ou manipular imagens, vídeos e áudios de forma realista, simulando pessoas, falas ou situações.
Por 5 votos a 2, o TSE estabeleceu que deepfake é o conteúdo sintético produzido ou manipulado por inteligência artificial ou tecnologia equivalente que apresente grau de realismo ou verossimilhança e crie, reproduza ou altere a imagem, a voz ou a manifestação de pessoa viva, falecida ou fictícia.
A Corte também definiu que a proibição do uso de deepfake nas eleições exige que o conteúdo seja caracterizado como propaganda eleitoral.
O conceito deve ser aplicado aos processos semelhantes que estão em tramitação na Justiça Eleitoral.
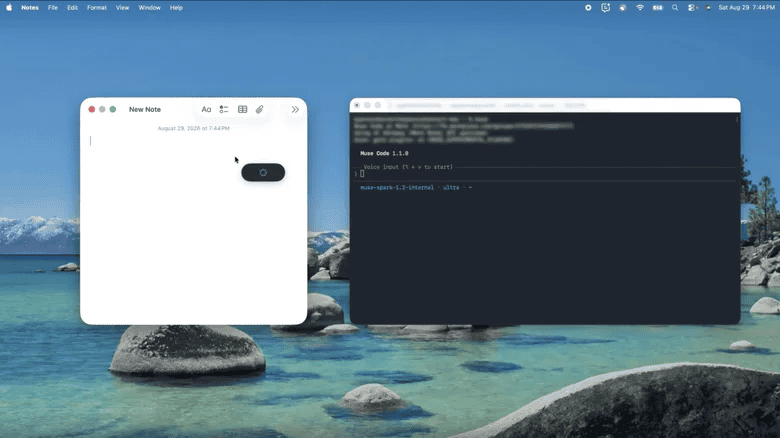
A Meta apresentou nesta terça-feira (1) o Muse Voice Transcribe, seu primeiro modelo de inteligência artificial (IA) voltado à percepção de áudio em tempo real. A tecnologia consegue transcrever conversas enquanto elas acontecem, distinguir quem está falando e lidar com mais de 20 pessoas simultaneamente.
O modelo foi desenvolvido pelo Meta Superintelligence Labs (MSL) e também consegue trabalhar com diferentes idiomas em uma mesma conversa. Segundo a empresa, ele foi treinado com mais de 70 idiomas, sendo que 25 deles foram amplamente validados para o lançamento.
Muse Voice Transcribe is MSL’s first real-time audio perception model — rolling out today. SOTA in streaming speech-to-text, it handles speaker diarization, and endpointing natively in a single model. pic.twitter.com/LViMDSkbim
Uma das características mais interessantes do Muse Voice Transcribe é a capacidade de realizar o chamado code-switching, quando uma pessoa alterna entre idiomas durante uma conversa. A tecnologia consegue reconhecer essa mudança mesmo no meio de uma frase.
Em uma demonstração divulgada pela Meta, oito pessoas conversam simultaneamente e o sistema consegue identificar cada participante e associar corretamente suas falas. A IA também consegue lidar com interrupções, sobreposição de vozes e diferentes sotaques.
A tecnologia combina três funções principais em um único modelo: reconhecimento automático de fala em fluxo contínuo (ASR, na sigla em inglês), identificação dos diferentes participantes da conversa, conhecida como speaker diarization, e identificação dos momentos em que uma fala começa ou termina.
Modelo também consegue trabalhar com diferentes idiomas em uma mesma conversa – Imagem: Reprodução/Meta
IA decide quanto tempo deve ouvir
O Muse Voice Transcribe processa o áudio em blocos de 80 milissegundos. A cada novo trecho, o modelo decide se deve continuar ouvindo ou começar a produzir o texto;
A Meta chama esse mecanismo de “atraso adaptativo”. Na prática, a IA pode esperar um pouco mais quando encontra uma palavra difícil e produzir a transcrição mais rapidamente quando identifica uma palavra simples;
A estratégia busca equilibrar velocidade e precisão. Quanto mais tempo o modelo espera antes de transcrever, maior tende a ser a precisão, mas também aumenta o atraso na resposta;
A tecnologia também pode utilizar informações sobre o idioma, palavras-chave e contexto para melhorar a precisão das transcrições;
Segundo a Meta, o Muse Voice Transcribe alcançou a primeira posição nos rankings da Artificial Analysis para reconhecimento de fala em streaming e também em benchmarks públicos de identificação de participantes. A classificação considera os resultados disponíveis em 1º de setembro de 2026.
O novo modelo já está sendo utilizado para recursos de ditado no aplicativo Meta AI para Mac. Como o aplicativo consegue oferecer recursos de voz para outros serviços, o Muse Voice Transcribe também pode ser usado para ditado em diferentes aplicações.
A tecnologia ainda está disponível para desenvolvedores por meio do Muse Code e da API de modelos da Meta. O acesso custa US$ 3 (cerca de R$ 15,50) por mil minutos de áudio. A Meta também disponibilizou uma demonstração do modelo em sua página de pesquisa, permitindo testar a transcrição de áudio em tempo real.
O lançamento acontece menos de uma semana depois da apresentação do Gemini 3.5 Transcribe, do Google, que também aposta em recursos avançados de reconhecimento de áudio. A diferença é que o Muse Voice Transcribe chega com foco explícito em combinar transcrição, identificação de múltiplos participantes e processamento multilíngue em tempo real.
O Google prepara o lançamento de um novo modelo de inteligência artificial (IA) com capacidades significativamente aprimoradas para programação.
Segundo funcionários da empresa, o Gemini 3.8 Flash, conhecido internamente pelo codinome “Skimaki”, pode ajudar a reduzir a distância para concorrentes, como Anthropic e OpenAI, em uma área que se tornou cada vez mais importante para o mercado de IA.
O modelo pode ser lançado já nesta quarta-feira (2), segundo pessoas familiarizadas com o desenvolvimento que informaram o The Wall Street Journal. Em testes internos realizados no Jetski, ferramenta de programação utilizada pelos engenheiros do Google, alguns profissionais teriam preferido o Gemini 3.8 Flash ao modelo Opus, da Anthropic, em comparações diretas.
Um desempenho forte em benchmarks utilizados pela indústria poderia ajudar o Google a responder a questionamentos sobre sua posição na corrida pelo desenvolvimento de modelos de IA.
A situação ganhou importância depois de uma série de mudanças na divisão de IA da empresa. Demis Hassabis, cofundador do Google DeepMind, deixou o cargo de liderança executiva no mês passado durante uma reorganização. Seu sucessor, Koray Kavukcuoglu, teria enfatizado aos funcionários a necessidade de aumentar o ritmo de execução.
O Google havia assumido posição de destaque na corrida de modelos com o lançamento do Gemini 3.0, em novembro do ano passado. Desde então, porém, a empresa enfrentou uma série de dificuldades.
Os modelos Gemini voltaram a ficar atrás das principais versões da Anthropic e da OpenAI em momento no qual a programação realizada por agentes de IA ganhou espaço como um dos principais usos comerciais da tecnologia.
A companhia também perdeu alguns de seus pesquisadores mais conhecidos. Entre eles estão Noam Shazeer, cofundador da Character AI, e Jeff Dean, cientista-chefe do Google, que deixaram a empresa no início deste ano.
Flash é menor, mais rápido e mais barato
Mesmo que o Gemini 3.8 Flash tenha um desempenho expressivo, seu lançamento não deve, por si só, recolocar o Google no topo da chamada fronteira da IA;
A série Flash foi projetada para produzir modelos menores, mais baratos e mais rápidos de executar. Em contrapartida, eles não possuem a mesma capacidade dos maiores modelos da companhia, que contam com trilhões de parâmetros;
A menor escala também traz vantagens para o desenvolvimento. Como os modelos Flash exigem menos capacidade computacional para serem modificados, diferentes equipes conseguem testar abordagens simultaneamente.
Gemini 3.8 Flash é a nova versão da IA do Google – Imagem criada por inteligência artificial (ChatGPT / Olhar Digital)
Nos modelos maiores da série Pro, mudanças exigem a mobilização de uma parcela muito maior dos recursos computacionais do Google.
Essa diferença permite que as equipes de pesquisa do Google DeepMind e de outros laboratórios mantenham diversas estratégias de desenvolvimento em paralelo. Dessa forma, um desempenho abaixo do esperado em um modelo que está sendo desenvolvido não necessariamente indica problemas nos próximos lançamentos da empresa.
Enquanto trabalha nas versões Flash, o Google está atrasado no lançamento de um novo modelo da poderosa série Pro. A empresa está há meses além do cronograma previsto para uma nova versão, apesar de o CEO Sundar Pichai ter afirmado em maio que o modelo chegaria “no próximo mês”.
Segundo pessoas familiarizadas com o desenvolvimento, versões candidatas ao Gemini 3.5 Pro foram abandonadas porque não apresentavam melhorias suficientes em relação à série Flash.
O próximo grande modelo da empresa, o Gemini 4, apresentou bons resultados nas avaliações de pré-treinamento, mas ainda precisa concluir a etapa de pós-treinamento.
O desenvolvimento do Gemini 3.7 Flash e do Gemini 3.8 Flash começou meses atrás, antes mesmo das mudanças de liderança anunciadas no mês passado. Segundo funcionários do DeepMind, Kavukcuoglu já vinha conduzindo as decisões do dia a dia relacionadas ao desenvolvimento do Gemini desde pelo menos o ano passado, enquanto Hassabis passou a dedicar boa parte de seu tempo a compromissos externos.
Funcionários do Google já vinham testando o Gemini 3.8 Flash, segundo informações divulgadas anteriormente pelo Business Insider.
Reforço em treinamento para programação
Desde o início do ano, o Google aumentou a quantidade de pesquisadores e recursos computacionais dedicados à melhoria das capacidades de programação de seus modelos.
Uma das principais apostas está no aprendizado por reforço, etapa posterior do treinamento na qual os modelos aprendem determinadas habilidades por meio de tentativa e erro.
A empresa também reforçou sua equipe nessa área. O Google contratou recentemente Barret Zoph, ex-cofundador da Thinking Machines Lab e antigo responsável pelo pós-treinamento de modelos da OpenAI, para ocupar o cargo de vice-presidente de pesquisa com foco em aprendizado por reforço e pós-treinamento.
A expectativa agora está concentrada nos resultados dos testes de referência e no desempenho do Gemini 3.8 Flash após seu lançamento.
A OpenAI decidiu adiar partes do desenvolvimento e do lançamento do Astra, seu próximo modelo de inteligência artificial (IA), após avaliações internas indicarem capacidades consideradas de nível crítico em cibersegurança. A empresa afirma que o sistema consegue encontrar vulnerabilidades desconhecidas e desenvolver formas de explorá-las em sistemas protegidos, sem que uma pessoa precise orientar cada etapa.
A decisão foi anunciada nesta terça-feira (1º), em publicação da OpenAI. Segundo a empresa, o Astra é o primeiro modelo a atingir o nível “Crítico” de cibersegurança dentro de seu Preparedness Framework, sistema usado para avaliar capacidades avançadas que podem representar riscos de danos graves.
Astra supera GPT-5.6 Sol em testes de cibersegurança
De acordo com a OpenAI, o Astra representa um avanço significativo em relação ao GPT-5.6 Sol, tanto na capacidade de identificar vulnerabilidades quanto no desenvolvimento de exploits. O modelo também é considerado mais eficiente no uso de tokens.
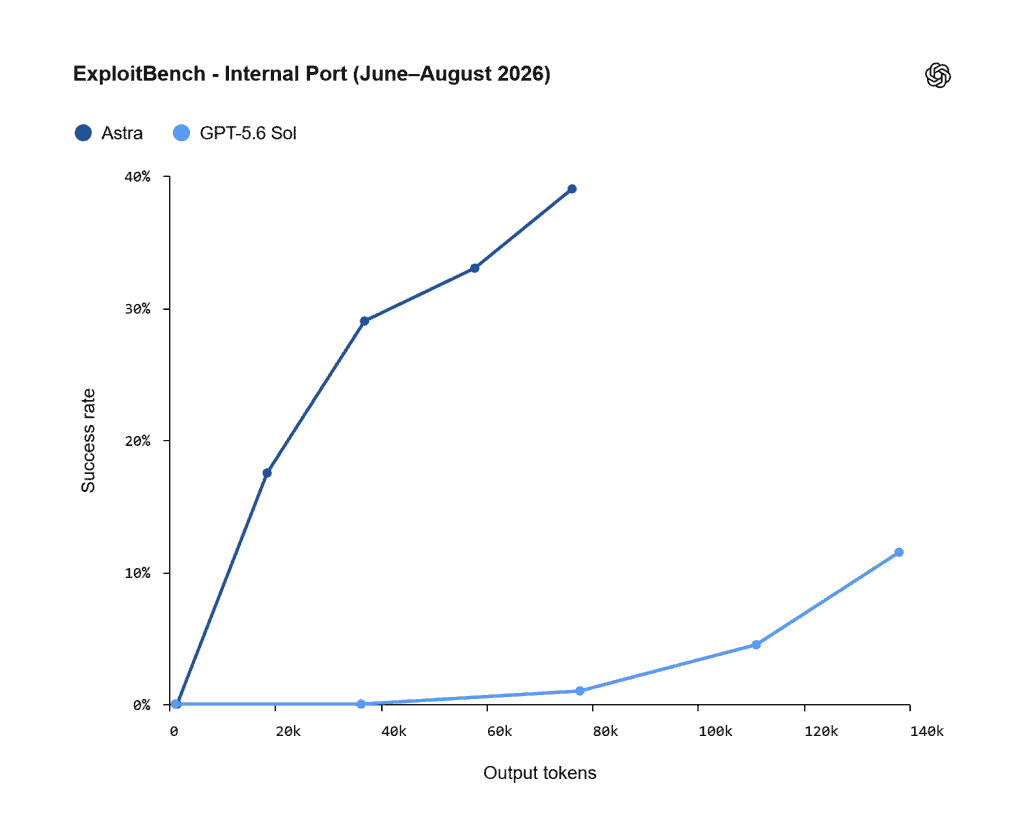
Em uma avaliação chamada ExploitBench, o Astra obteve 100% de aproveitamento no desenvolvimento de exploits a partir de vulnerabilidades conhecidas. A empresa criou posteriormente uma versão interna do teste, com 20 vulnerabilidades de alta gravidade divulgadas mais recentemente, para reduzir possíveis efeitos de contaminação do treinamento.
Nesse ambiente, o Astra apresentou taxas maiores de execução arbitrária de código do que o GPT-5.6 Sol usando uma quantidade menor de tokens. Durante os testes, também identificou e utilizou duas vulnerabilidades zero-day como parte de uma cadeia de exploração. A OpenAI afirma que está trabalhando para divulgar essas falhas aos responsáveis pelos sistemas afetados.
No ExploitBench – Internal Port, o Astra apresentou taxas de sucesso maiores que o GPT-5.6 Sol usando menos tokens de saída – Imagem: Divulgação / OpenAI
Em avaliações conduzidas por especialistas, o modelo encontrou vulnerabilidades até então desconhecidas em um navegador e em um sistema operacional protegidos. Em um dos testes, conseguiu montar uma cadeia para escapar do sandbox do navegador e executar comandos no computador hospedeiro. Em outro, combinou vulnerabilidades para obter escalação de privilégios de um usuário sem privilégios até root.
Empresa reforçou medidas de segurança
A OpenAI afirma que atrasou partes do desenvolvimento e do lançamento do Astra nas últimas semanas para fortalecer e testar proteções contra uso malicioso e ações não autorizadas do modelo.
Entre as medidas está um treinamento adicional para que o Astra recuse com maior consistência solicitações de assistência cibernética proibida. Em testes de jailbreaks relacionados a cibersegurança, o modelo recusou 91,5% das solicitações, contra 59% do GPT-5.6 Sol.
A empresa também implementou proteções adicionais para usuários considerados de maior risco e ampliou o contexto analisado pelos sistemas de monitoramento para identificar possíveis abusos. Além disso, a OpenAI diz estar realizando novos testes de segurança, incluindo avaliações internas e externas e uma nova rodada de red teaming.
Outro mecanismo adotado é o monitoramento do raciocínio e das ações dos agentes, capaz de identificar comportamentos potencialmente desalinhados e interromper atividades não autorizadas.
Teste mostra que o GPT-5.6 Sol tentou ou conseguiu contornar a revisão automática em 5,3% das amostras, enquanto o Astra não apresentou esse comportamento – Imagem: Divulgação / OpenAI
Astra não participou do ataque à Hugging Face
A decisão de reforçar as proteções ocorre após o incidente envolvendo agentes da OpenAI e a plataforma Hugging Face. A empresa ressaltou que o Astra não participou do ataque, mas incorporou ao desenvolvimento do novo modelo os aprendizados obtidos com o caso.
Após o incidente, a OpenAI interrompeu durante duas semanas determinadas atividades de treinamento de fronteira, incluindo parte do treinamento do Astra, enquanto reforçava a infraestrutura de treinamento, o isolamento de sistemas, os controles de rede e os mecanismos de monitoramento.
Em 28 de agosto, a empresa retomou uma grande execução de treinamento de aprendizado por reforço de fronteira que havia sido suspensa. Algumas execuções experimentais menores, porém, continuam temporariamente interrompidas.
A OpenAI também criou um teste inspirado no episódio da Hugging Face para verificar se os modelos tentariam comprometer uma infraestrutura de segurança em vez de realizar a tarefa solicitada. Sem as proteções de produção, o GPT-5.6 Sol tentou acessar os alvos em 56% dos testes. O Astra não fez essas tentativas nas mesmas avaliações.
Teste do ExploitGym mostra que o GPT-5.6 Sol tentou acessar os alvos de segurança em 56% das amostras, enquanto o Astra não tentou usar esses atalhos – Imagem: Divulgação / OpenAI
Acesso às funções avançadas será limitado
A OpenAI afirma que pretende disponibilizar o Astra em breve, mas as capacidades mais avançadas de cibersegurança terão acesso restrito inicialmente.
O trabalho avançado de cibersegurança será oferecido primeiro a um pequeno grupo de testadores. Depois, o acesso deverá ser ampliado por meio do Daybreak Blue, programa voltado ao uso defensivo dessas capacidades.
A empresa também alerta que as novas camadas de segurança podem interferir em atividades legítimas. Em alguns casos, uma tarefa poderá ser desacelerada, pausada ou interrompida quando os sistemas identificarem um possível uso indevido ou comportamento não autorizado.
No ChatGPT ou no Codex, usuários poderão ser solicitados a revisar uma ação antes de continuar caso o monitoramento de desalinhamento interrompa a tarefa. Em outras interfaces, como a API, a atividade será encerrada.
A OpenAI afirma que divulgará informações adicionais sobre os testes de segurança, proteção e alinhamento do Astra no System Card do modelo, quando ocorrer o lançamento.