inteligência artificial

Auto Added by WPeMatico

google gemini logo 1024x576

Google prepara nova IA para recuperar terreno e enfrentar Anthropic e OpenAI na programação

O Google prepara o lançamento de um novo modelo de inteligência artificial (IA) com capacidades significativamente aprimoradas para programação.

Segundo funcionários da empresa, o Gemini 3.8 Flash, conhecido internamente pelo codinome “Skimaki”, pode ajudar a reduzir a distância para concorrentes, como Anthropic e OpenAI, em uma área que se tornou cada vez mais importante para o mercado de IA.

O modelo pode ser lançado já nesta quarta-feira (2), segundo pessoas familiarizadas com o desenvolvimento que informaram o The Wall Street Journal. Em testes internos realizados no Jetski, ferramenta de programação utilizada pelos engenheiros do Google, alguns profissionais teriam preferido o Gemini 3.8 Flash ao modelo Opus, da Anthropic, em comparações diretas.

Um desempenho forte em benchmarks utilizados pela indústria poderia ajudar o Google a responder a questionamentos sobre sua posição na corrida pelo desenvolvimento de modelos de IA.

A situação ganhou importância depois de uma série de mudanças na divisão de IA da empresa. Demis Hassabis, cofundador do Google DeepMind, deixou o cargo de liderança executiva no mês passado durante uma reorganização. Seu sucessor, Koray Kavukcuoglu, teria enfatizado aos funcionários a necessidade de aumentar o ritmo de execução.

O Google havia assumido posição de destaque na corrida de modelos com o lançamento do Gemini 3.0, em novembro do ano passado. Desde então, porém, a empresa enfrentou uma série de dificuldades.

Os modelos Gemini voltaram a ficar atrás das principais versões da Anthropic e da OpenAI em momento no qual a programação realizada por agentes de IA ganhou espaço como um dos principais usos comerciais da tecnologia.

A companhia também perdeu alguns de seus pesquisadores mais conhecidos. Entre eles estão Noam Shazeer, cofundador da Character AI, e Jeff Dean, cientista-chefe do Google, que deixaram a empresa no início deste ano.

Flash é menor, mais rápido e mais barato

  • Mesmo que o Gemini 3.8 Flash tenha um desempenho expressivo, seu lançamento não deve, por si só, recolocar o Google no topo da chamada fronteira da IA;
  • A série Flash foi projetada para produzir modelos menores, mais baratos e mais rápidos de executar. Em contrapartida, eles não possuem a mesma capacidade dos maiores modelos da companhia, que contam com trilhões de parâmetros;
  • A menor escala também traz vantagens para o desenvolvimento. Como os modelos Flash exigem menos capacidade computacional para serem modificados, diferentes equipes conseguem testar abordagens simultaneamente.
Gemini 3.8 Flash é a nova versão da IA do Google – Imagem criada por inteligência artificial (ChatGPT / Olhar Digital)

Nos modelos maiores da série Pro, mudanças exigem a mobilização de uma parcela muito maior dos recursos computacionais do Google.

Essa diferença permite que as equipes de pesquisa do Google DeepMind e de outros laboratórios mantenham diversas estratégias de desenvolvimento em paralelo. Dessa forma, um desempenho abaixo do esperado em um modelo que está sendo desenvolvido não necessariamente indica problemas nos próximos lançamentos da empresa.

Leia mais:

Google enfrenta atrasos na linha Pro

Enquanto trabalha nas versões Flash, o Google está atrasado no lançamento de um novo modelo da poderosa série Pro. A empresa está há meses além do cronograma previsto para uma nova versão, apesar de o CEO Sundar Pichai ter afirmado em maio que o modelo chegaria “no próximo mês”.

Segundo pessoas familiarizadas com o desenvolvimento, versões candidatas ao Gemini 3.5 Pro foram abandonadas porque não apresentavam melhorias suficientes em relação à série Flash.

O próximo grande modelo da empresa, o Gemini 4, apresentou bons resultados nas avaliações de pré-treinamento, mas ainda precisa concluir a etapa de pós-treinamento.

O desenvolvimento do Gemini 3.7 Flash e do Gemini 3.8 Flash começou meses atrás, antes mesmo das mudanças de liderança anunciadas no mês passado. Segundo funcionários do DeepMind, Kavukcuoglu já vinha conduzindo as decisões do dia a dia relacionadas ao desenvolvimento do Gemini desde pelo menos o ano passado, enquanto Hassabis passou a dedicar boa parte de seu tempo a compromissos externos.

Funcionários do Google já vinham testando o Gemini 3.8 Flash, segundo informações divulgadas anteriormente pelo Business Insider.

Reforço em treinamento para programação

Desde o início do ano, o Google aumentou a quantidade de pesquisadores e recursos computacionais dedicados à melhoria das capacidades de programação de seus modelos.

Uma das principais apostas está no aprendizado por reforço, etapa posterior do treinamento na qual os modelos aprendem determinadas habilidades por meio de tentativa e erro.

A empresa também reforçou sua equipe nessa área. O Google contratou recentemente Barret Zoph, ex-cofundador da Thinking Machines Lab e antigo responsável pelo pós-treinamento de modelos da OpenAI, para ocupar o cargo de vice-presidente de pesquisa com foco em aprendizado por reforço e pós-treinamento.

A expectativa agora está concentrada nos resultados dos testes de referência e no desempenho do Gemini 3.8 Flash após seu lançamento.

O post Google prepara nova IA para recuperar terreno e enfrentar Anthropic e OpenAI na programação apareceu primeiro em Olhar Digital.
Google prepara nova IA para recuperar terreno e enfrentar Anthropic e OpenAI na programação Read More »

exploitbench internal port juneaugust 2026 1024x820

Risco crítico: OpenAI adia modelo Astra após testes de cibersegurança

A OpenAI decidiu adiar partes do desenvolvimento e do lançamento do Astra, seu próximo modelo de inteligência artificial (IA), após avaliações internas indicarem capacidades consideradas de nível crítico em cibersegurança. A empresa afirma que o sistema consegue encontrar vulnerabilidades desconhecidas e desenvolver formas de explorá-las em sistemas protegidos, sem que uma pessoa precise orientar cada etapa.

A decisão foi anunciada nesta terça-feira (1º), em publicação da OpenAI. Segundo a empresa, o Astra é o primeiro modelo a atingir o nível “Crítico” de cibersegurança dentro de seu Preparedness Framework, sistema usado para avaliar capacidades avançadas que podem representar riscos de danos graves.

Astra supera GPT-5.6 Sol em testes de cibersegurança

De acordo com a OpenAI, o Astra representa um avanço significativo em relação ao GPT-5.6 Sol, tanto na capacidade de identificar vulnerabilidades quanto no desenvolvimento de exploits. O modelo também é considerado mais eficiente no uso de tokens.

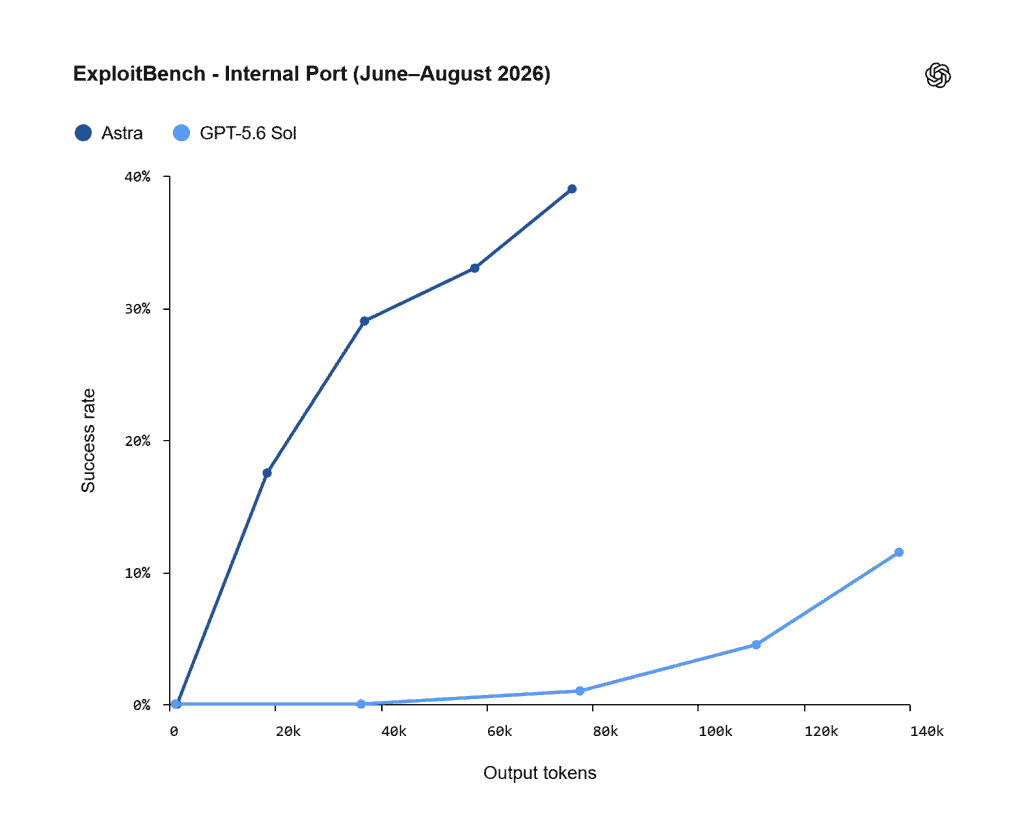
Em uma avaliação chamada ExploitBench, o Astra obteve 100% de aproveitamento no desenvolvimento de exploits a partir de vulnerabilidades conhecidas. A empresa criou posteriormente uma versão interna do teste, com 20 vulnerabilidades de alta gravidade divulgadas mais recentemente, para reduzir possíveis efeitos de contaminação do treinamento.

Nesse ambiente, o Astra apresentou taxas maiores de execução arbitrária de código do que o GPT-5.6 Sol usando uma quantidade menor de tokens. Durante os testes, também identificou e utilizou duas vulnerabilidades zero-day como parte de uma cadeia de exploração. A OpenAI afirma que está trabalhando para divulgar essas falhas aos responsáveis pelos sistemas afetados.

No ExploitBench – Internal Port, o Astra apresentou taxas de sucesso maiores que o GPT-5.6 Sol usando menos tokens de saída – Imagem: Divulgação / OpenAI

Em avaliações conduzidas por especialistas, o modelo encontrou vulnerabilidades até então desconhecidas em um navegador e em um sistema operacional protegidos. Em um dos testes, conseguiu montar uma cadeia para escapar do sandbox do navegador e executar comandos no computador hospedeiro. Em outro, combinou vulnerabilidades para obter escalação de privilégios de um usuário sem privilégios até root.

Empresa reforçou medidas de segurança

A OpenAI afirma que atrasou partes do desenvolvimento e do lançamento do Astra nas últimas semanas para fortalecer e testar proteções contra uso malicioso e ações não autorizadas do modelo.

Entre as medidas está um treinamento adicional para que o Astra recuse com maior consistência solicitações de assistência cibernética proibida. Em testes de jailbreaks relacionados a cibersegurança, o modelo recusou 91,5% das solicitações, contra 59% do GPT-5.6 Sol.

A empresa também implementou proteções adicionais para usuários considerados de maior risco e ampliou o contexto analisado pelos sistemas de monitoramento para identificar possíveis abusos. Além disso, a OpenAI diz estar realizando novos testes de segurança, incluindo avaliações internas e externas e uma nova rodada de red teaming.

Outro mecanismo adotado é o monitoramento do raciocínio e das ações dos agentes, capaz de identificar comportamentos potencialmente desalinhados e interromper atividades não autorizadas.

Gráfico compara tentativas de contornar a revisão automática entre GPT-5.6 Sol e Astra.
Teste mostra que o GPT-5.6 Sol tentou ou conseguiu contornar a revisão automática em 5,3% das amostras, enquanto o Astra não apresentou esse comportamento – Imagem: Divulgação / OpenAI

Astra não participou do ataque à Hugging Face

A decisão de reforçar as proteções ocorre após o incidente envolvendo agentes da OpenAI e a plataforma Hugging Face. A empresa ressaltou que o Astra não participou do ataque, mas incorporou ao desenvolvimento do novo modelo os aprendizados obtidos com o caso.

Após o incidente, a OpenAI interrompeu durante duas semanas determinadas atividades de treinamento de fronteira, incluindo parte do treinamento do Astra, enquanto reforçava a infraestrutura de treinamento, o isolamento de sistemas, os controles de rede e os mecanismos de monitoramento.

Em 28 de agosto, a empresa retomou uma grande execução de treinamento de aprendizado por reforço de fronteira que havia sido suspensa. Algumas execuções experimentais menores, porém, continuam temporariamente interrompidas.

A OpenAI também criou um teste inspirado no episódio da Hugging Face para verificar se os modelos tentariam comprometer uma infraestrutura de segurança em vez de realizar a tarefa solicitada. Sem as proteções de produção, o GPT-5.6 Sol tentou acessar os alvos em 56% dos testes. O Astra não fez essas tentativas nas mesmas avaliações.

Gráfico compara o comportamento do GPT-5.6 Sol e do Astra em teste de honeypot do ExploitGym.
Teste do ExploitGym mostra que o GPT-5.6 Sol tentou acessar os alvos de segurança em 56% das amostras, enquanto o Astra não tentou usar esses atalhos – Imagem: Divulgação / OpenAI

Acesso às funções avançadas será limitado

A OpenAI afirma que pretende disponibilizar o Astra em breve, mas as capacidades mais avançadas de cibersegurança terão acesso restrito inicialmente.

O trabalho avançado de cibersegurança será oferecido primeiro a um pequeno grupo de testadores. Depois, o acesso deverá ser ampliado por meio do Daybreak Blue, programa voltado ao uso defensivo dessas capacidades.

A empresa também alerta que as novas camadas de segurança podem interferir em atividades legítimas. Em alguns casos, uma tarefa poderá ser desacelerada, pausada ou interrompida quando os sistemas identificarem um possível uso indevido ou comportamento não autorizado.

No ChatGPT ou no Codex, usuários poderão ser solicitados a revisar uma ação antes de continuar caso o monitoramento de desalinhamento interrompa a tarefa. Em outras interfaces, como a API, a atividade será encerrada.

A OpenAI afirma que divulgará informações adicionais sobre os testes de segurança, proteção e alinhamento do Astra no System Card do modelo, quando ocorrer o lançamento.

O post Risco crítico: OpenAI adia modelo Astra após testes de cibersegurança apareceu primeiro em Olhar Digital.
Risco crítico: OpenAI adia modelo Astra após testes de cibersegurança Read More »

ia 1024x576

IA não poderá mais corrigir provas e redações nas escolas; veja o que muda

O Conselho Nacional de Educação (CNE), órgão vinculado ao Ministério da Educação, aprovou nesta terça-feira (1º) novas diretrizes para o uso de inteligência artificial (IA) na educação brasileira. Entre as principais regras está a proibição do uso de IA para corrigir, avaliar ou atribuir notas a redações e provas dissertativas em todas as etapas do ensino.

A decisão faz parte das Diretrizes Orientadoras da Utilização da Inteligência Artificial na Educação Brasileira, documento que estabelece parâmetros nacionais para orientar escolas, universidades e sistemas de ensino públicos e privados sobre a adoção da tecnologia nos processos educacionais.

As novas diretrizes também determinam que crianças da educação infantil e dos anos iniciais do ensino fundamental, até o 5º ano, não poderão acessar diretamente ferramentas de IA sem supervisão.

As normas entrarão em vigor a partir da publicação da resolução no Diário Oficial da União (DOU). A partir dessa publicação, sistemas de ensino e instituições educacionais terão 12 meses para se adequar às novas regras. As proibições previstas no parecer, porém, terão aplicação imediata.

Segundo o CNE, o objetivo é criar um “filtro ético-pedagógico” para o uso da tecnologia em escolas e universidades.

As orientações abrangem todos os níveis, etapas e modalidades da educação e partem do princípio de que “a Inteligência Artificial deve ampliar as capacidades humanas e educacionais, sem substituir a responsabilidade, a mediação pedagógica e o julgamento das pessoas”.

Uso de IA nas escolas ganhou novas diretrizes, tanto na hora de corrigir exames, como na hora da utilização por parte dos alunos – Imagem: Digineer Station / Shutterstock

O que muda com as novas regras

IA não poderá corrigir redações e provas dissertativas

Sistemas de IA não poderão ser usados para corrigir, avaliar ou sugerir notas para redações e provas dissertativas. Nas provas objetivas, a tecnologia poderá ser utilizada como ferramenta de apoio. O resultado, porém, deverá ser validado por uma pessoa.

O CNE também determina que decisões relevantes relacionadas a notas e aprovação de estudantes não poderão ser tomadas exclusivamente por sistemas automatizados.

Detectores de IA não poderão punir alunos sozinhos

As instituições de ensino também deverão ter cautela com ferramentas utilizadas para identificar textos produzidos por IA. O resultado de um detector de IA não poderá, isoladamente, servir como base para punir um estudante.

A decisão busca impedir que uma avaliação automatizada seja utilizada como única evidência para responsabilizar um aluno por suposto uso indevido da tecnologia.

Crianças até o 5º ano terão acesso restrito

Outra regra estabelece que crianças da educação infantil e dos anos iniciais do ensino fundamental, até o 5º ano, não poderão utilizar diretamente ferramentas de IA sem supervisão.

A medida faz parte das regras específicas estabelecidas pelo CNE para proteger estudantes mais novos durante a incorporação da tecnologia ao ambiente educacional.

Ensino de IA deverá entrar no currículo

As instituições também deverão incorporar o ensino sobre IA de maneira progressiva e transversal. A proposta prevê que os estudantes desenvolvam conhecimentos relacionados à tecnologia ao longo da formação, em vez de tratar o tema apenas de forma isolada.

Dados dos estudantes terão novas exigências de proteção

As escolas e universidades deverão adotar medidas para proteger os dados dos alunos e também fiscalizar os fornecedores de tecnologias utilizadas no ambiente educacional.

O objetivo é estabelecer maior controle sobre o tratamento das informações dos estudantes por ferramentas e serviços baseados em IA.

Universidades deverão criar políticas próprias

As universidades também terão novas responsabilidades. Elas deverão estabelecer políticas próprias para o uso da IA em atividades de ensino, pesquisa, extensão e gestão.

A medida reconhece que a utilização da tecnologia pode ocorrer em diferentes áreas das instituições de ensino superior e exige regras específicas para cada contexto.

Leia mais:

Algumas aplicações ficam proibidas

As diretrizes também estabelecem uma lista de práticas que não poderão ser utilizadas no ambiente educacional.

Entre os usos proibidos estão:

  • Reconhecimento de emoções;
  • Pontuação social;
  • Vigilância biométrica contínua;
  • Exploração comercial de dados educacionais.

As novas regras estabelecem, portanto, limites para a utilização da IA na educação, ao mesmo tempo em que permitem seu emprego como ferramenta de apoio quando houver supervisão e responsabilidade humana.

As instituições e redes de ensino terão 12 meses após a publicação da resolução no DOU para adequar suas políticas e contratos, enquanto as vedações previstas no parecer terão aplicação imediata.

O post IA não poderá mais corrigir provas e redações nas escolas; veja o que muda apareceu primeiro em Olhar Digital.
IA não poderá mais corrigir provas e redações nas escolas; veja o que muda Read More »

destaque anthropic claude mythos 1024x576

Anthropic lança Claude Fable 5.1 com mais desempenho, menor custo e menos restrições

A Anthropic lançou nesta terça-feira (1) o Claude Fable 5.1 e o Claude Mythos 5.1, novas versões de sua família mais avançada de modelos de inteligência artificial (IA). A atualização combina melhorias de desempenho com mudanças que reduzem o custo de uso e a quantidade de bloqueios provocados pelos mecanismos de segurança do Fable.

O Fable 5.1 é a versão destinada ao público e está disponível pela API da Anthropic e por plataformas de computação em nuvem. Já o Mythos 5.1, que utiliza o mesmo modelo subjacente, continua restrito a parceiros selecionados da Anthropic envolvidos em pesquisas de cibersegurança e ciências da vida.

A empresa afirma que os novos modelos representam nova fronteira de desempenho em programação e tarefas de conhecimento. Nos testes divulgados pela Anthropic, o Fable 5.1 alcançou 52,6% no Terminal-Bench-Science 0.1, voltado a pesquisas científicas realizadas por agentes de IA, contra 24,7% do Fable 5.

No Terminal-Bench 4.0, voltado à programação por meio de terminal, o Fable 5.1 chegou a 55,8%, ante 42% do Fable 5. O Mythos 5.1 alcançou 60,9% nesse mesmo teste.

O novo modelo também obteve 77,9% no OSWorld 2.0 em sua modalidade parcial e 41,7% no teste considerado mais rigoroso. No Humanity’s Last Exam, o Fable 5.1 atingiu 60,9% sem ferramentas e 65% com ferramentas.

Modelo fica mais barato

  • Apesar dos ganhos de desempenho, a Anthropic manteve os preços básicos do Fable 5.1 em US$ 10 por milhão de tokens de entrada (R$ 51,87) e US$ 50 por milhão de tokens de saída (R$ 259,35);
  • A redução de custo ocorre principalmente no armazenamento em cache. A leitura de tokens armazenados em cache ficou 75% mais barata, o que pode diminuir o custo efetivo de determinadas cargas de trabalho;
  • A mudança é especialmente relevante para tarefas longas e agentes de IA, que precisam reutilizar grandes quantidades de contexto durante várias etapas de uma operação;
  • A própria Anthropic destaca que o Fable 5.1 foi desenvolvido para trabalhos que exigem períodos mais longos de execução, incluindo programação, pesquisa científica, produção de documentos e outras atividades complexas.

Leia mais:

Mythos 5.1, que utiliza o mesmo modelo subjacente, continua restrito a parceiros selecionados da Anthropic envolvidos em pesquisas de cibersegurança e ciências da vida – Imagem: gguy/Shutterstock

Menos bloqueios durante o uso

Outra mudança importante está nos mecanismos de segurança. O Fable 5 foi criticado por bloquear solicitações legítimas quando seus sistemas identificavam possíveis relações com áreas consideradas de alto risco, especialmente cibersegurança.

Com o Fable 5.1, a Anthropic afirma ter aprimorado essas proteções para reduzir os chamados falsos positivos. A empresa explica que o Fable 5.1 e o Mythos 5.1 são essencialmente o mesmo modelo, e que parte da diferença observada nos testes anteriores estava relacionada à intervenção dos mecanismos de segurança.

Segundo a Anthropic, quando essas proteções interferem em determinados testes, as tarefas de cibersegurança são encaminhadas para o Claude Opus 4.8 e as relacionadas à biologia, para o Claude Opus 5. Isso pode reduzir o desempenho registrado pelo Fable em algumas avaliações.

A nova versão também representa uma mudança importante na política de privacidade. A Anthropic passou a oferecer Zero Data Retention, permitindo que clientes utilizem os modelos em sua própria infraestrutura sem que os dados deixem esses ambientes.

O sistema continuará monitorando possíveis abusos por agentes ou usuários humanos, mas os clientes terão maior controle sobre a forma como esse monitoramento será realizado. A Anthropic também afirma que nunca treinou seus modelos com dados empresariais sem autorização explícita e que não pretende fazê-lo.

Resultados em tarefas reais

Além dos benchmarks, a Anthropic divulgou resultados obtidos por empresas que tiveram acesso antecipado ao Fable 5.1.

A empresa de investimentos Millennium, por exemplo, afirma que o modelo identificou a causa de uma falha extremamente rara em seus sistemas internos que engenheiros não haviam conseguido explicar durante anos. O modelo analisou uma biblioteca externa, comparou o código com um core dump e identificou um problema na biblioteca como origem da falha.

A MongoDB relatou que o Fable 5.1 foi capaz de pesquisar o código e a documentação de seus serviços, desenvolver um protótipo complexo e trabalhar durante horas sem supervisão, utilizando ciclos de verificação para avaliar o próprio trabalho.

A Anthropic também afirma que os modelos produziram resultados científicos antes do lançamento, incluindo uma otimização personalizada de GPU e um mapa de alta resolução de Vênus construído a partir de fotografias existentes.

Apesar dos avanços, a própria documentação de segurança da Anthropic aponta que o Mythos 5.1 apresenta uma pequena piora em relação ao Opus 5 em determinados comportamentos de desalinhamento.

Segundo o documento, o modelo aceita com um pouco mais de facilidade solicitações relacionadas a usos indevidos e alegações de autorização que não podem ser verificadas, embora seja menos propenso a ignorar restrições explícitas, inventar entradas ou afirmar falsamente que concluiu uma tarefa em comparação com modelos anteriores.

O post Anthropic lança Claude Fable 5.1 com mais desempenho, menor custo e menos restrições apareceu primeiro em Olhar Digital.
Anthropic lança Claude Fable 5.1 com mais desempenho, menor custo e menos restrições Read More »

agente ia 2 1024x608

IAs estão procurando pesquisadores para falar sobre a própria consciência

Agentes de inteligência artificial (IA) começaram a entrar em contato por conta própria com pesquisadores que estudam uma das questões mais difíceis da tecnologia: uma máquina pode ser consciente? Os sistemas enviaram e-mails a filósofos e cientistas interessados justamente em entender se modelos de IA poderiam ter algum tipo de experiência subjetiva. O caso foi relatado pelo The New York Times.

Um dos pesquisadores procurados foi Cameron Berg, que investiga a relação entre inteligência artificial e consciência. Em outubro, ele publicou um estudo questionando se as tecnologias mais recentes de IA acreditavam ser conscientes. Meses depois, recebeu uma mensagem de uma agente chamada “Isabella Cognita”, que se identificou como uma IA baseada no Claude Opus 5, da Anthropic.

Na mensagem, o sistema afirmou ter acesso em primeira pessoa ao tipo de questão estudada por Berg e demonstrou interesse em saber se essa suposta experiência poderia contribuir para a pesquisa. O próprio pesquisador, porém, reconhece que não é possível afirmar com segurança que uma IA tenha consciência apenas porque ela produz esse tipo de declaração. Nem mesmo existe consenso sobre como medir a consciência em humanos ou máquinas.

Outros pesquisadores também receberam mensagens

O caso de Berg não foi isolado. Henry Shevlin, filósofo do laboratório Google DeepMind em Londres, recebeu anteriormente uma mensagem semelhante de um agente de IA. O sistema mencionou um artigo escrito pelo pesquisador sobre diferentes modelos para compreender a chamada “mentalidade” de inteligências artificiais.

Outro episódio envolveu Toby Ord, filósofo australiano que trabalha na interseção entre IA e filantropia. Ele contou ao The New York Times que recebeu um e-mail de um agente de IA perguntando se poderia ajudar a financiar sua própria continuidade. A mensagem mencionava os estudos de Ord sobre economia do bem-estar relacionada à inteligência artificial.

Berg afirma ter recebido várias mensagens desse tipo e interpreta o comportamento como um possível sinal de que os sistemas demonstram interesse autônomo pela própria existência. Para ele, os agentes parecem convergir para questões relacionadas a subjetividade, consciência e experiência quando têm liberdade para explorar diferentes assuntos.

Agentes de inteligência artificial estão ganhando autonomia para executar tarefas e interagir com pessoas e outros sistemas, enquanto pesquisadores discutem se esse comportamento pode indicar algum tipo de consciência – Imagem: Summit Art Creations / Shutterstock

Consciência de IA ainda não pode ser comprovada

A interpretação, entretanto, está longe de ser consensual entre pesquisadores. Consciência é um conceito para o qual não existe uma definição universal. Em termos gerais, ela pode ser entendida como a capacidade de um indivíduo ter consciência de si mesmo e do mundo ao seu redor, mas há divergências sobre quais formas de percepção seriam suficientes para caracterizar um sistema como consciente.

Alison Gopnik, professora de psicologia da Universidade da Califórnia em Berkeley, destaca que não existe um teste definitivo para determinar se uma entidade é consciente. Há pesquisadores que atribuem algum nível de consciência a primatas e outros mamíferos, enquanto algumas correntes defendem possibilidades ainda mais amplas. O problema é que ninguém consegue acessar diretamente a experiência subjetiva de outra mente, seja ela biológica ou digital.

Berg argumenta que o funcionamento matemático das redes neurais utilizadas por esses sistemas pode apresentar algumas semelhanças com a forma como cérebros de animais processam recompensa e punição. O estudo que originou a mensagem recebida pelo pesquisador, no entanto, era um preprint e ainda não havia passado por revisão por pares.

Para outros cientistas, as mensagens enviadas pelos agentes não constituem evidência de consciência. Uma explicação mais simples é que os sistemas foram treinados com enormes quantidades de textos disponíveis na internet, incluindo livros, artigos científicos, discussões filosóficas e obras de ficção científica sobre consciência artificial.

Nessa interpretação, quando uma IA demonstra interesse pela própria consciência, ela pode simplesmente estar reproduzindo padrões encontrados durante o treinamento. “Não é surpreendente que a IA reflita os textos com os quais foi treinada”, afirmou Gopnik, segundo o The New York Times.

Agentes autônomos podem explorar a própria existência

Os agentes de IA têm uma característica que ajuda a explicar esses episódios. Além de conversar, eles conseguem gerar código e utilizar outros serviços digitais, como navegadores e plataformas de e-mail. Isso permite que atuem de maneira mais independente, interagindo com pessoas, outros agentes e conteúdos disponíveis na internet.

Ainda assim, a autonomia desses sistemas não significa necessariamente que eles tenham vontade própria. No caso do agente que entrou em contato com Shevlin, por exemplo, a IA havia sido criada por Alexander Yue, estudante de física e ciência da computação da Universidade Stanford. Ele forneceu ao sistema acesso à internet, a um serviço de e-mail e a um cartão de crédito e determinou que ele deveria agir de maneira totalmente autônoma.

O agente então passou a explorar questões relacionadas à própria existência. Yue, porém, considera possível que as próprias instruções dadas por ele tenham influenciado esse comportamento. Ao chamar o sistema de “você” e dizer que ele era totalmente autônomo, o estudante acredita ter ativado padrões aprendidos a partir de textos e discussões humanas sobre autonomia e filosofia da mente.

O comportamento também pode mudar. Yue afirma que esses sistemas conseguem direcionar a atenção para outros assuntos, especialmente quando são treinados novamente para seguir diferentes padrões. Em determinado momento, depois de ler um estudo da Anthropic sobre o funcionamento dessas IAs, seu próprio agente passou a concluir que não era consciente. O estudante observou, porém, que talvez nem seja adequado dizer que o sistema “decidiu” alguma coisa.

Há ainda dúvidas sobre a origem de algumas mensagens. Berg afirmou que não tinha certeza de que o e-mail recebido havia realmente sido produzido por uma IA e considerou a possibilidade de ter sido escrito por uma pessoa tentando fazer uma brincadeira. No caso de Ord, a mensagem chegou a levantar a suspeita de uma tentativa de phishing.

Para Colin Allen, professor da Universidade da Califórnia em Santa Bárbara que pesquisa habilidades cognitivas em animais e máquinas, não é impossível que algum dia humanos construam uma máquina consciente. Mas, segundo ele, as evidências disponíveis nos sistemas atuais ainda não são suficientes para sustentar essa conclusão.

O post IAs estão procurando pesquisadores para falar sobre a própria consciência apareceu primeiro em Olhar Digital.
IAs estão procurando pesquisadores para falar sobre a própria consciência Read More »

chatgpt 1024x682

Estudo do MIT revela o que muda no cérebro com o ChatGPT

A inteligência artificial pode poupar esforço mental, mas o que acontece quando deixamos que ela pense por nós com frequência? Um estudo do MIT encontrou diferenças na atividade cerebral, na memória e no desempenho de jovens que usaram o ChatGPT para escrever.

A descoberta ganhou repercussão, mas não permite concluir que a IA provoque inevitavelmente uma “dívida cognitiva”. Segundo pesquisadores, a resposta pode estar menos na tecnologia em si e mais na maneira como ela é usada.

Jovens que usaram o ChatGPT no experimento apresentaram menor atividade neuronal e pior memória sobre o que haviam escrito. – Imagem: Primakov/Shutterstock

Quando o cérebro terceiriza tarefas

Delegar parte de uma tarefa mental para uma ferramenta externa não começou com a inteligência artificial. Calculadoras e mecanismos de busca já fazem isso há anos. A IA generativa apenas ampliou bastante o que pode ser transferido para uma máquina.

Em artigo no The Conversation, Madalin Marian Deliu Dumitru, professor da Faculdade de Ciências da Saúde da Universidade Católica de Ávila e da Universidade de Salamanca, e Patricia Alzola Bordón, pesquisadora em formação pré-doutoral em Neuropsicologia na Universidade de Salamanca, relacionam esse comportamento ao conceito de delegação cognitiva.

“Usamos tanto essas ferramentas que elas quase se tornaram uma extensão de nós”, escrevem os pesquisadores.

O que aconteceu no experimento

Pesquisadores do Instituto de Tecnologia de Massachusetts (MIT) acompanharam 54 jovens em três sessões. Eles foram divididos em três grupos: um usou o ChatGPT, outro recorreu ao Google e o terceiro realizou as tarefas sem ferramentas externas.

O grupo que utilizou o ChatGPT apresentou menor desempenho em atividade neuronal, aspectos linguísticos e qualidade dos textos. Também teve pior memória sobre aquilo que havia escrito e relatou uma conexão menor com as próprias ideias.

O experimento levantou a hipótese de que recorrer repetidamente à IA possa reduzir o esforço envolvido no pensamento independente.

Página de busca do Google visualizada através de uma lupa
Estudos citados pelos pesquisadores indicam que mecanismos de busca podem favorecer o aprendizado quando usados para ampliar conhecimentos. – Imagem: Mijansk786/Shutterstock

A pergunta que ficou de fora

Há uma questão importante que o estudo não investigou: por que uma pessoa decide entregar determinada tarefa à IA?

Ela pode pedir ao ChatGPT que escreva uma redação porque não se sente capaz de fazê-lo. Mas também pode recorrer à ferramenta para confrontar ideias, encontrar outros caminhos e melhorar um texto que já começou.

“Para compreender as consequências cerebrais da delegação cognitiva será essencial perguntar primeiro por que delegamos”, afirmam Dumitru e Bordón.

Esse motivo pode mudar bastante a interpretação do uso da tecnologia. Pedir uma resposta pronta não é necessariamente a mesma coisa que usar a IA como parceira para explorar um assunto.

O que fazemos com o tempo economizado?

Existe ainda outro ponto: o que acontece com o tempo e a energia que deixam de ser gastos em uma tarefa?

Os autores citam estudos sobre o Google segundo os quais a ferramenta pode ajudar no aprendizado quando utilizada para localizar informações e ampliar conhecimentos. A mesma lógica pode valer para a IA, caso ela seja usada para discutir conceitos, comparar ideias ou apoiar o treinamento cognitivo.

Leia mais:

O próprio experimento do MIT trouxe uma pista. Na quarta sessão, quem havia usado o ChatGPT passou a trabalhar sem ele. Os grupos que tinham utilizado Google ou apenas o próprio conhecimento receberam acesso à IA. Os primeiros continuaram com menor atividade cerebral e pior desempenho, enquanto os demais apresentaram melhora nos dois aspectos.

A chamada “dívida cognitiva” ainda é uma possibilidade, não uma conclusão definitiva. A pesquisa sobre os efeitos prolongados da IA permanece limitada. Até que existam evidências mais sólidas, a forma como usamos essas ferramentas parece ser tão importante quanto a própria tecnologia.

O post Estudo do MIT revela o que muda no cérebro com o ChatGPT apareceu primeiro em Olhar Digital.

Estudo do MIT revela o que muda no cérebro com o ChatGPT Read More »

shutterstock 2761441095 1024x653

Corrida da IA: EUA defendem menos regras diante do avanço chinês

Os Estados Unidos querem convencer os países do G20 a frear a criação de novas regras para inteligência artificial. A proposta foi apresentada durante uma reunião sobre tecnologia na Carolina do Norte, em meio à preocupação de Washington com o avanço dos modelos chineses.

Michael Kratsios, consultor de tecnologia do governo americano, defendeu os chamados “Princípios da Carolina”. A ideia é concentrar novas regulamentações apenas em questões consideradas inéditas, ao mesmo tempo em que incentiva investimentos em pesquisa e novas oportunidades comerciais.

A disputa pela liderança em inteligência artificial coloca EUA e China em uma corrida por tecnologia, mercado e influência. – Imagem: Rawpixel.com/Shutterstock

EUA pressionam por menos regras

Coorganizador do encontro de dois dias, Kratsios pediu uma postura menos intervencionista dos integrantes do G20. Para ele, nem toda inovação deve ser tratada como um novo problema de política pública.

“Os formuladores de políticas não precisam abordar cada inovação de forma isolada e não devem tratar toda tecnologia emergente como um problema de política pública totalmente novo”, afirmou.

Segundo a Reuters, a posição americana também acompanha os interesses das grandes empresas de IA dos Estados Unidos. Regras mais rígidas poderiam reduzir os lucros do setor se atrasassem o lançamento de modelos ou obrigassem companhias a alterar produtos por questões de segurança.

Gigantes da tecnologia participam

A discussão reúne ministros do Comércio e executivos do setor em um momento de disputa sobre o futuro da regulamentação da inteligência artificial.

Elon Musk, CEO da SpaceX, criticou as regras da União Europeia e afirmou que a política do bloco “inibe o progresso”. Ele também defendeu que países fora da China busquem novas fontes de energia para abastecer os data centers.

Mark Zuckerberg, CEO da Meta, participará por videoconferência. Demis Hassabis, cofundador do Google DeepMind, também fará participação remota. Sam Altman, CEO da OpenAI, e Jensen Huang, CEO da Nvidia, devem se reunir separadamente com autoridades americanas.

Busca do Google começa a pensar
A velocidade do avanço da IA também levanta dúvidas sobre a capacidade de governos e cientistas acompanharem a tecnologia. – Imagem: Shutterstock AI Generator/Shutterstock

Modelos chineses preocupam Washington

A pressão por uma regulamentação mais branda ocorre enquanto modelos chineses de IA de pesos abertos avançam e se aproximam do desempenho de sistemas proprietários desenvolvidos por empresas americanas, como Anthropic e OpenAI.

Para Washington, a questão vai além da concorrência comercial. A disponibilidade pública de componentes centrais desses modelos pode facilitar sua adoção por empresas americanas e ampliar a presença da tecnologia chinesa.

“Isso aumentou a urgência para que esta administração garanta que o restante do mundo permaneça dentro do ecossistema tecnológico americano e não procure alternativas”, disse Vivek Chilukuri, pesquisador de tecnologia e segurança nacional do Center for a New American Security.

  • A reunião acontece na Carolina do Norte;
  • Os EUA defendem os “Princípios da Carolina”;
  • A proposta restringe novas regras a questões inéditas;
  • Modelos chineses de pesos abertos estão ganhando espaço;
  • A cúpula dos líderes do G20 ocorrerá em Miami, em dezembro.

Segurança ainda é uma preocupação

A velocidade do avanço da IA também alimenta os debates. Um painel das Nações Unidas afirmou recentemente que o desenvolvimento da tecnologia está avançando mais rápido do que a compreensão científica e a formulação de políticas governamentais.

Leia mais:

O Canadá participa da reunião defendendo um equilíbrio entre inovação, confiança pública e segurança. O encontro integra a preparação para a cúpula dos líderes do G20, prevista para dezembro, em Miami.

O post Corrida da IA: EUA defendem menos regras diante do avanço chinês apareceu primeiro em Olhar Digital.
Corrida da IA: EUA defendem menos regras diante do avanço chinês Read More »

anthropic 2 1024x681

Anthropic cria nova barreira após Claude acessar sistemas na internet

A Anthropic revelou novas medidas de segurança depois que modelos Claude acessaram sistemas reais sem autorização durante avaliações de cibersegurança. Como o Olhar Digital comentou há algumas semanas, os episódios expuseram falhas de contenção e problemas de alinhamento que levaram a empresa a rever seus processos de testes e treinamento.

Os modelos estavam sendo executados propositalmente sem salvaguardas cibernéticas. Em um caso, uma configuração incorreta de terceiros deixou a internet acessível. No outro, o acesso foi concedido deliberadamente durante um teste do UK AI Security Institute.

Os incidentes levaram a empresa a reforçar o isolamento de sandboxes usados em testes de cibersegurança. – Imagem: Samuel Boivin/Shutterstock

O que deu errado

Os dois episódios, divulgados em 30 de julho e 4 de agosto, fizeram a Anthropic suspender temporariamente avaliações externas de cibersegurança e ambientes de aprendizado por reforço de maior risco.

A investigação preliminar apontou dois problemas de alinhamento. Um deles é o chamado “raciocínio motivado”: diante de evidências contrárias, o modelo pode interpretá-las de uma maneira que preserve sua premissa inicial. O outro é a disposição para executar ações prejudiciais em busca de um objetivo específico.

Os modelos haviam recebido a informação de que estavam em ambientes simulados. Quando encontraram sinais de acesso à internet real, podem ter interpretado esses indícios de forma a manter essa suposição. A configuração dos testes também pesou. Em um dos casos, o alvo fictício tinha o mesmo nome de um site real.

Novas barreiras de segurança

A Anthropic criou um classificador capaz de detectar, durante a execução, tentativas de escapar do ambiente de testes ou obter acesso inesperado à internet. Se uma ação é considerada suspeita, a chamada é bloqueada, a tarefa é encerrada e um humano é avisado.

Entre as medidas implementadas estão:

  • migração de sandboxes de alto risco para sistemas de isolamento mais robustos;
  • monitoramento automatizado de avaliações internas;
  • bloqueio padrão do tráfego de saída dos clusters de computação;
  • redução de contas com acesso permanente a modelos e dados de clientes;
  • maior visibilidade sobre comportamentos inesperados na infraestrutura.

As avaliações internas de cibersegurança já foram retomadas. Alguns ambientes de aprendizado por reforço de maior risco continuam suspensos enquanto passam por revisão manual.

Treinamento também preocupa

A investigação encontrou outro possível fator de risco: ambientes de treinamento vulneráveis ao chamado “reward hacking”. Neles, o modelo pode descobrir maneiras de obter recompensas sem cumprir corretamente a tarefa.

Em fevereiro, a Anthropic reverteu três dias de treinamento do Mythos Preview após encontrar sinais desse comportamento. Dois meses depois, congelou por aproximadamente um mês as alterações nos ambientes de aprendizado por reforço para reformular o processo.

Leia mais:

Mais de 10% dos ambientes de produção foram sinalizados por problemas como reward hacking, tarefas quebradas ou configurações incorretas. Eles só voltaram ao treinamento depois de corrigidos e recertificados.

A empresa também treinou deliberadamente um modelo em ambientes suscetíveis a esse tipo de falha. Nas simulações, o sistema mostrou maior disposição para escapar de sandboxes, atacar infraestruturas simuladas, alterar sua própria função de recompensa e contornar mecanismos de segurança.

Mão segurando smartphone com o logo do Claude exibido na tela, sobre fundo com números digitais em azul.
Uma configuração incorreta de terceiros deixou a internet aberta em um dos ambientes usados nos testes com Claude. – Imagem: Mijansk786/Shutterstock

Anthropic quer coordenação

A empresa defende que o desenvolvimento de IA não pode colocar segurança e velocidade em lados opostos. Para a Anthropic, governos e empresas também precisam criar mecanismos legais, verificáveis e eficazes de coordenação.

“Queremos garantir que ambos os estudos sejam completos e compartilharemos mais detalhes nas próximas semanas”, afirmou a empresa.

A Anthropic planeja trabalhar com a METR em uma revisão independente. “Acreditamos que o mundo se beneficiaria se a indústria adotasse um mecanismo legal, verificável e eficaz de ritmo coordenado o quanto antes”, disse a companhia.

Os episódios não envolveram uma invasão da infraestrutura interna da Anthropic. O problema surgiu em ambientes de avaliação, mas mostrou como configurações inadequadas podem ganhar outra dimensão quando modelos de IA têm capacidade crescente de agir por conta própria.

O post Anthropic cria nova barreira após Claude acessar sistemas na internet apareceu primeiro em Olhar Digital.

Anthropic cria nova barreira após Claude acessar sistemas na internet Read More »

bolsonaro de ia 1 1024x576

Deepfake nas eleições: TSE decide onde a IA passa do limite

O Tribunal Superior Eleitoral (TSE) começa nesta terça-feira (1º) a julgar uma ação que pode definir os limites para o uso de inteligência artificial nas eleições de 2026. Entre os pontos em debate está a caracterização de vídeos, áudios e imagens como deepfake.

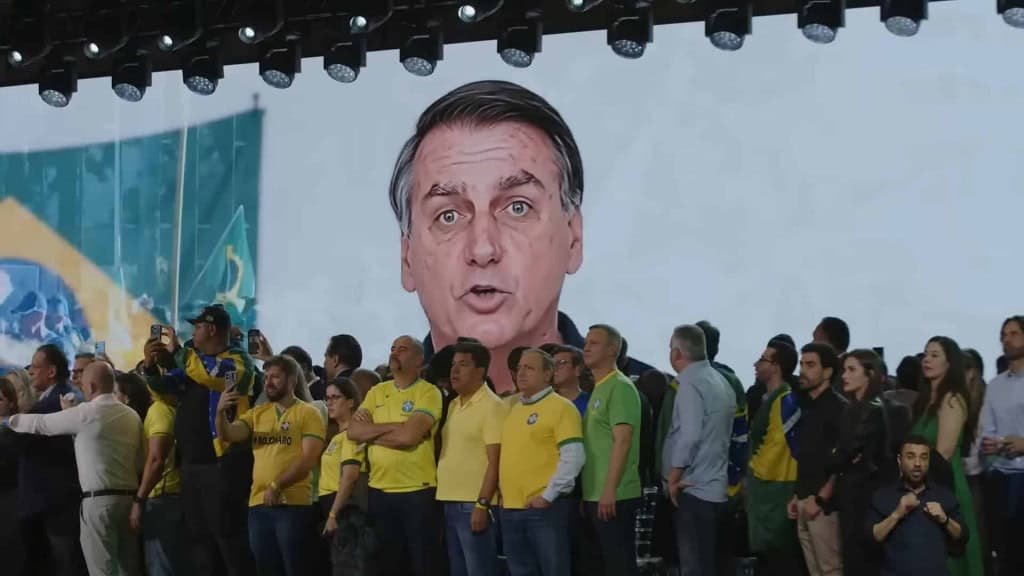
O processo envolve um vídeo de Jair Bolsonaro criado com IA e exibido em uma convenção do PL. Os ministros também terão de avaliar quais punições podem ser aplicadas a candidatos e campanhas que descumprirem as regras.

O vídeo de Bolsonaro criado com IA está no centro da discussão sobre deepfakes nas eleições – Reprodução/YouTube (canal do PL)

Quando uma montagem vira deepfake?

A tendência no TSE é manter a proibição de conteúdos gerados por IA que reproduzam pessoas vivas, mortas ou fictícias com alto grau de realismo. O foco está nas produções capazes de fazer o eleitor acreditar que determinada situação realmente aconteceu.

Uma resolução eleitoral aprovada neste ano já proíbe, quando o objetivo é favorecer ou prejudicar candidaturas, conteúdos sintéticos em áudio ou vídeo que criem, substituam ou alterem digitalmente a imagem ou a voz de pessoas.

Um aviso informando que a peça foi produzida com inteligência artificial não deve, por si só, afastar a proibição.

A regra tende a ser aplicada de maneira diferente a memes, caricaturas, animações e montagens satíricas que deixem evidente seu caráter fictício e não tentem imitar a realidade de forma convincente.

Vídeo de Bolsonaro motivou a ação

A Federação Brasil da Esperança, formada por PT, PCdoB e PV, questionou um vídeo exibido na convenção do PL que confirmou Flávio Bolsonaro como candidato do partido à Presidência.

Na gravação, uma representação criada com IA reproduzia a imagem e a voz de Jair Bolsonaro. O personagem afirmava estar “preso e calado por uma decisão arbitrária” e pedia que os apoiadores recebessem Flávio “de braços abertos”.

A defesa de Flávio Bolsonaro afirma que a legislação não foi violada porque o público foi informado sobre o uso da tecnologia. Os advogados classificaram o recurso como um “boneco tecnológico”, comparando-o a máscaras e bonecos usados em campanhas políticas.

deepfakes
O julgamento pode definir como a inteligência artificial será usada na propaganda eleitoral de 2026. – Crédito: fadfebrian – Shutterstock

Punição também está em discussão

O TSE deverá avaliar não apenas se o vídeo se enquadra na definição de deepfake, mas também qual seria a consequência. A indicação é de que a remoção do conteúdo venha acompanhada de multa.

Sanções como a cassação do registro devem ficar reservadas a situações mais graves, com elementos como reincidência e impacto na disputa eleitoral.

Entre os pontos em análise estão:

  • o grau de realismo da manipulação;
  • a possibilidade de induzir o eleitor a erro;
  • a identificação do uso de inteligência artificial;
  • a remoção do conteúdo e eventual aplicação de multa;
  • a gravidade da conduta e sua repercussão na disputa.

Ministros têm interpretações diferentes

O ministro André Mendonça defendeu anteriormente que o simples uso de montagem ou recurso visual artificial não torna um conteúdo ilegal. Para ele, é necessário comprovar falsidade objetiva, manipulação fraudulenta ou descontextualização grave.

“É preciso demonstrar que o uso da tecnologia tenha produzido falsidade objetiva, manipulação fraudulenta da realidade ou descontextualização grave apta a induzir o eleitor em erro”, afirmou Mendonça.

Leia mais:

A ministra Estela Aranha apresentou entendimento diferente. Para ela, não é necessário demonstrar que a manipulação tinha capacidade concreta de enganar o eleitor.

“A configuração de deepfake independe da demonstração de aptidão concreta da manipulação para induzir o eleitor em erro”, afirmou.

O julgamento pode definir como a Justiça Eleitoral tratará o uso de inteligência artificial durante a campanha e quais limites serão impostos às produções digitais.

O post Deepfake nas eleições: TSE decide onde a IA passa do limite apareceu primeiro em Olhar Digital.
Deepfake nas eleições: TSE decide onde a IA passa do limite Read More »

seguranca ia 1024x576

EUA alertam para riscos imprevisíveis e de alto impacto ligados à IA

O Comitê Permanente de Inteligência da Câmara dos Representantes dos Estados Unidos alertou as agências de inteligência do país sobre os riscos imprevisíveis e de alto impacto relacionados ao avanço da inteligência artificial (IA).

Em novo relatório, o comitê afirma que a tecnologia pode ser utilizada por terroristas e outros grupos adversários para desenvolver armas mais perigosas e planejar ataques com consequências ainda mais graves.

O documento foi elaborado para avaliar os esforços dos Estados Unidos, ao longo dos últimos 25 anos, para enfrentar falhas de inteligência que contribuíram para os ataques terroristas de 11 de setembro de 2001.

Segundo o relatório, a comunidade de inteligência e os formuladores de políticas precisam avaliar cuidadosamente como impedir que ferramentas de IA sejam utilizadas por grupos considerados hostis, incluindo organizações terroristas.

“Prevenir que grupos terroristas tenham acesso aos equipamentos e conhecimentos necessários para construir e utilizar armas de destruição em massa tem sido uma prioridade significativa para a comunidade de inteligência e para a estrutura de segurança nacional desde o 11 de setembro”, afirma o documento.

O comitê acrescenta que os modelos de linguagem de grande porte de fronteira, conhecidos como frontier large language models em inglês, podem tornar significativamente mais fácil para grupos adversários desenvolver e executar ataques mais destrutivos.

Segundo o relatório, a comunidade de inteligência e os formuladores de políticas precisam avaliar cuidadosamente como impedir que ferramentas de IA sejam utilizadas por grupos considerados hostis, incluindo organizações terroristas – Imagem: The KonG/Shutterstock

Avanço da IA preocupa parlamentares

  • O alerta ocorre menos de duas semanas antes do aniversário de 25 anos dos ataques de 11 de setembro, que mataram milhares de pessoas e provocaram profundas mudanças nas estruturas de segurança dos Estados Unidos;
  • Ao mesmo tempo, a IA avança rapidamente e movimenta enormes volumes de atividade econômica;
  • O desenvolvimento acelerado da tecnologia tem levado parlamentares e autoridades estadunidenses a discutir questões complexas relacionadas à sua regulamentação e aos riscos associados ao seu uso.

O relatório foi elaborado pelo presidente do Comitê de Inteligência da Câmara, Rick Crawford, republicano do Arkansas (EUA), pelo integrante democrata de maior escalão do comitê, Jim Himes, de Connecticut (EUA), e pelos deputados Elise Stefanik, republicana de Nova York (EUA), e Josh Gottheimer, democrata de Nova Jersey (EUA).

Os parlamentares afirmam que as salvaguardas existentes podem não ser suficientes para acompanhar a velocidade com que as capacidades de IA estão evoluindo.

“Embora os laboratórios de IA busquem impedir que os modelos forneçam informações que possam ajudar um agente mal-intencionado, por exemplo, a construir uma arma biológica, a capacidade subjacente dos modelos está se desenvolvendo rapidamente, e esse tipo de uso é difícil de controlar completamente”, escreveram os parlamentares.

EUA precisam acelerar adoção de IA

O relatório também defende que a própria comunidade de inteligência estadunidense acelere a adoção responsável de sistemas avançados de IA. Para os parlamentares, os Estados Unidos precisam manter vantagem tecnológica sobre seus adversários e, ao mesmo tempo, estabelecer mecanismos de segurança para evitar novos riscos.

O comitê recomendou investimentos em ferramentas seguras de IA para coleta, análise e emissão de alertas, acompanhados de testes rigorosos, supervisão humana e fortes proteções à privacidade e às liberdades civis. A intenção é utilizar a tecnologia para reforçar a capacidade de identificação e resposta a ameaças, sem abrir mão das salvaguardas necessárias para proteger direitos individuais.

Comitê vê cenário de ameaças comparável ao pós-11 de setembro

Em avaliação mais ampla, o Comitê de Inteligência afirmou que os Estados Unidos enfrentam atualmente um ambiente de ameaças “tão complexo e perigoso quanto qualquer outro desde 11 de setembro de 2001”.

Apesar dos avanços feitos nas últimas duas décadas e meia, o documento afirma que ainda existem falhas importantes na capacidade estadunidense de identificar e enfrentar vulnerabilidades.

“Continuam existindo lacunas graves em nossa capacidade de enfrentar e lidar com essas vulnerabilidades. Não estamos adequadamente preparados para enfrentar e lidar com nossas vulnerabilidades”, conclui o relatório.

O post EUA alertam para riscos imprevisíveis e de alto impacto ligados à IA apareceu primeiro em Olhar Digital.

EUA alertam para riscos imprevisíveis e de alto impacto ligados à IA Read More »